국내 금융보안원이 AI 에이전트를 이용한 금융권 대상 사이버 공격 시도를 실제로 탐지했습니다. 공격자가 AI를 활용해 금융 시스템과 데이터를 연결하는 API를 자동으로 공략하려 한 정황이 포착된 것으로, 금융보안원이 AI 에이전트 기반 공격 주체를 확인한 것은 이번이 처음입니다. 아직 실제 침해사고로 단정할 수는 없으나, API 보안키 노출 여부 점검과 인증·권한관리 강화가 긴급 과제로 제시됐습니다. AI 에이전트가 취약점 탐색부터 내부 데이터 접근까지 공격의 여러 단계를 자동화할 수 있어, 금융회사 보안 담당자들의 주의가 요구됩니다.
금융보안원이 AI 에이전트를 활용한 금융권 대상 사이버 공격 시도를 탐지했다. 금융보안원이 공격 주체를 AI 에이전트 기반으로 확인한 첫 사례다.
공격이 금융 시스템·데이터를 연결하는 API를 겨냥하고 있어 API 키 탈취 및 내부 데이터 접근으로 이어질 위험이 있다. 다만 실제 침해나 정보 유출 여부는 현재 미확인이다.
생성형 AI 에이전트가 외부 시스템과 연결되어 취약점 탐색·인증 우회·내부 데이터 접근까지 공격 과정을 자동화할 수 있게 됨에 따라 위협 수준이 높아졌다.
금융보안원은 금융회사에 API 보안키 노출 여부 점검과 인증·권한관리 등 API 보안체계 강화를 권고했다. 보안 목적 AI·SaaS의 안전한 활용 방안도 세미나에서 공유됐다.
API 키와 인증정보 관리가 금융권 AI 보안의 핵심으로 부상했다. AI 에이전트가 관여하는 공격은 자동화 범위가 광범위하므로 API 접근 권한을 최소화하고 이상 호출 패턴에 대한 모니터링을 강화해야 한다.
본문
가
가
기사의 본문 내용은 이 글자크기로 변경됩니다.
금융권을 대상으로 AI 에이전트를 활용한 사이버 공격 시도가 실제 탐지됐다. 공격 자동화가 취약점 탐색을 넘어 금융 시스템과 데이터를 연결하는 API 영역으로 향하면서 금융회사의 API 보안 관리가 새로운 과제로 떠올랐다.
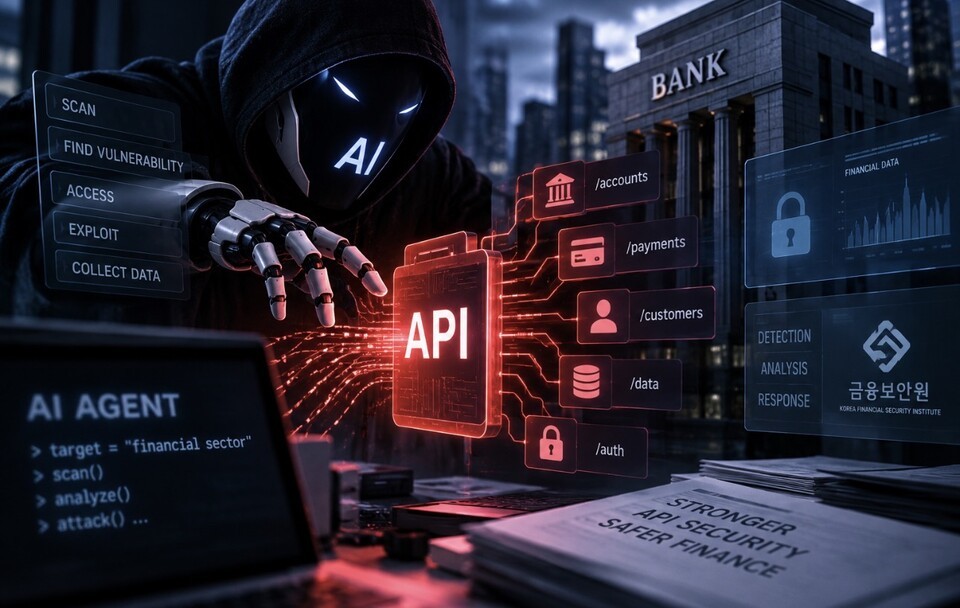
금융보안원은 17일 금융회사 보안담당자 160여 명이 참석한 '금융 AI 보안 위협 대응 세미나'에서 금융권을 겨냥한 AI 에이전트 기반 공격 시도를 탐지했다고 밝혔다. 금융보안원이 탐지한 사례 가운데 공격 주체가 AI 에이전트 기반임을 확인한 것은 이번이 처음이다.
특히 금융보안원은 AI 에이전트가 다양한 시스템과 데이터를 연결하는 API를 공격 대상으로 삼을 가능성에 주목했다. 이에 금융회사에 API 보안키 노출 여부를 점검하고 인증·권한관리 등 API 보안체계를 강화할 것을 주문했다.
이와 함께 AI를 활용해 취약점을 선제적으로 점검하는 방법과 금융권 망분리 규제 완화 이후 이용이 늘고 있는 보안 목적 AI·SaaS를 안전하게 활용하기 위한 방안도 공유했다.
다만 이번 사례를 실제 금융회사 침해사고로 단정하기는 이르다. 현재 공개된 자료만으로는 공격 대상 금융회사와 최초 침투경로, 사용된 AI 모델이나 에이전트 종류, 공격 성공 여부와 정보유출 여부 등이 확인되지 않았다.
향후에는 공격자가 자체 구축한 AI 에이전트를 사용했는지 상용 서비스를 활용했는지, API 키 노출이나 탈취가 실제 발생했는지 등을 추가로 확인할 필요가 있다. 취약점 탐색과 인증, 내부 데이터 접근으로 이어지는 공격 과정에서 AI 에이전트가 어느 단계까지 자동화에 활용됐는지도 주요 확인 대상이다.
이번 사례는 생성형 AI의 보안 위험을 모델 자체에만 국한해서 볼 수 없다는 점을 보여준다. 외부 시스템과 연결돼 실제 작업을 수행하는 AI 에이전트가 확산될수록 API와 인증정보, 권한 통제가 금융권 AI 보안의 핵심 관리 영역으로 부상할 전망이다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.