금융보안원이 운영하는 '금융권 SW공급망보안 플랫폼'에 현재 178개 금융회사가 참여하며 본격적으로 가동되고 있습니다. 이 플랫폼은 화이트해커가 취약점을 발굴하면 금융보안원이 검증하고, 소프트웨어 개발사가 패치를 만들어 금융회사가 조치하는 과정을 하나로 연결합니다. 운영 이후 총 1,316건의 취약점 조치 요청이 이뤄졌으며, 취약점 제보 건수는 전년 대비 약 2배, 패치 개발 요청은 5.7배 증가했습니다. 여러 금융기관이 공통으로 쓰는 소프트웨어나 오픈소스의 취약점을 노리는 공급망 공격(supply chain attack)이 늘어나면서 이처럼 공동 대응체계의 필요성이 커지고 있습니다. 또한 SBOM(소프트웨어 구성요소 명세서)과 국내외 약 35만 건의 CVE(공개 취약점 목록) 정보를 연계해 새로운 취약점이 발견됐을 때 어떤 시스템이 영향을 받는지 빠르게 파악할 수 있도록 지원합니다.
금융보안원이 화이트해커·SW 개발사·금융회사를 하나로 연결하는 '금융권 SW공급망보안 플랫폼'을 운영 중이며, 178개 금융회사가 참여하고 있다.
플랫폼 운영 이후 1,316건의 취약점 조치 요청이 이뤄졌고, 취약점 제보 건수는 전년 대비 2배, 패치 요청은 5.7배, 금융회사 조치 요청은 3.1배 증가했다.
공격자들이 개별 금융회사 직접 공격 외에도 여러 기관이 공통으로 사용하는 상용 SW·오픈소스의 공급망 취약점을 노리는 방식으로 공격을 확대하고 있으며, AI 활용으로 취약점 발굴 속도도 빨라지고 있다.
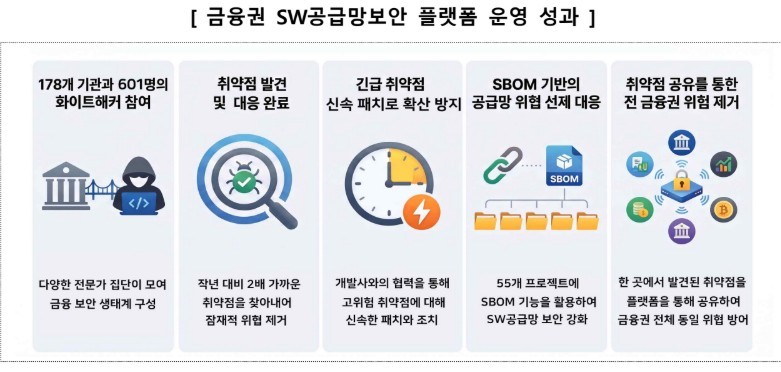
금융보안원은 화이트해커 601명, SW 개발사 31곳과 함께 취약점 발굴부터 패치, 금융회사 조치까지 신속히 연계하며, SBOM과 35만 건의 CVE 정보를 연계해 영향 범위를 즉시 파악하는 체계를 운영 중이다.
금융권 IT·보안 담당자는 해당 플랫폼을 통해 사용 중인 SW의 취약점 조치 요청을 신속히 수신·처리하고, SBOM 기반 공급망 관리 체계 도입을 검토할 필요가 있다.
본문
금융회사가 공통으로 사용하는 상용 소프트웨어와 오픈소스의 취약점을 공동으로 찾아 패치하고 금융회사 조치까지 연계하는 금융권 소프트웨어(SW) 공급망 보안 대응체계가 본격 가동되고 있다.
금융보안원(원장 박상원)은 지난 2월 6일부터 운영 중인 '금융권 SW공급망보안 플랫폼'에 현재 178개 금융회사가 참여하고 있다고 밝혔다.
이 플랫폼은 화이트해커의 취약점 발굴→금융보안원의 검증→SW 개발사의 패치 개발→금융회사의 조치 과정을 하나의 체계로 연결한 것이 특징이다.
금융보안원에 따르면 플랫폼 운영 이후 참여 금융회사를 대상으로 총 1,316건의 취약점 조치 요청이 이뤄졌다. 특정 SW에서 취약점이 발견되면 동일 제품을 사용하는 여러 금융회사에 관련 정보를 신속히 전달하고 개발사의 패치까지 연계하는 방식이다.
화이트해커 601명·개발사 31곳 참여
현재 플랫폼에는 화이트해커 601명과 SW 개발사 31곳이 참여하고 있다.
최근 AI를 활용한 취약점 분석 기술이 확산되면서 취약점 발굴 규모와 속도도 빠르게 증가하고 있다. 이에 따라 취약점을 단순히 찾아내는 것에서 벗어나 검증과 패치, 실제 금융회사 조치까지 신속하게 연결하는 체계의 중요성이 커지고 있다는 설명이다.
실제로 금융보안원은 취약점 제보 건수가 전년 대비 약 2배 증가했으며, 개발사에 전달된 패치 개발 요청은 5.7배 증가했다고 밝혔다. 금융회사에 대한 취약점 조치 요청 역시 전년 대비 3.1배 늘었다.
특히 최근 공격자들이 개별 금융회사를 직접 공격하는 것뿐 아니라 여러 금융기관에서 공통으로 사용하는 상용 SW나 오픈소스의 취약점을 노리는 공급망 공격(supply chain attack)을 확대하고 있다는 점도 공동 대응체계 구축의 배경이다.
하나의 SW 취약점이 다수 금융회사에 동시에 영향을 줄 수 있는 반면, 근본적인 해결에는 SW 개발사의 패치가 필요해 개별 금융회사의 대응만으로는 한계가 있기 때문이다.
SBOM과 35만건 CVE 연계…신규 취약점 영향 신속 파악
금융보안원은 플랫폼을 통해 소프트웨어 자재명세서인 SBOM(Software Bill of Materials, 소프트웨어를 구성하는 오픈소스·라이브러리·버전 정보를 정리한 명세서) 관리 기능도 제공하고 있다.
SBOM을 활용하면 특정 오픈소스에서 취약점이 발견됐을 때 어떤 시스템과 제품이 영향을 받는지 신속하게 파악할 수 있다.
현재 금융권 55개 프로젝트에서 SBOM 기능을 활용하고 있으며, 국내외 약 35만건의 CVE(공개 취약점 식별 번호) 취약점 정보와 연계해 SW 개발·도입·배포 전 보안성을 점검하고 있다. 운영 중 새롭게 공개되는 취약점이 기존 시스템에 미치는 영향도 빠르게 확인할 수 있도록 지원한다.
금융보안원은 향후 정부의 'SW 공급망 보안 강화 로드맵'과 연계해 취약점 발굴과 신속 대응, SBOM 기반 공급망 관리 기능을 지속적으로 확대할 계획이다.
박상원 금융보안원장은 "최근에는 SW 취약점이 공개된 이후 실제 공격에 악용되기까지 대응할 수 있는 시간이 짧아지고 있어 취약점을 얼마나 빨리 찾느냐뿐 아니라 조치까지 얼마나 신속하게 연계하느냐가 더욱 중요해지고 있다"며 "AI 확산으로 제보되는 취약점도 크게 늘고 있는 만큼 금융회사와 화이트해커, 개발사가 함께하는 공동 대응체계를 통해 이를 빠짐없이 관리하고 신속히 조치해 안전한 전자금융거래 환경 조성에 기여하겠다"고 말했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.