이 글은 기업 보안 대시보드에 표시되는 높은 평균 수치(예: 패치율 99%)가 실제 보안 위협을 얼마나 잘못 표현할 수 있는지를 설명합니다. '심슨의 역설'이라는 통계 현상 때문에, 전체 평균은 높아 보여도 핵심 서버처럼 중요한 시스템의 보안 상태는 매우 취약할 수 있습니다. 특히 도메인 컨트롤러나 인증 서버처럼 네트워크에서 중심 역할을 하는 소수의 '허브' 시스템이 뚫리면, 악성코드가 전체 네트워크로 빠르게 퍼져 회사 전체가 마비될 수 있습니다. 이를 막으려면 단순 평균 대신, 핵심 자산의 보안 상태를 따로 떼어 이사회에 직접 보고하고 중요도에 따라 차등 방어하는 체계가 필요합니다. 경영진은 화려한 수치 뒤에 숨은 취약 지점을 직접 확인하는 거버넌스를 갖춰야 합니다.
기업 보안 대시보드의 전체 평균 지표(패치율 99% 등)가 핵심 서버(Crown Jewels)의 심각한 취약점을 통계적으로 은폐하는 구조적 문제를 분석한 기고문이다.
도메인 컨트롤러·인증 서버 등 매개 중심성이 높은 핵심 허브 노드가 침해될 경우, 연쇄 붕괴(Cascade Failure)로 기업 전체 시스템이 마비될 수 있다.
'심슨의 역설'로 인해 표본 크기가 큰 일반 PC의 높은 패치율이 소수 핵심 서버의 낮은 패치율을 평균 속에 희석시키며, 스케일 프리 네트워크 구조상 핵심 허브의 침해가 전체 붕괴로 이어진다.
매개 중심성 기반 가중치 스코어링 도입, 핵심 자산(Crown Jewels)의 독립적 이사회 KRI 보고 제도화, 허브 노드 주변 제로 트러스트 마이크로 세분화 격리벽 구축을 권고한다.
전체 평균 패치율 외에 핵심 서버·인증 인프라의 패치 상태를 별도 지표로 분리해 경영진과 이사회에 독립 보고하는 체계를 즉시 수립해야 한다.
본문
매월 개최되는 이사회 보고 자리에서 최고경영진이 마주하는 보안 대시보드는 대체로 평온합니다. "전사 패치 준수율 99%", "보안 규정 준수도 98%"와 같은 높은 지표값들은 조직이 완벽한 통제 아래 있다는 깊은 안도감을 줍니다. 그러나 대규모 데이터 유출과 랜섬웨어 마비 참사는 종종 이러한 완벽한 지표 보고 직후에 발생하곤 합니다. 전체 평균과 총합이라는 거시적 숫자가 보여주는 안락함 뒤편에 시스템 전체를 붕괴시키는 치명적인 틈새가 숨어 있기 때문입니다.
경영진이 숫자의 외형적 성과에 취해 있을 때 조직의 보안은 가장 취약해집니다. 이 모순된 현상의 배후에는 통계학자 에드워드 심슨(Edward Simpson)이 밝혀낸 '심슨의 역설'(Simpson's Paradox)이라는 통계적 착시와, 현대 네트워크 물리학이 경고하는 '스케일 프리 네트워크의 연쇄 붕괴(Cascade Failure)'가 자리 잡고 있습니다.
부분의 파국을 은폐하는 전체 집계의 통계적 착시
'심슨의 역설'은 전체 집계 수준에서 뚜렷한 개선(우상향)을 보이던 지표가, 하위 그룹으로 세분화하면 정반대의 악화(우하향)로 뒤집히는 통계적 왜곡 현상입니다. 집단 간 표본 크기와 위험 비중의 차이가 가중치를 왜곡할 때 이러한 현상이 발생합니다.
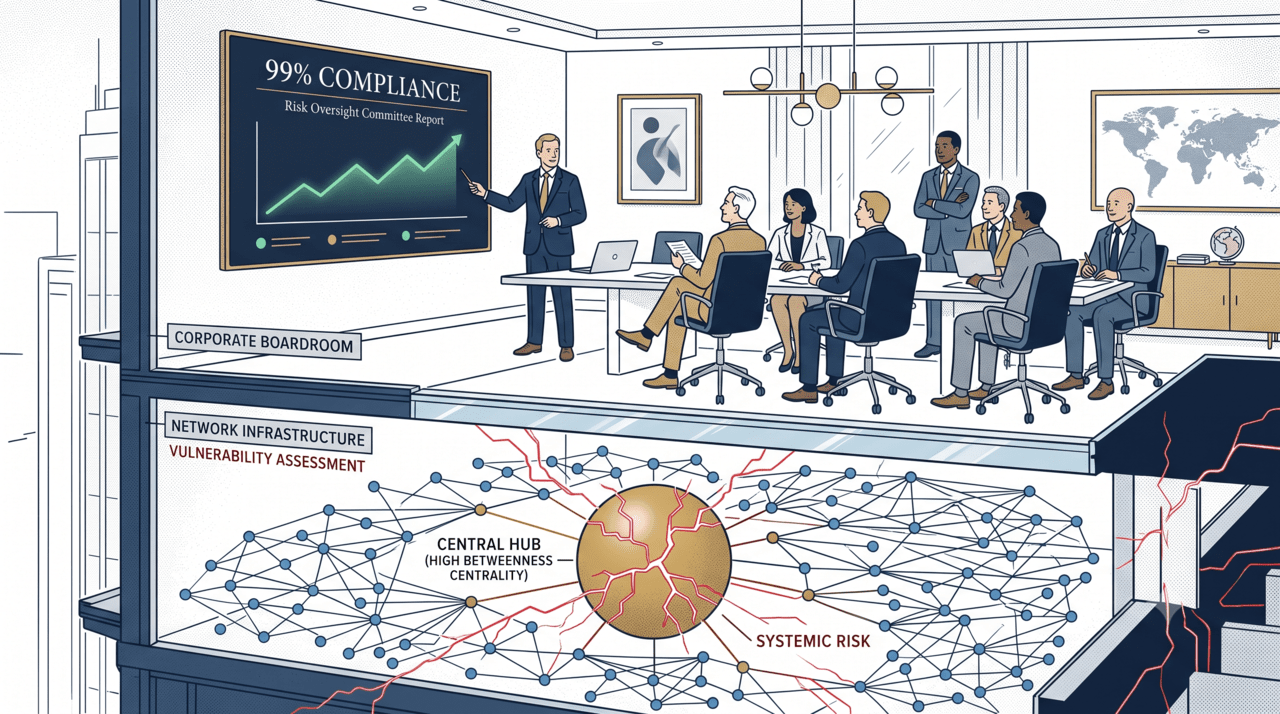
이 역설이 보안 거버넌스에 개입할 때 결과는 치명적입니다. 기업의 전체 1만대 시스템 중 9900대의 일반 사무용 PC 패치율이 100%라면, 대시보드에는 '패치율 99%'라는 경이로운 숫자가 기록됩니다. 그러나 정작 고객 데이터베이스와 권한 관리를 총괄하는 100대의 핵심 서버(Crown Jewels) 패치율이 20%로 방치되어 있다면 상황은 달라집니다. 전체 평균은 99%의 안전을 가리키지만, 기업의 실제 생명줄은 침해 확률 80%라는 낭떠러지 끝에 서 있는 것과 같습니다. 단일 평균값은 이 치명적인 1%의 취약성을 완벽하게 은폐합니다.
네트워크 물리학의 경고: 1% 허브가 촉발하는 연쇄 붕괴
방치된 1%의 핵심 서버는 단순한 부분의 실패에 그치지 않고 기업 전체를 마비시킵니다. 이에 대한 원인은 수학과 물리학의 '그래프 이론 및 네트워크 과학'에서 명확히 드러납니다.
현대 기업의 디지털 인프라는 소수의 거대 노드가 전체 연결을 지배하는 '척도 없는 네트워크'(Scale-Free Network) 구조를 띱니다. 네트워크 과학에서 노드의 중요도는 물리적 수량이 아니라, 서로 다른 네트워크 영역을 이어주는 길목 역할을 측정하는 '매개 중심성'(Betweenness Centrality)에 의해 결정됩니다. 1%의 핵심 도메인 컨트롤러와 인증 서버는 바로 이 매개 중심성이 극단적으로 높은 '초거대 허브'(Super-Hub)입니다.
매개 중심성이 낮은 주변부 말단 노드는 수백 개가 파괴되어도 전체 기능에 거의 영향을 주지 않습니다. 반면 임계값을 초과하는 최상위 1% 허브가 뚫리면 악성코드는 모든 경로를 타고 전이돼 시스템을 도미노처럼 무너뜨리는 '연쇄 붕괴'를 일으킵니다. 대시보드의 '99% 안전'은 사실상 '전사 마비 확률 100%'의 뇌관이었던 셈입니다.
위험 가중치와 토폴로지 중심성으로 세우는 다차원 거버넌스
단순 수량 집계와 모든 자산에 예산을 기계적으로 균등 분배하는 방식은 치명적인 거버넌스 공백을 부릅니다. 연결 가치와 파급 위험을 배제한 단말기 대수 기준의 평균값은 경영진의 판단을 흐립니다.
이러한 위험을 통제하기 위해 최고경영진과 이사회는 '단순 수량 집계'를 폐기하고 '토폴로지 기반 위험 가중 다차원 지표'를 도입해야 합니다.
첫째, 매개 중심성 기반의 가중치 스코어링 도입입니다. 취약점 개수 중심의 평가에서 벗어나, 해당 노드가 뚫렸을 때 전사망으로 전이될 수 있는 네트워크 중심성 지수를 곱해 위험을 입체적으로 정량화해야 합니다.
둘째, 핵심 허브의 독립적 이사회 보고 제도화입니다. 최상위 매개 중심성을 지닌 1% 핵심 자산(Crown Jewels)의 보안 상태는 전체 평균과 완전히 격리하여 독립된 핵심 위험 지표(KRI)로 이사회에 직통 보고되도록 규정해야 합니다.
셋째, 허브 노드 집중 방어와 마이크로 세분화입니다. 기계적 평등 배분을 지양하고, 매개 중심성이 높은 허브 노드 주변에 제로 트러스트 격리벽을 세워 연쇄 붕괴 경로를 선제 차단해야 합니다.
평균의 안락함을 넘어 네트워크의 심연을 직시하는 리더십
김정덕 중앙대 명예교수
사이버 보안에서 99%라는 거시적 평균값은 아무런 방어력을 보장하지 못합니다. 공격자는 99%의 단단한 말단이 아니라, 통계 속에 침묵하고 있는 1%의 초거대 허브를 정밀 타격하기 때문입니다.
경영진과 이사회는 화려한 대시보드 지표 뒤편의 숨겨진 연결망을 직시해야 합니다. "심슨의 역설에 가려진 핵심 자산은 어디인가?", "연쇄 붕괴를 부를 1%의 허브는 완벽히 통제되고 있는가?"를 끊임없이 물어야 합니다. 평균의 착시를 걷어내고 네트워크 연결의 위상학적 심연을 응시할 때, 비로소 시스템 전체의 영속성을 수호하는 견고한 거버넌스가 시작됩니다.
[글_ 김정덕 중앙대 산업보안학과 명예교수/인간중심보안포럼 의장]
중앙대학교 산업보안학과 명예교수, 인간중심보안포럼 의장, 한국정보보호학회 부회장, 금융 정보보호관리체계 인증위원, 전 JTC1 SC27 정보보안 국제표준화 전문위 의장 및 의원, 전 ISO 27014(정보보안 거버넌스) 에디터 등 역임
[연재목차 Part 7. CISO의 든든한 파트너, BISO가 온다]
-
신뢰_보안의 방패이자 아킬레스건
-
보안의 레드 헬리콥터
-
'오디세이아'로 읽는 보안 거버넌스
-
CISO 패러독스: '최고'의 책임과 '최소'의 권한
-
CEO 보안의 최종 책임자로 서다
-
CEO를 우리 편으로 만드는 설득의 기술
-
CISO의 든든한 파트너, BISO가 온다
-
숫자의 거짓말: '심슨의 역설'과 1% 허브의 붕괴
-
사용자를 지치게 하는 보안: 그림자 노동과 통제의 역설
-
망분리의 갈라파고스 역설
-
보안에게 '정의(Justice)'를 묻다
-
오케스트라를 넘어 유기체로: '자가 치유' 보안
-
아름다운 보안: 기술과 인간이 숨 쉬는 생태계를 향하여
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.