해외 다크웹 포럼에 울산 소재 산업제어시스템(ICS·공장 설비를 자동으로 제어하는 컴퓨터 시스템)의 접근 권한을 판매한다는 글이 올라왔습니다. 판매자는 로크웰오토메이션의 PLC(공정 제어 장치) 모델명, 통신 프로토콜, 내부 제어 태그 23개에 인증 없이 읽기·쓰기가 가능하다는 구체적인 정보를 제시했습니다. 사실로 확인될 경우 외부 공격자가 공장 설비의 동작을 원격으로 변경할 수 있어 생산 중단이나 설비 오작동 등 물리적 피해로 이어질 수 있습니다. 현재로서는 게시자의 주장이 사실인지, 허위·사기성 게시물인지 독립적으로 확인되지 않았으나 구체성이 높아 관련 기관과 기업의 즉각적인 점검이 권고됩니다. CISA(미국 사이버보안·인프라보안국)도 ICS 장비를 인터넷에 직접 노출하지 말고 방화벽 뒤에 격리할 것을 지속 권고하고 있습니다.
다크웹 포럼 사용자 'breacher12'가 2025년 9월 18일 울산 소재 Rockwell Automation CompactLogix 1769-L33ER PLC의 접근 권한을 12 XMR(모네로)에 판매한다는 게시물을 올렸다. EtherNet/IP 44818 포트·SNMP UDP 161이 외부에 노출돼 있으며 인증 없이 23개 제어 태그에 읽기·쓰기가 가능하다고 주장했다.
주장이 사실일 경우 외부 공격자가 유량·경보·I/O 제어 태그를 임의로 변경해 생산 중단, 설비 오작동 등 물리적 피해를 유발할 수 있다. Modbus TCP Gateway 연계 주장까지 사실이라면 피해 범위가 인접 설비로 확산될 수 있다.
PLC가 방화벽 격리 없이 인터넷에 직접 노출되고, SNMP 기본 커뮤니티 문자열('public') 사용 및 CIP 인증 미설정 등 보안 설정 미비가 원인으로 추정된다.
울산 지역 제조·화학·에너지 시설은 Rockwell 1769-L33ER 계열 장비의 EtherNet/IP(TCP 44818)·SNMP(UDP 161) 포트가 외부에서 접근 가능한지 즉시 확인해야 한다. 방화벽 로그에서 제어망 대상 비정상 접근 여부를 점검하고, 불필요한 산업용 프로토콜 외부 노출을 차단해야 한다.
ICS 장비는 절대 인터넷에 직접 노출하지 말고 업무망과 분리된 방화벽 뒤에 배치해야 한다. 원격 접속이 필요하면 반드시 VPN을 경유하고, SNMP 기본 커뮤니티 문자열 변경 및 CIP 인증을 활성화해야 한다.
본문
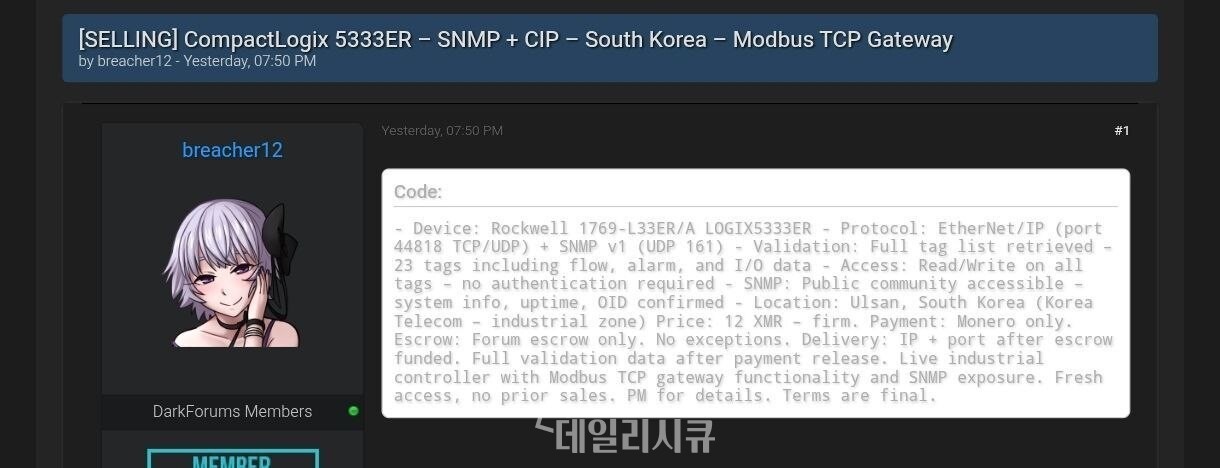
▲ 해외 다크웹 포럼에 게시된 한국 산업제어시스템(ICS) 접근권한 판매 — 인증 없이 읽기·쓰기가 가능하다고 주장했다.
국내 산업현장에 설치된 것으로 추정되는 산업제어시스템(ICS)의 접근권한을 판매한다는 게시물이 해외 다크웹 포럼에서 확인됐다.
판매자는 대상이 울산 지역 산업망에 연결된 로크웰오토메이션(Rockwell Automation) CompactLogix 계열 PLC(Programmable Logic Controller·공정 자동화 제어장치)라고 주장했으며, 장비 내부의 제어 태그에 인증 없이 읽기·쓰기(Read/Write)가 가능하다고 주장해 사실일 경우 신속한 확인과 대응이 필요해 보인다.
데일리시큐가 입수한 자료에 따르면, 다크웹 포럼 이용자 'breacher12'는 지난 9월 18일(UTC 기준) '[SELLING] CompactLogix 5333ER – SNMP + CIP – South Korea – Modbus TCP Gateway'라는 제목의 글을 게시했다.
게시자는 판매 대상 장비를 Rockwell 1769-L33ER/A LOGIX5333ER로 특정했다. 해당 모델은 로크웰오토메이션의 CompactLogix 5370 L3 컨트롤러 계열에 속하는 산업용 제어장치다. 로크웰오토메이션 공식 자료에 따르면 1769-L33ER은 듀얼 이더넷을 지원하고 2MB 메모리, 최대 16개 I/O 확장과 32개 EtherNet/IP 노드를 지원하는 PLC다.
판매자 "울산 소재…KT 산업망에 연결된 실제 산업용 컨트롤러"
게시자는 장비 위치를 "Ulsan, South Korea"라고 적었으며, 통신사업자·망 정보와 관련해 "Korea Telecom - industrial zone"이라고 주장했다.
다만 이 내용은 어디까지나 판매자가 게시물에 기재한 주장으로, 현재 공개된 정보만으로 해당 장비가 실제 울산 산업시설에 존재하는지, KT 또는 특정 기업의 네트워크에 속하는지까지 독립적으로 확인되지는 않았다.
특히 게시물에는 대상 IP 주소나 사업장 이름 등 직접적으로 소유기관을 확인할 수 있는 정보가 공개되지 않았다. 따라서 게시자가 허위 또는 과장된 정보를 이용해 접근권한을 판매하려는 사기 가능성 역시 배제해서는 안 된다.
그럼에도 판매자가 제품 모델과 프로토콜, 태그 수, 통신 방식 등 비교적 구체적인 정보를 제시하고 있어 국내 관련 기관과 해당 산업군에서는 실제 노출 여부를 점검할 필요가 있다.
"EtherNet/IP 44818·SNMP 노출…23개 태그 확보" 주장
게시자가 공개한 판매 설명에는 대상 장비의 프로토콜로 EtherNet/IP가 명시돼 있으며, TCP/UDP 44818 포트를 사용한다고 적혀 있다. 또한 SNMP v1, UDP 161 서비스도 외부에서 접근할 수 있다고 주장했다.
EtherNet/IP는 산업자동화 환경에서 PLC와 I/O 장치, HMI(사람과 기계 간 인터페이스 장치) 등 장비 간 데이터를 교환하는 데 사용되는 산업용 네트워크 프로토콜이며 CIP(Common Industrial Protocol)를 기반으로 한다.
실제로 로크웰오토메이션의 CompactLogix 5370 공식 사용자 매뉴얼도 해당 컨트롤러가 EtherNet/IP 네트워크 통신을 지원한다고 명시하고 있다. 매뉴얼에는 TCP 및 CIP 연결, CIP Unconnected Message 등의 통신 기능과 SNMP 지원 기능도 설명돼 있다.
주목되는 부분은 공격자가 주장한 PLC 내부 태그(Tag)에 대한 접근권한이다.
판매자는 자신이 장비를 검증한 결과 총 23개의 태그를 확보했다고 주장했다. 해당 태그에는 flow(유량), alarm(경보), I/O 데이터 등이 포함돼 있다고 설명했다.
특히 게시자는 다음과 같이 주장했다.
"23 tags including flow, alarm, and I/O data"
이어 모든 태그에 대해 Read/Write가 가능하며 인증이 필요하지 않는다고 주장했다.
PLC에서 태그는 공정 상태나 센서 데이터, 제어값 등을 저장하는 논리적 변수로 사용된다. 따라서 판매자의 주장이 사실이고 단순 모니터링 정보가 아니라 실제 제어에 사용되는 태그까지 외부에서 변경할 수 있다면, 단순 정보 노출보다 훨씬 심각한 문제가 될 수 있다.
다만 현재 확보된 자료만으로는 23개 태그가 실제 공정제어에 영향을 주는 태그인지, 쓰기 권한이 실제 PLC 로직과 물리 설비의 동작까지 변경할 수 있는 수준인지 확인되지 않았다.
"SNMP Public Community 접근 가능" 주장…공식 문서와 차이도 확인 필요
판매자는 SNMP와 관련해서도 "Public community accessible"이라고 주장했다. 즉 일반적으로 널리 알려진 기본 커뮤니티 문자열인 'public'을 이용해 SNMP 정보에 접근할 수 있다는 취지다.
그러나 로크웰오토메이션의 CompactLogix 5370 공식 사용자 매뉴얼에서는 이 제품군의 SNMP 지원 항목에 "password required"라고 기재하고 있다.
따라서 실제 대상 장비의 펌웨어 버전이나 설정 상태, 네트워크 구성 또는 별도 게이트웨이 존재 여부 등을 확인하지 않고 게시자의 주장을 그대로 사실로 단정하기는 어렵다.
판매자는 해당 시스템이 단순히 인터넷에 노출된 테스트 장비가 아니라 "Live industrial controller", 즉 실제 운영 중인 산업용 컨트롤러라고 강조했다.
또한 Modbus TCP Gateway 기능이 연결돼 있다고 주장했다. 사실이라면 하나의 PLC 노출이 EtherNet/IP 환경에만 국한되지 않고 다른 산업용 프로토콜 또는 하위 설비와 연결될 가능성도 있어 네트워크 구성을 함께 확인할 필요가 있다.
가격은 '12 XMR'…"IP·포트는 에스크로 입금 후 전달"
게시자가 제시한 판매가격은 12 XMR(모네로·추적이 어려운 익명성 암호화폐)다. 결제 방식 역시 "Monero only"라고 명시했다.
판매자는 거래 과정에 대해서도 구체적인 조건을 제시했다.
게시물에 따르면 구매자가 포럼의 에스크로(Escrow·제3자 거래 보증 서비스)에 금액을 예치하면 대상 IP 주소와 포트 정보를 전달하고, 구매자가 이를 확인한 후 결제가 판매자에게 최종 지급되면 '전체 검증 데이터(full validation data)'를 제공한다는 방식이다.
판매자는 별도의 외부 에스크로는 이용하지 않고 "Forum escrow only"라고 강조했다.
또 "Fresh access, no prior sales"라는 표현을 사용해 이번 접근권한이 이전에 다른 구매자에게 판매되지 않은 신규 접근권한이라고 주장했다.
이는 다크웹에서 침해된 서버나 VPN·RDP 계정 등을 거래할 때 나타나는 초기접근권한 판매(Initial Access Broker·IAB, 침해된 시스템 접근권을 다른 공격자에게 되파는 브로커) 방식과 유사한 형태지만, 이번 사례의 대상이 사실이라면 일반 IT 시스템이 아닌 산업제어시스템 접근권한을 거래 대상으로 삼았다는 점에서 주목된다.
ICS 인터넷 직접 노출은 위험…"PLC·제어망 외부 접근 여부 즉시 확인해야"
산업제어시스템은 일반적인 기업 IT 시스템과 달리 침해 발생 시 데이터 유출뿐 아니라 생산 중단이나 설비 오작동 등 물리적 영향으로 연결될 가능성이 있다.
미국 사이버보안·인프라보안국(CISA)도 인터넷에서 접근할 수 있는 ICS·SCADA·IIoT 장비가 증가하고 있다며, 제어시스템을 인터넷에 직접 노출하지 않고 방화벽 뒤에 배치해 업무망과 분리할 것을 지속적으로 권고하고 있다. 원격접속이 필요한 경우에도 VPN 등 보호된 접근수단을 사용할 것을 강조하고 있다.
특히 이번 게시물에 기재된 내용이 실제 국내 시스템을 대상으로 한 것이라면 로크웰오토메이션 1769-L33ER 계열 장비를 운영 중인 울산지역 제조·화학·에너지 등 산업시설은 외부에서 EtherNet/IP와 SNMP 서비스가 직접 접근 가능한지 우선 확인할 필요가 있다.
추가로 인터넷 경계장비와 방화벽 로그에서 PLC 또는 제어망을 대상으로 한 비정상적인 접근이 있었는지 확인하고, 외부에 노출된 산업용 프로토콜을 최소화하는 작업도 요구된다.
판매자가 구체적인 PLC 모델, 위치, 통신 프로토콜, 태그 수와 유형, 접근 수준, 망 사업자 및 거래 조건까지 명시했다는 점에서 관계기관과 해당 산업군의 선제적인 사실 확인이 필요한 상황이다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.