랜섬웨어 공격에서 실제 피해 규모는 공격자가 내부 네트워크를 얼마나 자유롭게 돌아다닐 수 있느냐에 따라 크게 달라집니다. 박정수 강남대 교수는 네트워크를 구역별로 나누는 '세그멘테이션'과, 위치가 아닌 신원·행위를 기반으로 매번 접근을 검증하는 '제로트러스트(Zero Trust)' 원칙을 함께 적용하면 공격자의 이동 경로를 차단할 수 있다고 설명했습니다. 실제 사례로 2024년 미국 의료기업 Change Healthcare는 MFA(다중인증)와 네트워크 분할이 미흡해 크리덴셜(계정 정보) 탈취 후 단 9일 만에 대규모 랜섬웨어 피해를 입었습니다. 핵심은 침투 자체를 막는 것뿐 아니라, 이미 침투한 공격자가 조직 전체로 퍼지지 못하도록 이동 경로와 접근 가능 자산을 최소화하는 '전주기 대응 체계'를 갖추는 것입니다.
미국 의료기업 Change Healthcare는 2024년 2월 크리덴셜 탈취 이후 약 9일 만에 랜섬웨어 공격을 받아 광범위한 업무 시스템이 마비됐다. 내부 네트워크 세그멘테이션과 MFA 부재가 피해 확산의 주요 원인으로 지목됐다.
세그멘테이션과 MFA가 갖춰지지 않은 환경에서는 공격자가 탈취한 정상 계정으로 내부를 자유롭게 이동해 핵심 시스템까지 접근할 수 있으며, 데이터 유출 경로 추적도 어려워진다.
공격자는 피싱·취약점 악용·공급망 공격으로 크리덴셜을 확보한 뒤 RDP나 RMM 도구 같은 정상적인 원격 접속 수단을 이용해 내부로 침투하고 횡적으로 이동한다.
네트워크를 구역별로 분리하고 핵심 자산과 원격 접속 영역을 격리해 이스트-웨스트(East-West) 내부 트래픽을 통제해야 한다. 이와 함께 사용자·기기·접속 상황을 지속 검증하는 제로트러스트 원칙을 병행 적용해야 한다.
침투를 가정하고 '공격자가 내부에서 얼마나 멀리 갈 수 있는가'를 줄이는 데 집중해야 한다. 마이크로세그멘테이션으로 내부 가시성을 확보하고, 최소 권한 접근 정책과 지속 검증을 결합하면 랜섬웨어 확산을 억제할 수 있다.
본문
"랜섬웨어의 실제 피해 규모는 공격자가 내부 네트워크에서 얼마나 자유롭게 이동하느냐에 따라 결정될 수 있습니다."
박정수 강남대 교수는 16일 개최한 '제5회 랜섬웨어 레질리언스 컨퍼런스'에서 이같이 강조했다. 그는 이날 '랜섬웨어 횡적 이동 방지: 제로트러스트 구현을 위한 네트워크 세그멘테이션(분할)'을 주제로 발표했다.
박 교수는 랜섬웨어 공격에서 공격자가 탈취한 정상적인 크리덴셜(계정 인증 정보)을 이용해 내부 시스템으로 이동하는 과정에 주목했다. 공격자는 피싱이나 취약점 악용, 공급망 공격 등을 통해 계정 정보를 확보한 뒤 RDP(원격 데스크톱 프로토콜)와 같은 원격 접속 수단이나 정상적인 원격 관리(RMM) 도구를 활용해 내부로 침투할 수 있다. 이후 네트워크 횡적 이동(Lateral Movement)을 통해 피해를 확산한다. 이 때문에 단순히 계정이 정상적으로 인증됐다는 이유만으로 내부 시스템에 대한 접근을 허용해서는 공격 확산을 막기 어렵다는 설명이다.
이같은 문제를 보여주는 사례로 박 교수는 미국의 의료기업 Change Healthcare 사고를 언급했다. 공격자는 2024년 2월 12일 크리덴셜을 탈취한 이후 약 9일 만에 랜섬웨어 공격을 수행했다. 당시 내부 네트워크 세그멘테이션과 MFA(다중인증)가 제대로 갖춰지지 않았던 점 등이 공격 확산의 요인으로 거론됐으며, 결과적으로 광범위한 업무 시스템이 마비되는 피해로 이어졌다.
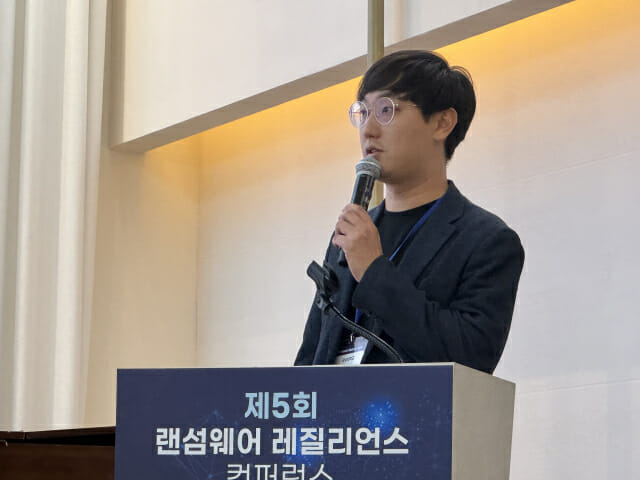
박정수 강남대 교수가 16일 '제5회 랜섬웨어 레질리언스 컨퍼런스'에서 발표하고 있다.
박 교수는 "네트워크 세그멘테이션이 제대로 구축됐다면 공격자가 내부에서 이동할 수 있는 경로를 여러 지점에서 끊을 수 있었을 것"이라며 "특히 핵심 자산과 원격 접속 영역을 분리하지 않고 영역 간 이스트-웨스트(East-West, 내부 수평 방향) 트래픽을 충분히 통제하지 않으면 공격자가 내부에서 이동하면서 중요 시스템까지 접근할 수 있다. 데이터가 유출됐을 경우에도 어떤 경로를 통해 빠져나갔는지 추적하기 어려워지는 만큼, 네트워크 내부의 가시성을 확보하는 것도 중요하다"고 강조했다.
다만 박 교수는 "네트워크 세그멘테이션만으로 랜섬웨어 대응이 완성되는 것은 아니다"라며 "네트워크 위치를 기준으로 신뢰하는 방식에서 벗어나 사용자와 기기의 신원, 접근 대상 자원, 접속 상황과 행위 등 다양한 컨텍스트를 기반으로 접근을 지속 검증하는 제로트러스트(Zero Trust) 원칙이 함께 적용돼야 한다"고 설명했다.
업무 수행에 필요한 최소한의 통신과 접근만 정책적으로 허용하고, 그 접근이 실제로 적절한지 지속적으로 검증해야 한다는 것이 박 교수 발표의 핵심이다. 네트워크 세그멘테이션과 제로트러스트 철학이 반영되면 공격자가 도달할 수 있는 공격 표면(Attack Surface)을 최소화할 수 있고, 침투 이후에도 네트워크 횡적 이동이 가능한 경로를 제한할 수 있기 때문에 랜섬웨어 레질리언스(회복력) 제고에도 기여할 수 있다고 봤다.
그는 "네트워크 세그멘테이션에서 나아가 마이크로세그멘테이션(Microsegmentation) 등을 통해 네트워크를 더욱 세분화하고 내부 트래픽에 대한 가시성을 확보한 뒤, 아이덴티티(신원)와 디바이스, 리소스 및 접속 상황을 고려한 지속적인 검증을 적용하면 랜섬웨어의 확산을 억제하는 데 도움이 될 수 있다"며 "세그멘테이션과 제로트러스트는 담당하는 영역과 구현 방식은 다르지만, 결과적으로 공격자가 조직 내부에서 도달할 수 있는 지점을 줄인다는 공통된 효과를 갖는다"고 분석했다.
결국 랜섬웨어 레질리언스의 핵심은 '침투하지 못하게 하는 것'에만 머물지 않는다. 박 교수는 "랜섬웨어가 조직 내부에 들어올 가능성을 전제로 하되, 침투가 곧바로 조직 전체의 침해로 이어지지 않도록 해야 한다"며 "공격자의 이동 경로와 도달 가능한 자산을 줄이고, 이후 복호화 도구와 AI 기반 대응 기술 등을 활용해 피해를 신속하게 회복하는 전주기 대응 체계가 필요하다"고 진단했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.