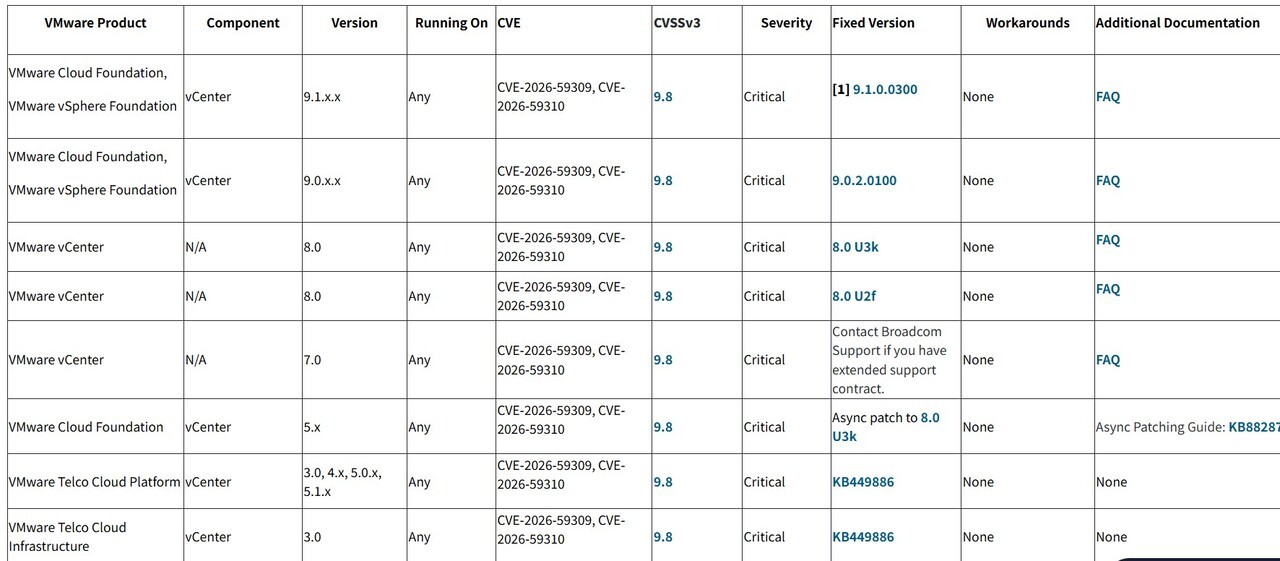
기업 가상화 환경을 관리하는 VMware vCenter Server에서 심각한 원격코드실행(RCE, 원격에서 시스템을 마음대로 조작할 수 있는 공격) 취약점이 발견됐고, 실제 공격에 이미 쓰이고 있습니다. 공격자는 패치가 나온 직후부터 vCenter 서버를 뚫어 관리자 계정을 만들고 백도어를 심은 뒤, 그 서버가 관리하는 ESXi(가상머신 호스트 서버)까지 침투해 랜섬웨어를 실행한 사례가 확인됐습니다. 랜섬웨어는 가상머신 디스크 파일까지 암호화해 피해 범위가 매우 넓어질 수 있습니다. 브로드컴이 이미 패치를 배포했고 미국 CISA(사이버보안·인프라보안국)도 실제 악용 목록에 등재했으므로, 아직 패치를 적용하지 않은 기업은 즉시 조치가 필요합니다. 패치 적용 이후에도 취약점 공개 전후로 외부에 노출된 적 있다면 침해 여부를 별도로 점검해야 합니다.
VMware vCenter Server의 Syslog 기능에서 인증 없이 임의 코드를 실행할 수 있는 취약점(CVE-2026-59310, CVSS 9.8)이 실제 공격에 악용됐다. 공격자는 vCenter를 장악한 뒤 연결된 ESXi 서버에서 랜섬웨어(Babuk 계열)를 실행했으며, 47개국 361개 IP가 공격 인프라와 통신한 것으로 확인됐다.
vCenter 한 대가 침해되면 관리 대상 ESXi 호스트 전체와 가상머신 디스크 파일(VMDK)이 암호화될 수 있어 피해 범위가 가상화 인프라 전체로 확대될 수 있다.
vCenter의 Syslog 처리 과정에 경로 탐색(Path Traversal) 결함이 있어, 네트워크 접근만 가능하면 인증 없이 임의 코드를 실행할 수 있다.
브로드컴이 7월 29일 패치를 배포했고, CISA가 8월 18일 KEV 목록에 등재해 즉시 패치 적용을 권고했다. 패치 적용 외에 신규 관리자 계정 생성, 비정상 예약 작업, 웹셸 설치, SSH 활성화 여부 등 침해 흔적도 함께 확인해야 한다.
vCenter는 단순 관리 서버가 아닌 Tier-0 핵심 자산으로 취급해야 한다. 패치를 이미 적용했더라도 취약점 공개 이후 외부 노출 기간이 있었다면 침해 여부를 독립적으로 조사해야 하며, ESXi로 수행된 관리 작업과 가상머신 강제 종료·데이터스토어 파일 변경 이력도 점검해야 한다.
본문
기업 가상화 환경을 관리하는 브이엠웨어 브이센터 서버(VMware vCenter Server)의 치명적 원격코드실행 취약점 'CVE-2026-59310'이 실제 공격에 악용되고 있는 것으로 확인됐다. 일부 침해사고에서는 공격자가 vCenter를 장악한 뒤 브이엠웨어 ESXi 서버까지 접근해 랜섬웨어를 실행했다.
브로드컴은 지난 7월 29일 보안 권고문을 통해 해당 취약점을 공개하고 패치를 배포했다. CVE-2026-59310은 vCenter의 Syslog 기능에서 발생하는 취약점으로, 네트워크 접근이 가능한 공격자가 별도 인증 없이 임의 코드를 실행할 수 있다. CVSS 점수는 9.8이다.
실제 공격은 패치 공개 직후 시작됐다. 사고대응 업체 퀴르소(QUIRSO)는 8월 초부터 취약한 vCenter 시스템을 대상으로 한 공격을 확인했으며, 조사 과정에서 47개국 361개 IP가 공격 인프라와 통신한 흔적을 확인했다.
공격자는 vCenter 내부에 예약 작업과 백도어를 설치하고 관리자 계정을 추가한 뒤 가상화 환경을 조회했다. 이후 관리 대상 ESXi 서버에 접근해 가상머신을 강제로 종료하고 데이터스토어에 저장된 파일을 암호화했다.
분석된 랜섬웨어는 바북(Babuk) 계열로 확인됐다. 암호화 대상에는 가상머신 디스크 파일인 VMDK도 포함됐다. vCenter 한 대가 침해되면 여러 ESXi 호스트와 가상머신으로 공격 범위가 빠르게 확장될 수 있다는 점에서 피해 규모가 커질 수 있다.
미국 사이버보안·인프라보안국(CISA)은 8월 18일 CVE-2026-59310을 '실제 악용된 취약점 목록(KEV)'에 추가했다. 다만 CISA는 공개 정보에서 이 취약점의 랜섬웨어 악용 여부를 별도로 확인하지 않았으며, 랜섬웨어 실행 사례는 퀴르소의 실제 침해사고 조사에서 확인됐다.
국내 기업은 vCenter를 단순 관리서버가 아닌 핵심 보안자산으로 관리할 필요가 있다. 우선 보안패치 적용 여부와 외부 노출 상태를 확인하고, 신규 관리자 계정 생성, SSO 권한 변경, 비정상적인 예약 작업, SSH 활성화, 웹셸 설치 흔적 등을 점검해야 한다.
이미 패치를 적용했더라도 취약점 공개 이후 일정 기간 외부에 노출돼 있었다면 침해 여부를 별도로 확인하는 것이 필요하다. vCenter에서 ESXi로 수행된 관리 작업과 가상머신 강제 종료, 데이터스토어 파일 업로드 기록도 함께 살펴봐야 한다.
이번 사례는 가상화 관리계층이 랜섬웨어 공격에서 중요한 초기 침투 지점이 될 수 있다는 점을 보여준다. vCenter가 침해되면 가상화 인프라 전체가 공격 범위에 들어갈 수 있어 Tier-0 수준의 핵심 자산으로 관리해야 한다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





