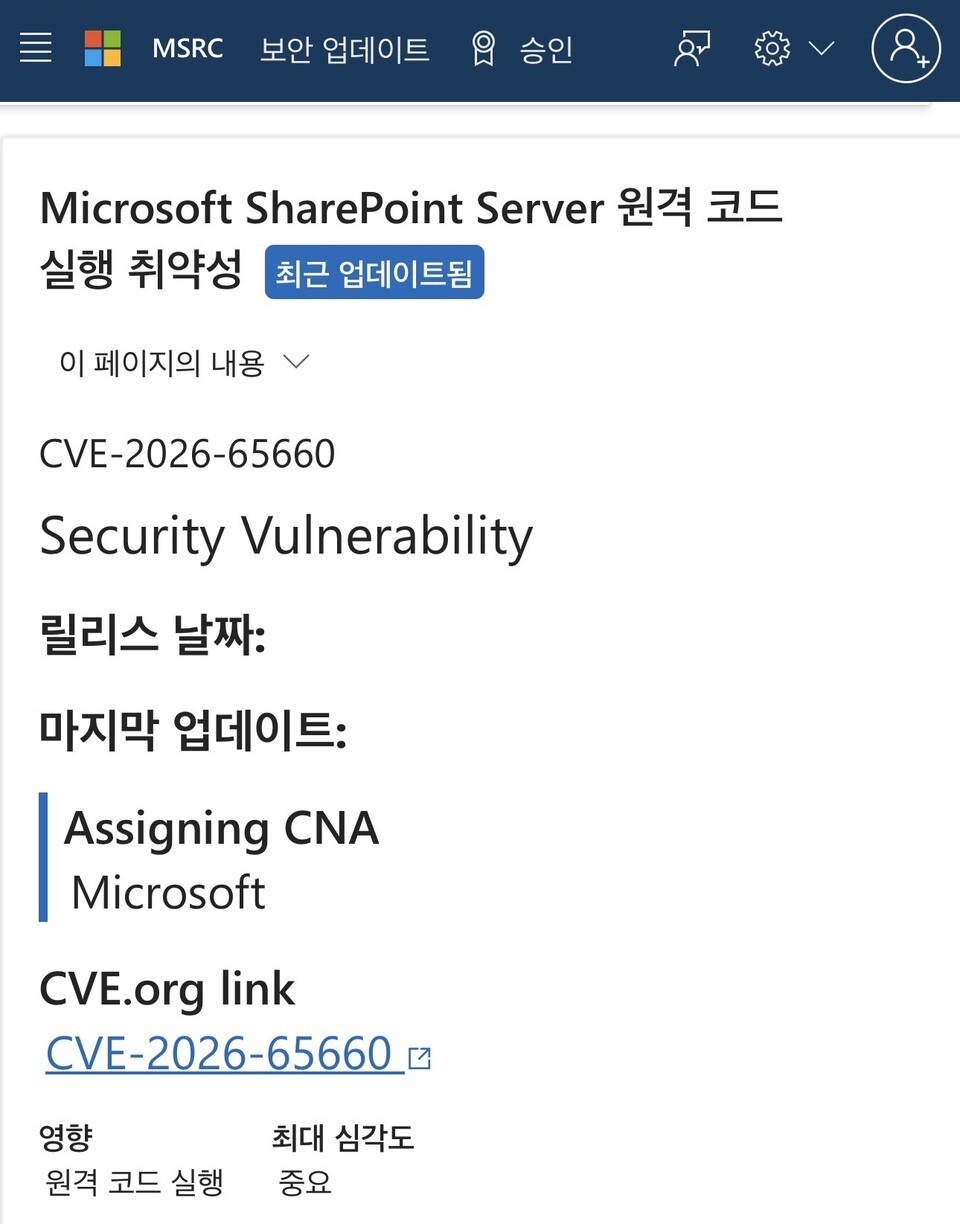
미국 사이버보안·인프라보안국(CISA)이 마이크로소프트 SharePoint와 MikroTik RouterOS의 취약점 세 건이 실제 공격에 사용됐음을 공식 확인했습니다. SharePoint 취약점(CVE-2026-65660)은 계정 권한이 있는 공격자가 서버에서 마음대로 코드를 실행할 수 있는 문제이며, 심각도 점수는 8.8점입니다. MikroTik 공유기에서는 두 취약점(CVE-2026-67279, CVE-2026-86060)을 함께 이용하면 암호나 보안 키 없이도 관리자 권한을 탈취할 수 있으며, 이 공격 기법은 '마이크로트릭(MikroTrick)'으로 불립니다. 단순히 업데이트만으로는 부족하고, 이미 침입이 이뤄졌을 경우를 대비해 낯선 계정·예약 작업·로그인 기록도 반드시 점검해야 합니다.
CISA가 Microsoft SharePoint(CVE-2026-65660)와 MikroTik RouterOS(CVE-2026-67279, CVE-2026-86060) 취약점 세 건을 실제 악용 확인 목록(KEV)에 등재했다. MikroTik 두 취약점을 연계한 공격 기법은 '마이크로트릭(MikroTrick)'으로 명명됐으며, 폴란드 침해사고대응팀과 보안업체 Bishop Fox가 관리자 권한 탈취를 재현·확인했다.
SharePoint는 유효 계정을 보유한 공격자가 서버에서 임의 코드를 실행(RCE)할 수 있다. MikroTik RouterOS는 인증 없이 관리자 권한 탈취가 가능하며, 실제 피해 장비에서 백도어 계정과 예약 작업이 발견됐다.
SharePoint는 서버의 입력값 처리 과정의 코드 인젝션 결함(CVE-2026-65660)이 원인이다. MikroTik는 SSH 인증 절차 중 암호화 키 재설정 시 인증 우회가 가능한 워크플로 결함(CVE-2026-67279)과 명령 인자 처리 결함(CVE-2026-86060)이 연계됐다.
MikroTik은 RouterOS 6.49.21·7.23.4·7.24.2에 패치를 배포했으며, 인터넷에서 SSH 관리 접근을 차단하고 업데이트 후 알 수 없는 계정·스크립트·설정을 점검하도록 안내했다. Microsoft는 SharePoint 보안 업데이트를 제공했으며 9월 25일 실제 악용 증거를 공개했다.
패치 적용과 동시에 침해 흔적 조사가 필수다. SharePoint는 비정상 로그인·계정 탈취 흔적을, MikroTik은 알 수 없는 관리자 계정·예약 작업·스크립트를 별도로 확인해야 한다.
본문
미국 사이버보안·인프라보안국(CISA)이 마이크로소프트 SharePoint와 MikroTik RouterOS의 취약점 두 건을 실제 공격에 쓰인 취약점 목록에 올렸다. 공격 가능성을 경고하는 단계를 넘어, 악용 사실을 확인했다는 뜻이다.
두 취약점의 공격 방식은 다르다. SharePoint는 서버에 접근할 수 있는 계정 권한을 가진 공격자가 악용할 수 있다. RouterOS는 두 취약점을 함께 이용하면 암호 없이 공유기 관리자 권한을 얻을 수 있다.
SharePoint, 서버에서 공격자 코드 실행 가능
SharePoint 취약점 CVE-2026-65660은 서버가 입력값을 처리하는 과정에서 발생한다. 공격자가 유효한 접근 권한을 갖고 있다면 취약점을 이용해 서버에서 코드를 실행(RCE, 원격 코드 실행)할 수 있다. 심각도 점수는 10점 만점에 8.8점이다.
마이크로소프트는 처음에 이 문제를 다른 사람이나 대상을 속일 수 있는 '위장' 취약점으로 분류했다. 이후 서버에서 코드 실행이 가능한 문제로 설명을 수정했다. 9월 25일에는 실제 악용 시도를 뒷받침하는 증거가 있다고 밝혔다.
다만 현재 공개된 정보만으로 공격자가 누구인지, 몇 곳이 침해됐는지, 서버에 들어간 뒤 무엇을 했는지는 알 수 없다. 취약점이 공격에 쓰였다는 사실과 특정 기업의 피해가 확인됐다는 사실은 다르다.
MikroTik 공유기, 로그인하지 않고 관리자 권한까지
RouterOS 취약점 CVE-2026-67279는 공유기를 원격 관리할 때 쓰는 보안셸(SSH)의 로그인 절차에 있다. 정상이라면 암호나 보안 키로 본인 확인을 마친 뒤에만 명령을 내릴 수 있다. 취약한 제품에서는 접속 도중 암호화 키를 다시 설정하는 과정을 거치면, 본인 확인이 끝나지 않았는데도 명령을 보내는 단계로 넘어갈 수 있었다.
공격자는 여기에 또 다른 취약점 CVE-2026-86060을 연결했다. 두 허점을 이용해 관리자 권한을 얻는 공격에는 '마이크로트릭(MikroTrick)'이라는 이름이 붙었다. 폴란드 침해사고대응팀은 이 공격에 암호나 보안셸 키가 필요하지 않다고 분석했다. 보안업체 Bishop Fox도 취약한 RouterOS 7 계열에서 관리자 권한 탈취를 재현했다.
실제 장비에서는 낯선 관리자 계정과 예약 작업도 발견됐다. 공격자가 한 번 들어온 뒤 다시 접속할 통로를 남겼을 가능성을 보여주는 흔적이다. 따라서 보안 업데이트를 설치했더라도 이미 만들어진 계정과 작업을 별도로 찾아야 한다.
업데이트하고 침입 흔적도 확인해야
MikroTik은 RouterOS 6.49.21, 7.23.4, 7.24.2 등에 수정 사항을 반영했다. 제조사는 인터넷에서 공유기의 보안셸 관리 기능에 누구나 접근할 수 없도록 제한하고, 업데이트 후에는 알 수 없는 사용자 계정·스크립트·설정이 있는지 확인하라고 안내했다.
SharePoint 서버를 사용하는 국내 조직도 보안 업데이트 적용 여부와 계정 사용 기록을 살펴야 한다. 이번 취약점은 접근 권한이 있는 공격자가 악용할 수 있으므로, 낯선 로그인이나 계정 탈취 흔적을 함께 확인하는 것이 중요하다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





