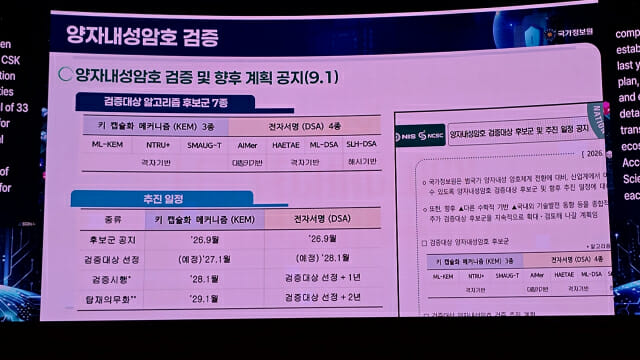
국가정보원(NIS)이 양자컴퓨터의 공격에도 안전한 암호 기술인 양자내성암호(PQC, Post-Quantum Cryptography)를 공공 분야 전반에 도입하기 위한 종합 추진계획을 발표했습니다. 내년(2027년)부터 공공기관 사이버보안 실태 평가 항목에 PQC 전환 여부가 포함되며, 2029년 1월부터는 일부 알고리즘의 탑재가 의무화됩니다. 전환 대상 알고리즘은 전자서명 4종·키 캡슐화 메커니즘(KEM, 암호 키를 안전하게 교환하는 기술) 3종 등 총 7종이며, 최종 목표는 2035년까지 국가 전반의 암호체계를 전환하는 것입니다. 국정원은 목표 시점을 앞당기기 위해 관련 부처와 협의 중이며, 미국 정부의 2031년 완료 목표보다 빠른 일정도 검토하고 있습니다.
국가정보원이 '양자내성암호(PQC) 전환 종합 추진계획'을 발표했다. 2대 전략·6대 과제·59개 세부과제로 구성되며, 2035년까지 국가 전반의 암호체계 전환을 목표로 한다.
공공기관은 내년부터 사이버보안 실태 평가에서 PQC 전환 이행 여부를 평가받게 된다. 2029년 1월부터 키 캡슐화 메커니즘(KEM) 알고리즘 탑재가 의무화되어 미이행 기관은 평가 불이익을 받을 수 있다.
양자컴퓨터의 발전으로 현재 사용 중인 공개키 암호 체계(RSA 등)가 미래에 해독될 수 있다는 위협이 현실화되고 있다. 미국 등 주요국이 PQC 전환을 서두르면서 국내도 대응 일정을 구체화한 것이다.
국정원은 검증 대상 알고리즘 7종(전자서명 4종, KEM 3종)을 선정하고 검증·채택 일정을 공개했다. 연내 암호안정성기준·키 관리 가이드라인·PQC 전환 지침 등 책자 3종을 공개하고, 전환 완료 시점을 2035년보다 앞당기는 방안을 관련 부처와 협의 중이다.
공공기관 보안 담당자는 내년 사이버보안 실태 평가 전에 PQC 전환 로드맵을 수립하고, 국정원이 연내 공개하는 가이드라인 3종을 확인해야 한다. 2029년 KEM 의무화 일정에 맞춰 암호 라이브러리·인증서 인프라 교체 계획을 미리 준비할 것을 권장한다.
본문
국가정보원(국정원·NIS)이 국가와 공공 분야 전반에 양자내성암호(PQC, Post-Quantum Cryptography) 도입을 촉진하기 위해 내년부터 사이버보안 실태 평가에 이를 반영한다. 또 오는 2029년 1월 일부 양자내성암호 알고리즘의 탑재를 의무화한다.
국정원은 이 같은 내용이 포함된 '양자내성암호(PQC) 전환 종합 추진계획'을 17일 공유했다. 이날 국정원은 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 글로벌 사이버안보 행사인 '사이버 서밋 코리아(CSK 2026)'를 개최했다.
국정원에 따르면, '양자내성암호 전환 종합 추진 계획'은 2대 전략 6대 과제로 이뤄졌다. 세부과제는 총 59개다. 2대 전략은 ▲역량 확보 및 제도·절차 마련(33개 세부과제) ▲전환 지원 및 기반·생태계 조성(26개 세부과제)로 정했다. 6대 과제는 ▲기술 확보 ▲제도 정비 ▲절차 정립(이상 제도 절차 마련 부문) ▲암호체계 전환 지원 ▲인증 인프라 고도화 ▲산업기반 구축(이상 지원 및 생태계 조성) 등이다.
이날 국정원은 검증대상 알고리즘 7종과 검증 및 채택 일정도 설명했다. 이달 1일 이미 공개한 내용이다. 검증대상 7종은 전자서명(DSA) 분야가 4종(ALMer, HAETAE, ML-DSA, SLH-DSA), 키 캡슐화 메커니즘(KEM) 분야가 3종(ML-KEM, NTRU+, SMAUG-T)이다.
이 중 키 캡슐화 메커니즘은 내년 1월 검증대상을 선정한다. 이후 2028년 1월 검증을 시행하고 2029년 1월 탑재를 의무화한다. DSA 부문은 2028년 1월 검증대상을 선정하고 검증 대상 선정 2년 후 탑재를 의무화할 계획이다.
국정원은 안정적인 양자내성암호 전환 지원에도 적극 나선다. 우선 국가 및 공공기관을 대상으로 관련 책자 3종을 연내 마련·공개한다. 책자 3종은 ▲암호안정성기준 ▲암호 키 관리 가이드라인 ▲양자내성암호 전환 지침(가이드라인) 등이다.
국정원의 목표는 2035년까지 국가 전반의 양자내성암호 전환이다. 이날 발표를 맡은 국정원 관계자는 "(2035년 목표에서) 당기는 걸 관련부처와 협의중"이라고 밝혔다. 미국 정부는 최근 양자내성암호 전환을 2031년까지 완료하겠다고 밝힌 바 있다. 국정원은 전환 완료 시점을 단축하기 위해 내년부터 사이버보안 실태 평가에 반영하는 등 여러 방안을 마련·추진할 예정이다.