마이크로소프트(MS) 코리아가 'AI 리스크 컨퍼런스 서울 2026'에서 AI 시대의 새로운 보안 위협과 대응 전략을 발표했습니다. 취약점이 공개되기 전에 공격이 이루어지는 사례가 늘어나고, 취약점을 직접 노리는 공격이 계정 탈취보다 더 흔한 침투 수법이 되는 등 공격 환경이 빠르게 변하고 있습니다. MS는 100개 이상의 AI 에이전트가 협력해 심층 취약점을 자동 분석하는 'MDASH'와, 내외부 보안 정보를 하나의 맥락으로 연결하는 '프로젝트 퍼셉션'을 공개했습니다. 실제로 올해 대만 정부 기관 21개 사이트에서 자율형 AI 에이전트만으로 2,500건 이상의 정보를 수집하는 공격이 포착됐습니다. MS는 AI 시대에 보안 담당자의 역할이 개별 작업 지시에서 벗어나, 여러 AI 에이전트를 총괄하고 전략적 판단에 집중하는 '프런티어 보안 엔지니어'로 바뀌어야 한다고 강조했습니다.
AI 기반 자동화 공격이 일반화되면서 취약점 공개 이전 공격(제로데이), 취약점 직접 공략이 계정 탈취를 제치고 가장 많이 쓰이는 침투 경로로 부상했다. 올해 대만 정부 기관을 대상으로 사람 개입 없이 자율형 AI 에이전트가 21개 사이트에서 2,500건 이상의 정보를 수집하는 공격이 실제 포착됐다.
오픈 웨이트(Open-weight) AI 모델의 공격 성능이 프런티어 모델 수준에 근접하면서 고급 공격 기술의 대중화가 빨라지고 있다. '타임 투 익스플로잇(Time to Exploit, 취약점 공개 후 실제 악용까지 걸리는 시간)' 개념 자체가 무의미해질 수 있다.
AI가 취약점 탐색과 악용을 자동화해 공격 속도를 대폭 높였고, 오픈소스 도구와 자율형 AI 에이전트의 결합으로 소수 인원·저비용으로 대규모 공격이 가능해졌다.
MS는 ① 100개 이상의 AI 에이전트가 협업해 심층 취약점을 분석하는 MDASH(윈도우 패치 개발에 적용, 5월 배포분에서 16건 취약점 탐지), ② 내외부 보안 이벤트를 보안 그래프로 연결해 AI가 이해 가능한 컨텍스트로 변환하는 '프로젝트 퍼셉션'을 제시했다. 최종 의사결정과 거버넌스는 사람이 담당해야 한다고 강조.
보안 담당자는 개별 명령 지시 방식에서 벗어나 '노출 위험 제거', '공격 위험 최소화' 같은 성과 목표 중심으로 AI 에이전트를 운용하는 역할 전환을 준비해야 한다. 취약점 관리 주기를 패치 공개 이후가 아니라 공개 이전까지 앞당기는 프로세스 재검토가 필요하다.
본문
AI를 활용해 가장 위험한 심층 취약점을 찾아내고 기업 내부와 외부 위협 정보를 하나의 보안 컨텍스트로 연결하며, 보안 담당자가 AI 에이전트를 오케스트레이션해 조직 전체의 보안 목표를 달성하는 새로운 보안 패러다임을 제시했다.
장광운 한국MS 보안전략고문은 7일 삼성금융캠퍼스에서 열린 'AI 리스크 컨퍼런스 서울 2026'에서 "과거에는 취약점이 공개된 이후 이를 악용하는 데 수개월의 시간이 걸렸다. 하지만 이제는 상황이 달라졌다. 취약점이 공개되기 전에 먼저 공격이 발생하는 사례가 일반화되고 있으며, 취약점 공개 이후 공격까지 걸리는 이른바 '타임 투 익스플로잇(Time to Exploit)'이라는 개념 자체가 무의미해질 정도"라고 밝혔다.
장 고문은 MS가 제시하는 새로운 보안 패러다임을 소개하며 이 같이 말했다. AI가 공격을 자동화하는 시대에는 개별 보안 제품이 아니라, AI가 위협을 이해하고, 추론하며, 사람과 함께 대응하는 통합 체계가 경쟁력을 좌우한다고 강조했다. 이에, AI를 활용해 가장 위험한 심층 취약점을 찾아내고 기업 내부와 외부 위협 정보를 하나의 보안 컨텍스트로 연결하며, 보안 담당자가 AI 에이전트를 오케스트레이션해 조직 전체의 보안 목표를 달성하는 새로운 보안 패러다임을 제시했다.
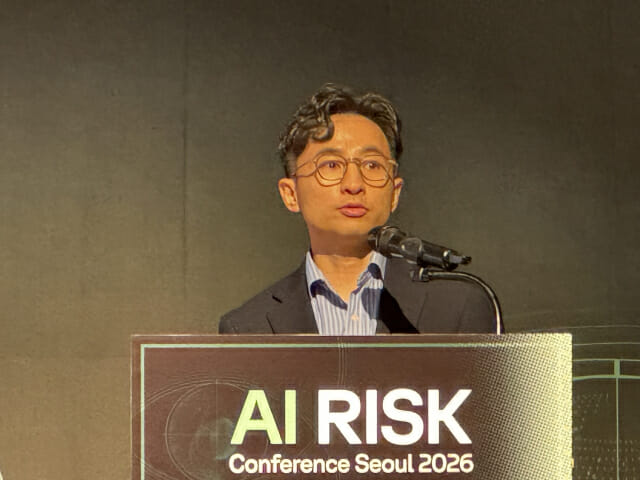
장광운 MS코리아 보안전략고문이 7일 삼성금융캠퍼스에서 개최한 'AI 리스크 컨퍼런스 서울 2026'에서 세션 발표자로 나서 MS가 제시하는 새로운 보안 패러다임에 대해 소개하고 있다.
AI 기반의 공격 자동화가 취약점을 빠르게 탐색하고 악용할 수 있는 환경을 조성했고, 기존처럼 계정을 탈취하는 방식보다 취약점을 직접 공략하는 공격 비중이 급격히 증가하고 있다는 설명인 셈이다. 장 고문은 글로벌 침해사고 분석에서도 취약점 악용이 계정 탈취를 제치고 가장 많이 사용되는 침투 경로로 올라섰으며, 오픈 웨이트(Open-weight) AI 모델의 공격 성능도 프런티어 모델에 근접하면서 고급 공격 기술의 대중화가 빨라지고 있다고 진단했다.
실제 올해 대만 정부 기관을 대상으로 한 공격 사례에서 자율형 AI 에이전트와 오픈소스 도구만으로 사람의 직접적인 개입 없이 21개 사이트를 대상으로 2,500건 이상의 정보를 수집하는 공격이 수행된 정황이 포착됐다.
"MDASH-프로젝트 퍼셉션-프런티어 보안 엔지니어 연결"
이에 MS는 AI의 공격 속도에 대응해 3가지 축을 중심으로 대응할 방침이다. 첫 번째 축은 '엠대쉬(MDASH)'다. MDASH는 기존 정적 분석 도구처럼 코드 패턴만 검사하는 것이 아니라 전문 보안 연구원이 소스코드를 분석하는 과정을 AI 에이전트로 구현한 심층 취약점 분석 체계로 MS가 올해 처음 공개했다. 100개 이상의 AI 에이전트가 협업해 코드 분석부터 취약점 탐지, 검증, 익스플로잇(exploit, 취약점 실제 악용) 가능성 확인까지 전 과정을 자동으로 수행한다.
MDASH는 업계 대표 벤치마크인 사이버짐(CyberGym)에서 96%의 성능을 기록했으며, 미토스(Mythos) 대비 12포인트 높은 결과를 보였다.
MS는 MDASH를 이미 실제 제품 개발 과정에 적용하고 있다. 올해 4월부터 윈도우 패치 개발 과정에 활용하기 시작했으며, 5월 배포된 패치 가운데 16건의 취약점을 MDASH가 찾아냈다. 특히 공개되지 않은 윈도우 커널 소스코드에서도 원격 코드 실행(RCE, Remote Code Execution: 공격자가 원격에서 시스템을 마음대로 제어할 수 있는 취약점)이 가능한 고위험 취약점을 발견하기도 했다.
MS는 취약점을 많이 찾는 것만으로 AI 시대 보안이 완성되지는 않는다고 강조했다. 이를 반영한 또 다른 핵심 축은 MS가 지난 7월 발표한 '프로젝트 퍼셉션(Project Perception)'이다. AI 에이전트가 실제 보안 업무를 수행하려면 조직 내부 상황과 공격자의 행동을 함께 이해하는 컨텍스트가 필요하기 마련이다. 이에 MS는 방대한 보안 이벤트를 상관관계 분석으로 연결해 '시큐리티 그래프(Security Graph)'를 구축하고, AI가 이해할 수 있는 보안 컨텍스트로 변환하겠다는 청사진을 제시했다.
프로젝트 퍼셉션은 이러한 컨텍스트를 기반으로 여러 AI 에이전트가 협업하는 구조다. 예를 들어 한 에이전트가 새로운 위협을 발견하면 다른 에이전트가 탐지 규칙을 생성하고, 또 다른 에이전트가 실제 대응과 복구를 수행한다. 각각의 에이전트가 독립적으로 움직이는 것이 아니라 서로 결과를 공유하며 방어 수준을 지속적으로 높이는 방식이다.
장 고문은 이 과정에서 무엇보다 중요한 요소로 '사람(Human in the Loop)'을 강조했다. AI가 계획을 세우고 실행하더라도 최종 의사결정과 거버넌스는 반드시 사람이 담당해야 하며, 필요한 지점에서 검증과 승인을 수행하는 구조가 돼야 한다는 것이다.
그는 "AI 시대에서 사람에게 새롭게 요구되는 역할은 '프런티어 보안 엔지니어(Frontier Security Engineer)'"라며 "프런티어 보안 엔지니어는 여러 AI 에이전트를 오케스트레이션하며 목표를 정의하고 결과를 검증하는 역할을 수행한다. AI가 필요한 작업 계획을 세우고 각 에이전트에 업무를 배분하면 사람은 조직 전체 위험을 관리하고 전략적인 판단에 집중하는 형태"라고 설명했다.
장 고문은 "보안 담당자가 기존처럼 '취약점을 분석하라', '탐지 규칙을 수정하라'와 같이 개별 단위 명령을 지시하는 데 그치는 것이 아니라, '노출 위험을 제거하라', '공격 위험을 최소화하라'와 같이 최종 성과를 목표로 AI를 운영해야 한다"며 "자율형 공격 시대의 보안은 더 이상 개별 작업 중심이 아니라 성과 중심으로 전환될 필요가 있다"고 강조했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.