카스퍼스키의 분기별 보고서에 따르면, AI 및 대규모 언어 모델(LLM, 대량의 텍스트를 학습한 인공지능) 서비스에서 발견된 보안 취약점이 2025년 2분기 기준 935건으로, 불과 6개월 전인 2024년 4분기(93건)와 비교해 약 10배 급증했습니다. 이 중 심각한 수준의 취약점만도 119건에 달해 기업 환경의 AI 도입 시 각별한 주의가 필요합니다. 주요 문제는 접근 제어 미흡, 인증·권한 오류, 인젝션(악성 명령어 삽입) 취약점으로 나타났습니다. AI 서비스를 사칭한 악성 소프트웨어를 통한 중소기업 공격도 올해 1~4월에만 3만 3,300건 이상 탐지되어 전년 동기 대비 약 5배 늘었습니다. 카스퍼스키는 패치 관리와 함께 실시간 접근 제어 모니터링 및 선제적 보안 대응을 권고했습니다.
2025년 2분기 AI 및 LLM 서비스에서 공개된 취약점이 935건으로, 6개월 만에 10배 급증했다. 심각 수준 취약점도 119건으로 전년 말 대비 약 5배 증가했다.
기업 환경에서 사용하는 AI 도구와 플러그인이 공격 표면이 되고 있으며, AI를 사칭한 악성 소프트웨어를 통한 중소기업 공격이 3만 3,300건 이상 탐지됐다.
AI 서비스 확산에 따른 공격 표면 확대와 함께, 접근 제어 취약점·인증 및 권한 부여 구현 오류·인젝션 취약점 등 소프트웨어 설계 결함이 주요 원인으로 지목됐다.
카스퍼스키는 기존 패치 관리에 더해 인프라와 접근 제어에 대한 실시간 가시성 확보, 지속적 위험 모니터링 및 선제적 보호 체계 구축을 권고했다.
AI 도구·플러그인 도입 시 취약점 현황을 사전에 검토하고, 접근 권한 최소화와 정기적인 패치 적용 체계를 갖춰야 한다. AI 서비스를 사칭한 악성 소프트웨어 유포에도 주의가 필요하다.
본문
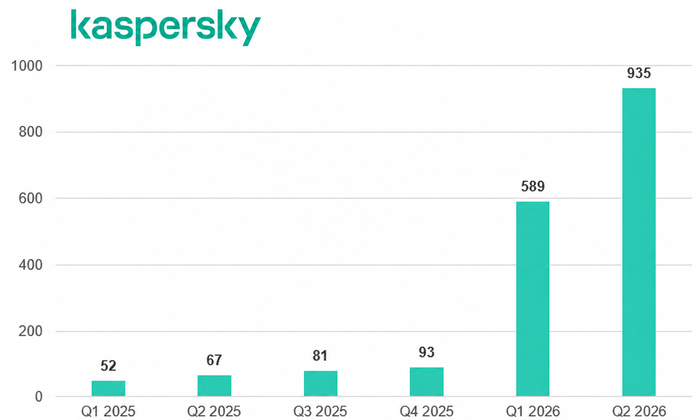
2025~2026년에 대규모 언어 모델, AI 도구 및 유사한 기능을 제공하는 플러그인에서 공개된 취약점 수(출처=카스퍼스키)
인공지능(AI) 도입이 산업 전반으로 확산하면서 AI 서비스에서 발견되는 보안 취약점이 빠르게 늘어난 것으로 나타났다.
카스퍼스키는 7일 '분기별 익스플로잇 및 취약점 보고서'를 통해 올해 2분기 AI와 대규모 언어 모델(LLM) 서비스에서 기록된 취약점이 935건으로 집계됐다고 밝혔다. 지난해 4분기 93건과 비교하면 6개월 만에 10배가량 증가한 수치다.
증가세는 올해 들어 가팔라졌다. AI 도구와 유사 기능을 제공하는 플러그인 등에서 공개된 취약점은 지난해 1분기 52건, 2분기 67건, 3분기 81건, 4분기 93건을 기록했다.
올해 1분기에는 589건으로 급증한 데 이어 2분기 935건까지 늘었다. 심각한 수준의 취약점도 올해 2분기 119건으로 지난해 말보다 약 5배 증가했다.
카스퍼스키 취약점 관리 데이터를 분석한 결과, AI 관련 소프트웨어에서는 중요 시스템 객체에 대한 취약한 접근 제어와 인증·권한 부여 구현 오류, 인젝션(injection, 공격자가 악의적인 명령어나 데이터를 시스템에 삽입하는 공격 방식) 취약점이 주요 문제로 나타났다.
AI 서비스를 사칭한 공격도 늘고 있다. 카스퍼스키의 중소기업(SMB) 위협 보고서에 따르면 올해 1~4월 인기 AI 서비스로 위장한 PC용 악성 또는 원치 않는 소프트웨어를 이용한 중소기업 공격은 3만 3,300건 이상 탐지됐다. 지난해 같은 기간보다 약 5배 증가한 규모다.
카스퍼스키는 기존 패치 관리뿐 아니라 인프라와 접근 제어에 대한 실시간 가시성을 확보하고 지속적인 위험 모니터링과 선제적 보호를 병행해야 한다고 강조했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.