2026년 9월 서울 코엑스에서 열린 '사이버 서밋 코리아(CSK 2026)'에서 전문가들은 AI가 사이버 공격에 훨씬 유리한 도구가 되고 있다고 경고했습니다. 이제는 해킹 경험이 없어도 AI(인공지능)에게 간단한 명령만 내리면 취약점을 자동으로 찾아낼 수 있어, 공격자의 진입 장벽이 크게 낮아졌습니다. LLM(대규모 언어 모델)을 샌드박스로 막거나 '착하게 행동하라'고 유도하는 방식은 실효성이 없다는 점도 지적됐습니다. 반면 방어자는 자신의 내부 환경을 가장 잘 안다는 구조적 강점이 있으며, 이를 적극 활용하면 중장기적으로 방어 우위를 가질 수 있다는 반론도 제기됐습니다. AI 레드팀(Red Team, 시스템 취약점을 사전에 찾아내는 모의 공격팀)의 상시 운영을 위해서는 실제 운영망 대신 '디지털 트윈' 같은 별도 테스트 환경 구축이 필요하다는 의견도 나왔습니다.
CSK 2026에서 AI 기반 자율 공격의 현실화와 방어 전략 부재가 주요 의제로 논의됐다. 전문가들은 AI가 사람의 개입 없이 취약점을 탐지·악용하는 단계에 이미 진입했다고 진단했다.
해킹 진입 장벽이 '실력·경험'에서 '토큰 비용'으로 대체되면서 공격자 저변이 급격히 확대될 수 있다. 샌드박스·얼라인먼트 등 기존 LLM 통제 기법은 모두 실효성에 한계가 있다고 지적됐다.
LLM의 자율적 코드 생성·취약점 탐색 능력이 공격 자동화를 가능하게 하고, 현재의 규제·기술적 통제 수단이 기계 속도의 공격을 따라가지 못하는 구조적 불균형이 원인이다.
방어자는 내부 환경에 대한 우위를 활용한 비대칭 방어 체계를 구축해야 한다. AI 레드팀 상시 운영을 위해 실제 운영망 대신 디지털 트윈 기반의 안전한 에뮬레이션 환경 마련이 선결 과제로 제시됐다.
AI 레드팀 도입 시 프로덕션(상용) 환경에서의 테스트는 사업 리스크가 크므로, 디지털 트윈 환경을 먼저 구축해야 실질적인 AI 기반 취약점 점검이 가능하다. 다중 AI 에이전트 협업 기반의 Agentic SOC 전략도 검토할 필요가 있다.
본문
"해커의 프롬프트 한 줄에 AI가 스스로 취약점을 뚫어내는 '자율 공격'의 시대가 열렸습니다. 파편화된 샌드박스나 규제만으로는 기계의 속도를 막을 수 없으며, 이제는 연결된 생태계 전체가 유기적으로 엮인 '함께하는 보안'만이 유일한 돌파구입니다."
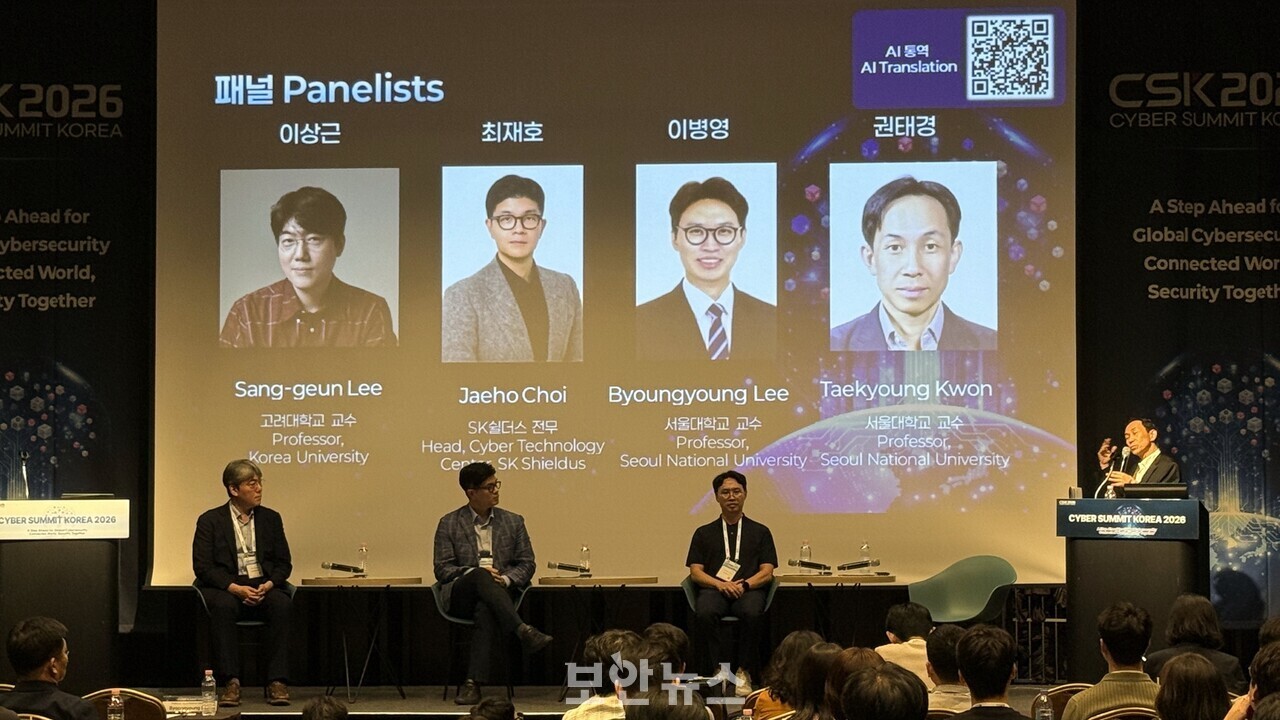
▲17일 서울 코엑스에서 열린 CSK 2026에서 고성능 AI 위협에 대한 현 대응 실태와 과제를 주제로 참석자들이 패널 토론을 하고 있다. [출처: 보안뉴스]
이상근 고려대 교수의 이 같은 경고는 18일까지 서울 코엑스에서 열리는 '사이버 서밋 코리아(CSK 2026)'의 화두를 관통했다. 17일 CSK 2026 '고성능 AI 위협에 대한 현 대응 실태와 과제' 세션에서 참석자들은 AI가 촉발한 위협 양상과 방어 전략을 논의했다.
이상근 교수는 사람 개입 없이 취약점을 탐지하는 'AI 자율 공격의 위협과 대응'을 주제로 발표했고, 최재호 SK쉴더스 전무는 다수의 AI 에이전트가 협업해 위협을 차단하는 방안으로 'Machine-Speed 위협에 대응하는 Agentic SOC 전략'을 제시했다. 이병영 서울대 교수는 'LLM(대규모 언어 모델)을 이용한 취약점 발견과 공격'을 주제로 발표하며 최신 언어 모델을 악용한 공격 코드 생성 원리를 분석했다.
발제 후 이어진 패널토론에선 현재의 AI 사이버전이 공격자에게 압도적으로 유리한 '기울어진 운동장'이라는 주장이 공감대를 형성했다.
이병영 교수는 해킹의 진입 장벽 붕괴를 경고하며 "결국 실력이나 경험이 아니라 토큰 비용으로 취약점을 찾아낼 수 있기 때문에 단기적으로는 확실히 공격자가 유리한 상황"이라고 말했다. 초거대언어모델(LLM) 통제 기술의 한계도 짚었다. 그는 "LLM을 샌드박스로 막는 것은 퍼포먼스 저하 문제로 실무에서 쓰이지 못하며, AI에게 착하게 행동하라고 유도하는 '얼라인먼트(가치 정렬)' 기법 역시 해커들이 얼마든지 탈옥(jailbreak)할 수 있어 근본적인 답이 될 수 없다"고 말했다.
방어자가 갖는 구조적 이점을 역이용해야 한다는 반론도 나왔다. 이상근 교수는 "공격자는 내부망 구조나 사전 지식이 없는 상태에서 측면 이동을 해야 하지만, 방어자는 자기 기관 환경에 대한 이해도가 가장 높다는 절대적 우위가 있다"며 "오히려 공격자가 내부 구조를 모른다는 점을 역이용하는 방어 체계를 짠다면 중장기적으로는 방어자에게 승산이 있을 것"이라고 말했다.
시스템 취약점을 선제적으로 찾아내는 'AI 레드팀(Red Team)' 운영과 관련한 현장의 현실적 제약과 이를 극복할 방안도 논의됐다.
최재호 전무는 "운영 중인 프로덕션 환경(상용망)에서 AI를 동원해 진짜 테스트를 한다는 것 자체가 사업부 입장에선 엄청나게 부담스러운 일"이라고 말했다. 그는 "이러한 기울어진 운동장을 극복하려면 현재 상황에서 그대로 시스템을 돌리는 것이 아니라, AI가 마음대로 껐다 켰다 하며 테스트할 수 있는 '디지털 트윈'과 같은 아주 새로운 에뮬레이션 환경 구축이 먼저 필요하다"며 "그러한 환경이 갖춰져야만 100% 안전하고 상시적인 AI 레드팀 가동이 가능해진다"고 말했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.