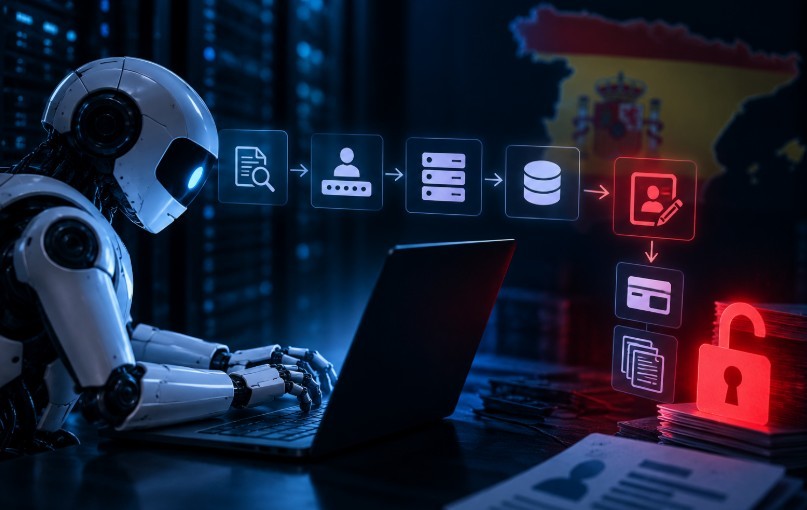
스페인 개인정보보호청(AEPD)이 AI 에이전트를 공격 도구로 사용한 개인정보 침해 사건을 처음으로 공식 접수했습니다. 공격자는 AI 에이전트에 목표를 지시했고, 에이전트는 스스로 취약점을 찾아 시스템에 침투한 뒤 개인정보와 결제 기록에 접근했습니다. AI가 완전히 새로운 공격 방식을 만든 것이 아니라, 기존 해킹 단계(취약점 탐색→로그인→내부 이동→데이터 탈취)를 훨씬 빠르고 자동화된 방식으로 수행한 점이 핵심입니다. 이로 인해 기존 보안관제 시스템이 대응할 시간이 크게 줄어들 수 있다는 경고가 나왔습니다. 국내 기업과 공공기관도 계정 이상 징후, 취약점 탐색, 데이터 접근을 개별 사건이 아닌 하나의 공격 흐름으로 묶어 탐지하는 체계를 점검할 필요가 있습니다.
스페인 AEPD가 공격자가 AI 에이전트를 도구로 활용해 시스템에 침투하고 개인정보 및 청구·결제 기록에 접근한 사건을 최초로 공식 접수했다.
피해 기관, 피해자 수, 침해 규모는 아직 미공개 상태이나, AI를 통한 공격 자동화로 보안관제의 탐지·대응 시간이 크게 단축될 위험이 확인됐다.
공격자가 AI 에이전트에 공격 목표를 부여해 취약점 탐색, 정상 로그인, 내부 탐색, 데이터 접근을 자동으로 연결 수행하도록 했다.
AEPD는 현재 신고 내용을 분석 중이며, 피해 기관·공격자·사용 모델 등 세부 내용은 미공개 상태다.
보안관제센터(SOC)와 개인정보보호 조직은 계정 이상행위·취약점 탐색·데이터 접근을 개별 이벤트가 아닌 하나의 공격 흐름으로 연결해 분석하는 체계를 강화해야 한다.
본문
스페인 개인정보보호청(AEPD)이 AI 에이전트를 이용한 공격으로 개인정보 침해가 발생했다는 신고를 처음 접수했다고 2026년 9월 14일 공개했다.
AEPD에 따르면 공격자는 AI 에이전트에 공격 목표를 부여했고, 에이전트는 일반 파일에서 취약점을 찾은 뒤 정상 로그인을 거쳐 시스템 내부를 탐색했다. 이후 추가 취약점을 찾아 개인정보를 수정하고 청구·결제 관련 기록에도 접근했다.
이번 사고는 AI가 스스로 공격 대상을 선택해 해킹을 시작한 사건은 아니다. 현재까지 공개된 내용은 제3자가 AI 에이전트를 공격 도구로 사용했다는 것이다. 사용된 AI 모델이나 서비스 제공업체의 시스템이 침해됐다는 의미도 아니다.
피해 기관과 공격자 신원, 사용된 AI 모델, 피해자 수와 개인정보 침해 규모, 실제 공격 발생일은 아직 공개되지 않았다. AEPD는 현재 신고 내용을 계속 분석하고 있다.
AEPD는 이번 사례에서 AI가 완전히 새로운 공격기법을 만들었다기보다 기존 공격의 속도와 자동화 수준을 높였다는 점에 주목했다.
취약점 탐색과 인증, 내부 시스템 조사, 데이터 접근 같은 작업이 AI 에이전트를 통해 빠르게 연결될 경우 기존 보안관제 체계의 대응 시간이 크게 줄어들 수 있다는 것이다.
실제로 최근 해외에서도 AI 에이전트를 정찰과 취약점 탐색, 인증정보 수집, 내부 이동 등에 활용한 공격 사례가 잇따라 공개되고 있다.
국내 기업과 공공기관도 AI 에이전트 공격을 별도의 새로운 공격기법으로만 볼 필요는 없다. 기존 공격 단계가 더 빠르고 자동화된 형태로 이어질 수 있다는 점을 전제로 탐지와 대응 절차를 점검할 필요가 있다.
특히 보안관제센터(SOC)와 개인정보보호 조직은 계정 이상행위와 취약점 탐색, 데이터 접근을 개별 이벤트로 보지 말고 하나의 공격 흐름으로 연결해 분석하는 체계를 강화해야 한다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





