기업들이 AI 서비스를 빠르게 도입하면서, AI 모델 자체보다 관리자·운영 페이지가 더 위험한 공격 경로가 되고 있습니다. AI스페라 조사 결과, 인터넷에 노출된 올라마(Ollama) 서버가 1만 개 이상이며 이 중 약 1,000개는 아이디·비밀번호 없이 누구나 접근할 수 있는 상태입니다. 공격자는 Ray, Jupyter, Ollama 같은 관리 도구를 통해 내부 시스템에 침투할 수 있고, 실제로 업무용 문서·DB 계정·API 키 등이 외부에 그대로 노출된 사례도 확인됐습니다. AI를 이용해 빠르게 개발하는 '바이브 코딩' 방식은 인증 기능 없는 서버를 인터넷에 방치하는 위험을 키우고 있습니다. 기업은 정기 점검만으로는 부족하며, AI 인프라 전체를 외부 공격자 시각에서 지속적으로 모니터링하는 공격표면관리(ASM)가 필요합니다.
AI 서비스 확산에 따라 Ray·Jupyter·Ollama 등 AI 관리자·운영 페이지가 인증 없이 인터넷에 노출되는 사례가 급증하고 있다. 크리미널 IP 조사에서 올라마 서버 1만 개 이상이 노출됐고, 약 1,000개는 무인증 접근이 가능한 상태로 확인됐다.
외부 공격자가 인증 없이 AI 모델에 질의하거나, 노출된 DB 계정·API 키·파일 서버 자격증명을 탈취해 내부 시스템에 침투할 수 있다. 실제 업무 문서와 실데이터가 외부에 노출된 서비스도 현장에서 확인됐다.
개발·시험용 서버를 빠르게 배포하는 '바이브 코딩' 문화와 AI 서비스의 잦은 생성·폐기 주기로 인해 인증·권한 설정이 누락된 채 인터넷에 노출되는 경우가 늘고 있다.
AI 데이터센터와 운영 페이지가 외부에서 어떻게 보이는지를 파악하고, AI 기반 공격표면관리(ASM)를 통해 노출 자산을 지속적으로 탐지·분석해야 한다고 전문가들은 권고하고 있다.
Ollama·Jupyter·Ray 등 AI 관리 인터페이스가 인터넷에 직접 노출되지 않도록 방화벽·접근 제어를 즉시 점검하고, API 키·DB 계정 등 자격증명이 웹서버나 코드에 하드코딩되어 있지 않은지 확인해야 한다.
본문
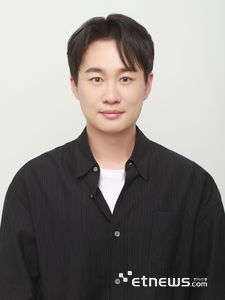
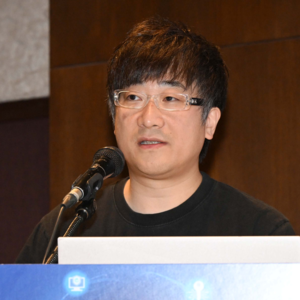
강병탁 AI스페라 대표 자료사진(출처=전자신문)
인공지능(AI) 서비스 확산으로 기업의 AI 관리자·개발 서버가 새로운 보안 사각지대로 떠오르고 있다.
강병탁 AI스페라 대표는 7일 경기도 성남시 밀리토피아 호텔 바이마린에서 열린 'AIDC 보안 기술 워크숍'에서 AI 모델 자체보다 인터넷에 노출된 관리자·운영 페이지가 실제 공격 경로로 악용될 위험이 크다고 경고했다.
강 대표는 "공격자는 AI 모델을 직접 공격하는 것보다 레이(Ray), 주피터(Jupyter), 올라마(Ollama) 같은 관리자·운영 페이지를 타고 들어가는 방식을 많이 쓴다"고 말했다.
대표적인 사례가 PC나 서버에서 AI 모델을 구동하는 올라마(Ollama)다. 강 대표는 AI스페라의 '크리미널 IP(Criminal IP)'에서 1만 개 이상의 올라마 서버가 인터넷에 노출된 것으로 파악됐다고 밝혔다. 이 가운데 약 1,000개는 아이디와 비밀번호 없이 외부에서 AI에 질문을 보내고 답변까지 받을 수 있는 상태라고 설명했다.
실제 현장에서도 로그인 없이 접속해 질문을 입력할 수 있는 AI 챗봇과 업무용 문서·실데이터가 외부에 노출된 AI 서비스가 확인됐다고 소개했다. 데이터베이스 접속 계정과 파일 전송 서버의 아이디·비밀번호, AI 서비스용 API 키 등이 웹사이트나 서버에 그대로 드러난 사례도 있었다고 전했다.
AI를 활용해 빠르게 프로그램을 만드는 '바이브 코딩(Vibe Coding)'도 위험 요인으로 꼽았다. 인증이나 사용자 권한 확인 기능이 빠진 개발·시험용 서버가 인터넷에 그대로 올라오는 사례가 늘고 있다는 설명이다.
강 대표는 AI 서비스가 빠르게 생겼다가 사라지는 만큼 기존의 정기 점검만으로는 새로 노출된 자산을 놓칠 수 있다고 지적했다.
그는 "AI 데이터센터가 인터넷 공간에서 어떻게 보이는지 봐야 한다"며 "이를 바탕으로 AI 기반 공격표면관리(ASM, Attack Surface Management)로 맥락과 깊이를 분석해야 한다"고 강조했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.