한국인터넷진흥원(KISA)이 국가정보원 지부, 한국방송통신전파진흥원(KCA)과 함께 생성형 AI를 활용한 모의해킹 대회 'AI 프라이버시 챌린지'를 개최했습니다. 지역 대학생 팀들이 공격자 역할을 맡아 KISA·KCA의 개인정보처리시스템에서 실제 취약점을 찾아내고, 기관 보안 담당자들은 이를 실시간으로 탐지·차단·복구하는 훈련을 진행했습니다. 취약점 발굴에서 탐지·대응·복구까지 전 과정을 한 자리에서 점검한 것이 이번 대회의 특징입니다. 최우수상은 전남대학교 '탈주닌자'팀이 수상했으며, 주최 측은 이를 통해 지역 사이버보안 인재 양성을 도모한다고 밝혔습니다.
KISA·KCA가 생성형 AI 기반 모의해킹 대회 'AI 프라이버시 챌린지'를 개최했다. 대학생 팀이 공공기관 개인정보처리시스템을 대상으로 실전 공격을 수행했다.
직접적인 피해나 시스템 침해는 없으며, 공공기관의 보안 취약점 및 대응체계 실효성을 점검하는 교육·훈련 효과를 거뒀다.
공공기관 대상 사이버 위협 증가와 생성형 AI를 활용한 새로운 공격 기법에 대응하기 위한 보안 역량 강화 필요성이 배경이다.
기관 보안 담당자가 학생들의 모의공격을 실시간으로 탐지·차단·복구하며 대응 절차를 점검했다. 취약점 중요도·활용 가능성·영향도를 평가해 3팀을 시상했다.
공공기관이 자체 시스템을 대상으로 외부 시각의 취약점 점검과 내부 대응 훈련을 동시에 수행하는 레드팀-블루팀 방식은 기업 환경에서도 적용할 수 있는 보안 훈련 모델이다.
본문
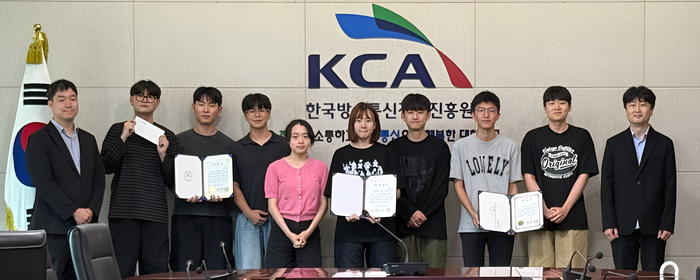
8월 29일 한국방송통신전파진흥원 본원에서 개최한 'AI 프라이버시 챌린지' 경진 대회에서 수상자들과 관계자들이 기념 촬영을 하고 있다. (사진=KISA)
한국인터넷진흥원(KISA)은 국가정보원 지부, 한국방송통신전파진흥원(KCA)과 함께 생성형 인공지능(AI) 기반 사이버 위협 대응을 위한 'AI 프라이버시 챌린지'를 전남광주통합특별시 KCA 본원에서 개최했다고 31일 밝혔다.
이번 대회는 KISA와 KCA가 운영하는 개인정보처리시스템을 대상으로 실제 공격 상황을 가정한 모의해킹을 실시해 보안 취약점과 침해사고 대응체계를 점검하기 위해 마련됐다. 지역 대학생에게 생성형 AI를 활용한 실전형 사이버보안 경험을 제공하는 목적도 있다.
참가 학생이 공격자 관점에서 취약점을 찾고, 기관 보안 담당자가 이를 탐지·차단하는 방식으로 실제 침해사고 대응 과정을 재현한 것이다.
대회에는 지역 대학생들이 3인 1팀으로 참가했다. 참가자들은 생성형 AI를 활용해 KISA와 KCA의 개인정보처리시스템 취약점을 발굴하고 영향도를 분석했다. 기관 보안 담당자는 위협 정보를 실시간으로 탐지하고 차단·복구하며 대응체계의 실효성을 검증했다.
취약점 발굴뿐 아니라 탐지와 대응, 복구까지 한 과정에서 점검했다는 점이 이번 대회의 특징이다.
주최 측은 취약점의 중요도와 활용 가능성, 영향도 등을 평가해 3개 팀을 시상했다. 최우수상은 전남대학교 김경준·양시은·조아영 학생으로 구성된 '탈주닌자'팀이 차지했다.
이동근 KISA 경영기획본부장은 "지역 인재와 공공기관, 대학이 함께하는 민·관·학 협력을 바탕으로 사이버보안 인재 양성에 힘쓰겠다"고 말했다.
같은 소식, 다른 매체 보도1건
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.