한국인터넷진흥원(KISA)이 AI 기술의 확산으로 올해 전 세계 공개 취약점(CVE) 건수가 6만6000건에 달해 역대 최대치를 기록할 것이라고 경고했습니다. 공격자들도 AI를 활용해 취약점을 자동으로 탐색하고 있으며, 취약점이 공개된 당일 또는 그 이전에 공격이 시작되는 비율이 전체의 29%에 달합니다. 국내 침해사고 신고도 올해 상반기에만 1,236건으로 전년 대비 약 20% 증가했습니다. 미국은 고위험 취약점에 대한 조치 시한을 3일로 강화했으며, 한국도 KISA 취약점관리센터를 중심으로 발견·검증·조치·전파를 아우르는 전주기 대응 체계를 구축 중입니다. 기업 보안 담당자는 이제 취약점 수를 관리하는 수준을 넘어, 실제 위협 여부를 빠르게 판별하고 즉각 조치하는 역량이 핵심입니다.
AI 기술 확산으로 전 세계 CVE가 2023년 약 2만9천 건에서 올해 6만6천 건 수준으로 급증하고 있으며, 공격자도 AI를 활용해 취약점 악용 과정을 자동화하고 있다. 취약점 공개 당일 또는 이전에 공격이 시도되는 비율이 29%에 달한다.
국내 침해사고 신고가 2026년 상반기에만 1,236건으로 전년 동기 대비 약 20% 증가했다. 다수의 취약점이 동시에 무기화되는 '대량·동시다발 악용' 시나리오가 현실화될 수 있다.
AI가 대량의 코드를 빠르게 분석해 취약점을 자동으로 탐지·검증하는 것이 가능해지면서, 공격자의 초기 침투 준비 시간이 극단적으로 단축됐다.
미국은 고위험·악용 확인 취약점에 대한 조치 시한을 3일로 단축했다. 한국은 과기정통부·KISA가 오픈AI의 GTAC 프로그램을 통해 기반시설 웹 페이지 취약점을 발굴·검증하고 있으며, KISA 취약점관리센터를 중심으로 전주기 대응 체계를 구축 중이다.
패치 적용만으로는 부족하다. 취약점이 공개되는 즉시 '이것이 우리 환경에서 실제로 악용 가능한가'를 검증하고, 고위험 항목은 3일 이내 조치를 목표로 내부 프로세스를 재정비해야 한다.
본문
"인공지능(AI)으로 인해 올해 CVE(공개 취약점)만 6만6000건으로 역대 최대치를 기록할 전망입니다. 이제는 얼마나 많은 취약점을 발견하느냐가 아니라, 쏟아지는 취약점 중에서도 실제 위협이 무엇인지 판별하는 것입니다. 취약점 대응은 관리의 영역에서 이제 검증과 조치의 영역이 됐습니다."
배승권 한국인터넷진흥원(KISA) 취약점관리센터장은 지난 21일 AI 시대의 취약점 위협과 대응 전략에 대해 이같이 강조했다.
전 세계 CVE는 연간 2023년 2만9066건, 2024년 3만9962건에서 지난해 4만8185건으로 급증했다. 올해는 6만건을 넘어설 것이라는 전망도 나온다.
취약점의 총량만 늘어나는 것이 아니다. 공격자들 역시 AI를 활용하면서 공격 과정의 전 과정을 자동화하기 시작했으며, 취약점 공개 당일 또는 그 이전에 공격을 시도하는 비율이 29%에 달했다. 전체 공격의 3분의 1은 '제로데이(패치가 없는 상태에서 이루어지는 공격)' 공격인 셈이다. 이런 배경에 국내 침해사고 신고도 올해 상반기에만 1236건으로 전년 동기 대비 20% 가까이 증가했다.
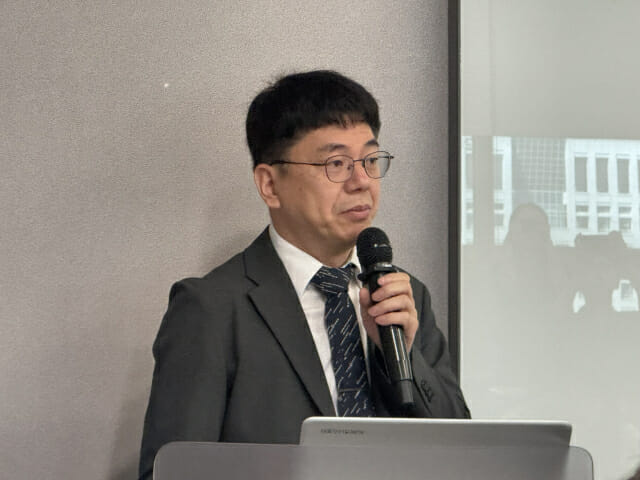
배승권 한국인터넷진흥원(KISA) 취약점관리센터장이 AI로 인해 급증한 취약점 현황에 대해 설명하고 있다.
이에 배 센터장은 "취약점이 많아지고 악용 준비가 빨라질수록 패치 공백은 확대된다"며 "가장 우려되는 부분은 대량·동시다발 악용이다. 다수의 취약점이 동시에 무기화될 가능성이 있다"고 진단했다.
그는 이어 "AI발 취약점 악용 공격은 AI를 통해 대량의 코드를 빠르게 분석하고 취약점 악용 가능성을 찾아내거나 검증하는 작업이 필요하다. 방어의 속도를 높여야 한다"며 "취약점 관리에서 중요한 부분은 문제가 됐던 취약점을 패치하면 끝나는 것이 아니라 얼마나 빨리 파악하고 조치할 것인지가 중요하다.
국제사회도 이같은 위협에 발빠르게 대응하고 있다는 설명이다. 실제 미국의 경우 올해 6월 악용이 확인됐거나 고위험 취약점의 경우 조치 시한을 3일로 제한했다. 취약점 대응에 구속력을 둠으로써 취약점의 선제적 대응을 의무화한 것이다.
한국 역시 KISA를 중심으로 한 대응에 나서고 있다. 과기정통부와 KISA는 오픈AI의 'GTAC' 프로그램을 통해 기반시설의 외부 공개 웹페이지 등을 대상으로 취약점을 발굴·분석하는 것이 골자다. AI가 찾아낸 취약점은 유효성과 실제 공격 가능성을 별도로 검증한 뒤 기업의 조치까지 지원한다.
배 센터장은 "올해 5월 제9회 과학기술관계장관회의에서 의결된 내용에서는 고성능 AI를 악용한 해킹 위협에 대한 범정부 대응 계획이 포함됐다"며 "KISA 취약점관리센터 설치, 독자 AI 방어체계 마련, 신속 공유 및 상시 위협 탐지 시스템 구축 등의 내용이 포함됐다"고 밝혔다.
KISA 취약점관리센터는 취약점의 발견은 물론 검증, 조치, 지원, 전파 등 전 주기를 하나의 체계로 관리하는 것이 목표다. 이와 별개로 KISA는 취약점 점검부터 사고 대응까지 무료로 지원하고 있다. 배 센터장은 "취약점 정보를 발견부터 조치까지 취약점관리센터를 중심으로 여러 영역에서 보다 체계적으로 연결하고, 패치 정보를 신속하게 공유하고 있다"며 "향후에도 취약점관리센터를 더욱 고도화하고 신속하게 대응하기 위한 노력을 이어갈 것"이라고 말했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.