국제인터넷주소기구(ICANN)가 오는 10월 12일 인터넷 주소 조회 시스템(DNS)의 보안 암호키(KSK)를 교체합니다. 이 키는 인터넷 주소 정보가 위·변조되지 않았는지 검증하는 데 쓰이는 핵심 보안 장치입니다. 캐시 DNS 서버를 운영하는 기관이 새 암호키를 제때 반영하지 않으면 해당 서버를 통해 인터넷에 접속하는 이용자들이 접속 장애를 겪을 수 있습니다. 특히 파워DNS(PowerDNS) 소프트웨어처럼 키 자동 갱신 기능이 없는 제품은 버전 5.2.0 이상으로 수동 업데이트해야 합니다. KISA는 운영기관에 10월 12일 이전에 반드시 사전 점검을 완료하도록 당부했습니다.
ICANN이 2025년 10월 12일 오전 1시(한국 시간)부로 루트 존 DNSSEC 키서명키(KSK)를 신규 키로만 교체한다. 이는 2010년 DNSSEC 도입 이후 두 번째 KSK 교체로, 신규 키는 2024년 1월부터 기존 키와 병행 운용 중이었다.
신규 암호키를 반영하지 않은 캐시 DNS 서버는 루트 존 서명 검증에 실패해 해당 서버 이용자에게 국지적 인터넷 접속 장애가 발생할 수 있다. 전 세계 약 95%는 이미 신규 키를 반영해 대규모 장애 가능성은 낮으나, 노후 버전·자동 갱신 미작동 서버는 위험하다.
일부 DNS 소프트웨어(예: PowerDNS)는 KSK 자동 갱신 기능이 없어 관리자가 수동으로 업데이트하지 않으면 구 키가 그대로 남아 있게 된다.
ISP 등 캐시 DNS 운영기관은 신규 KSK 반영 여부를 사전 점검해야 한다. PowerDNS 사용 기관은 신규 키가 포함된 버전 5.2.0 이상으로 업그레이드해야 하며, 상세 조치 방법은 KISA 누리집에서 확인 가능하고 헬프데스크 기술지원도 제공된다.
자사 또는 고객사 환경에서 캐시 DNS 서버를 직접 운영 중이라면 10월 12일 이전에 소프트웨어 버전과 트러스트 앵커(Trust Anchor) 갱신 상태를 반드시 확인해야 한다. PowerDNS 5.2.0 미만 버전 사용 시 즉시 업그레이드가 필요하다.
본문
한국인터넷진흥원(KISA)이 국제인터넷주소기구(ICANN)가 도메인이름시스템 보안확장(DNSSEC) 키서명키(KSK)를 교체함에 따라 이를 반영하기 위한 점검을 당부했다. 신규 키를 반영하지 않을 경우 인터넷 접속 장애 등 문제를 일으킬 수 있는 만큼 사전 점검이 필요하다는 이유에서다.
KISA는 오는 10월12일 오전 1시 ICANN이 루트 존의 도메인이름시스템 보안확장(DNSSEC) 키서명키(KSK)를 교체할 예정이라며, 국내 캐시 도메인이름시스템(DNS) 서버 운영기관에 사전 점검을 당부한다고 7일 밝혔다.
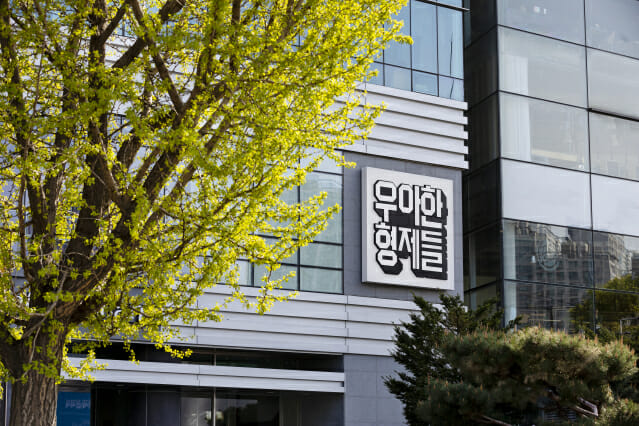
한국인터넷진흥원 본원 전경.(사진=한국인터넷진흥원)
DNS는 인터넷 이용자가 도메인 이름을 입력하면 실제 인터넷 주소(IP 주소)를 찾아 연결해주는 시스템이다. 컴퓨터는 IP 주소만 이해할 수 있기 때문에 사람이 기억하기 쉬운 '이름'을 컴퓨터에 입력하면, 숫자로 구성된 IP 주소를 찾아 연결한다.
예를 들어 지디넷코리아 홈페이지 주소인 'www.zdnet.co.kr'을 브라우저에 입력하면 '211.43.191.215'라는 컴퓨터가 이해할 수 있는 웹 페이지 주소를 DNS가 찾아 지디넷코리아 홈페이지를 표시하는 식이다. '인터넷 주소록'인 셈이다.
주소를 찾는 데 필요한 최상위 정보는 루트 존(Root Zone)에서 제공한다. 루트 존에는 닷케이알(.kr), 닷컴(.com) 등 최상위 도메인의 주소 조회에 필요한 정보가 담겨 있다.
DNSSEC은 이러한 정보가 위·변조되지 않았는지 검증하는 기술이다. KSK는 검증 과정에서 신뢰의 기준이 되는 암호키다.
ICANN은 루트 존의 보안성을 유지하기 위해 KSK를 주기적으로 교체한다. 이번 교체는 2010년 루트 존에 DNSSEC이 처음 적용된 이후 두 번째 교체다. 신규 암호키는 지난해 1월부터 기존 암호키와 함께 사용되고 있으며, 오는 10월12일 오전 1시부터는 신규 암호키만 루트 존 서명에 사용된다.
이에 따라, 인터넷서비스제공사업자(ISP) 등 캐시 DNS 운영기관은 신규 암호키 반영 여부를 사전에 점검해야 할 필요가 생긴다. 사용되지 않는 기존 암호키가 그대로 사용되고 있을 경우 인터넷 장애 등 문제가 발생할 수 있기 때문이다.
특히 파워DNS(PowerDNS) 소프트웨어 등은 암호키 자동 갱신 기능이 없기 때문에 해당 제품을 사용하는 기관은 신규 암호키가 반영된 버전을 사용하고 있는지 확인할 필요가 있다. 해당 제품을 사용하는 기관은 신규 암호키가 반영된 버전(5.2.0)을 사용하고 있는지 우선 확인해야 한다.
DNSSEC 암호키 갱신 관련 상세 조치 방법은 KISA 누리집에서 확인이 가능하다. KISA는 기술지원이 필요한 경우 전담 헬프데스크를 운영하고 있으며, 이를 통해 문의가 가능하다.
박정섭 KISA 한국인터넷정보센터장은 "전 세계 약 95%가 이미 신규 암호키를 반영했기 때문에 대규모 인터넷 장애가 발생할 가능성은 낮다"면서도 "다만 노후 버전을 사용하거나 자동 갱신이 정상 작동하지 않은 일부 서버는 국지적인 인터넷 접속 장애가 발생할 수 있다. 운영기관에서는 신규 암호키 반영 여부를 반드시 사전 점검해야 한다"고 강조했다.