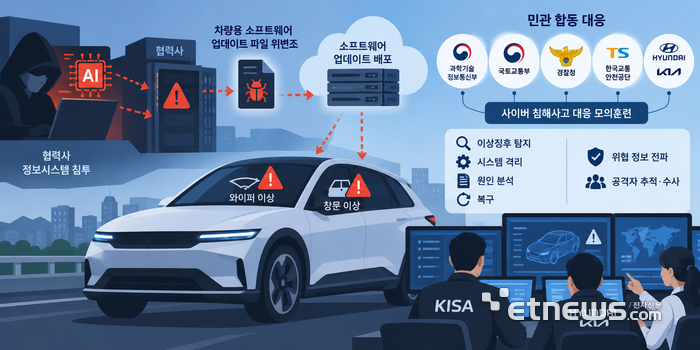
한국인터넷진흥원(KISA)이 현대자동차·기아와 함께 자동차 사이버 침해사고 대응 모의훈련을 실시했습니다. 훈련은 공격자가 AI 기반 도구로 자동차 협력사 시스템에 침투한 뒤 차량용 소프트웨어 업데이트 파일을 변조해 와이퍼·창문 등 차량 기능에 이상을 일으키는 시나리오로 진행됐습니다. 요즘 차량은 소프트웨어 중심(SDV, Software Defined Vehicle)으로 바뀌면서 협력사의 보안 수준이 차량 전체 안전과 직결되며, 업데이트 배포 경로가 해킹 경로로 악용될 위험이 있습니다. 훈련에는 과기정통부·국토교통부·경찰청 등 여러 기관이 참여해 탐지, 격리, 원인 분석, 복구, 공격자 추적까지 전 과정을 점검했습니다. 이번 훈련은 KISA와 현대차·기아가 올해 4월 맺은 사이버보안 협력 협약의 후속 조치입니다.
KISA가 현대자동차·기아와 함께 자동차 공급망 대상 사이버 침해사고 모의훈련을 실시했다. 공격자가 협력사 시스템을 침투해 차량 소프트웨어 업데이트 파일을 위변조하는 시나리오를 가정했다.
변조된 업데이트 파일이 차량에 배포될 경우 와이퍼·창문 등 주요 기능에 오작동이 발생할 수 있으며, SDV 환경에서는 공급망 전반의 보안 취약점이 차량 안전 문제로 직결된다.
소프트웨어 중심 차량(SDV) 전환으로 인해 완성차 업체뿐 아니라 부품·소프트웨어 협력사까지 공격 표면이 넓어졌고, 정상적인 OTA(무선 소프트웨어 업데이트) 경로 자체가 공격 벡터로 악용될 수 있다.
과기정통부·국토교통부·경찰청·한국교통안전공단·현대차·기아 및 협력사가 참여해 이상징후 탐지, 시스템 격리, 침해 원인·경로 분석, 복구, 위협 정보 전파, 공격자 추적·수사 전 과정을 합동 점검했다.
자동차 공급망 참여 기업은 소프트웨어 업데이트 서명·배포 파이프라인의 무결성 검증 체계와 협력사 포함 공급망 전반의 보안 관리 프로세스를 재점검할 필요가 있다.
본문
한국인터넷진흥원(KISA)은 현대자동차·기아 판교 첨단차플랫폼(AVP) 본부에서 '민관 합동 자동차 사이버 침해사고 대응 모의훈련'을 실시했다고 15일 밝혔다.
이번 훈련은 공격자가 인공지능(AI) 기반 공격 도구 등을 활용해 자동차 협력사 정보시스템에 침투한 뒤 차량용 소프트웨어 업데이트 파일을 위변조하는 상황을 가정해 진행됐다. 변조된 파일이 차량에 전달되면서 와이퍼와 창문 등 일부 기능에 이상이 발생하는 시나리오다.
자동차가 소프트웨어 중심으로 전환되면서 완성차 업체뿐 아니라 부품·소프트웨어 협력사의 보안 수준도 차량 전체의 안전과 직결되는 구조다. 특히 소프트웨어 업데이트 파일이나 배포 경로가 침해되면 정상적인 업데이트 절차가 공격 경로로 악용될 수 있어 공급망 전반의 보안 관리가 중요하다.
훈련에는 과학기술정보통신부, 국토교통부, 경찰청, 한국교통안전공단, 현대자동차·기아와 협력사가 참여했다. 각 기관은 이상징후 탐지와 시스템 격리, 침해 원인·공격 경로 분석, 복구, 위협 정보 전파, 공격자 추적·수사 등 대응 전 과정을 점검했다.
이번 훈련은 KISA와 현대자동차·기아가 지난 4월 체결한 '자동차 산업 사이버 위협 예방 및 정보보호 협력 강화를 위한 업무협약'의 일환으로 추진됐다.
같은 소식, 다른 매체 보도1건
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.