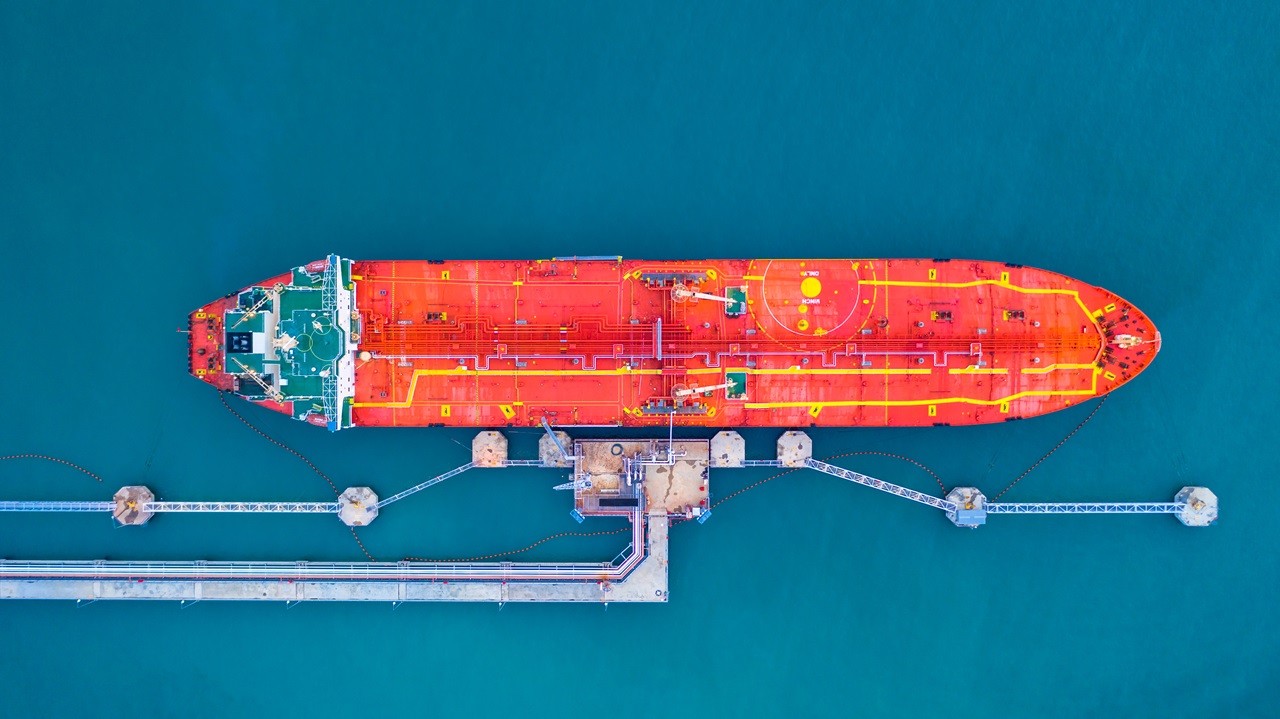
미국 해안경비대와 FBI가 8월 멕시코만을 지나던 유조선에 직접 올라타 사이버공격 여부를 조사했습니다. 외국 해킹 세력이 선박의 운영기술(OT, 엔진·항법 등 물리적 장치를 제어하는 시스템)과 IT 네트워크를 침해한 정황이 포착됐기 때문입니다. 피해 유조선 중 한 척(VL Prosperity)은 지브롤터 해협을 지나는 도중 30시간 동안 통신이 완전히 두절됐으며, 공격자가 엔진 속도를 조작하고 연료·오일 탱크를 원격으로 비활성화할 수 있었던 것으로 알려졌습니다. 인명 피해나 환경 오염은 보고되지 않았으나, 선박 OT 시스템이 사이버공격으로 물리적 제어까지 위협받을 수 있음을 실제로 보여준 사례라는 점에서 주목됩니다. 아직 어느 해킹 조직도 공격을 자처하지 않은 상태입니다.
외국 사이버 행위자가 미국으로 향하던 유조선 최소 2척의 OT·IT 시스템을 침해했으며, VL Prosperity는 지브롤터 해협 통과 중 30시간 통신 두절 피해를 입었다.
공격자가 엔진 속도 제어 및 연료·엔진오일 탱크 비활성화가 가능했던 것으로 추정되며, 선박 OT 시스템에 대한 원격 물리 제어 위협이 현실화됐다.
외국 국가 연계 사이버 행위자로 추정되나, 공격 주체와 침투 경로는 아직 공식 확인되지 않았다.
해안경비대 법집행·사이버보호팀, 선박 검사관, FBI 사이버대응팀이 현장 승선해 OT·IT 시스템 무결성을 직접 점검했다.
선박·항만·물류 운영 기업은 OT와 IT 네트워크 분리, 이상 명령 탐지, 통신 이중화 등 해양 사이버보안 체계를 즉시 점검해야 한다.
본문
미국 해안경비대가 8월 멕시코만을 지나던 유조선에 직접 승선해 사이버공격 정황을 조사한 사실을 확인했다. 선박 네트워크가 외국 사이버 행위자에 의해 침해됐다는 정황이 포착돼 운영기술(OT)과 정보기술(IT) 시스템의 무결성을 확인하기 위해 승선했다고 해안경비대는 밝혔다.
8월 21일 배에 오른 인력은 해안경비대 법집행 요원과 사이버보호팀, 선박 검사관, FBI 사이버대응팀이다. 앞서 월스트리트저널은 미국으로 향하던 유조선 최소 두 척이 사이버공격을 받았으며, 다른 한 척도 8월 24일 승선 조사를 받았다고 보도했다. 블룸버그는 그중 한 척을 VL 프로스페리티(VL Prosperity)로 특정했다.
이란 관영매체 메흐르(Mehr)에 따르면 이 배는 라이베리아 선적으로 이집트를 떠나 미국으로 향하던 중 8월 7일 지브롤터 해협을 통과하다 공격을 받아 30시간 동안 통신이 끊겼다. 한 승무원은 공격자가 엔진 속도를 높이고 선박의 연료 및 엔진오일 탱크를 비활성화할 수 있었던 것으로 보인다고 메흐르에 말했다.
해안경비대는 운항 차질이나 선박 불안정, 승무원의 신체적 위험, 환경 피해는 보고되지 않았다고 밝혔다. 공격을 자신의 소행이라고 주장한 해킹 조직은 아직 없다.