국내 도메인·웹호스팅 서비스 기업 가비아가 외부 해커의 공격으로 고객 2,998명의 개인정보가 유출되는 사고를 겪었습니다. 공격자는 가비아 웹 서비스의 외부 요청 검증(입력값을 제대로 확인하지 않는 취약점)이 부족한 부분을 노려 내부 시스템에 무단 접근했습니다. 유출된 정보는 성명, 아이디, 이메일, 휴대전화번호이며, 비밀번호는 유출되지 않았습니다. 가비아는 사고 인지 후 약 80분 내에 접근 경로를 차단하고 취약점을 조치했으며, KISA(한국인터넷진흥원)와 개인정보보호위원회에 신고해 합동 조사 중입니다. 유출된 아이디를 이용한 다른 사이트 계정 도용(크리덴셜 스터핑) 피해가 우려되므로 가비아 이용자는 즉시 비밀번호를 변경할 것을 권장합니다.
가비아가 2026년 9월 21일 외부 공격자의 비인가 접근으로 고객 2,998명의 개인정보(성명·아이디·이메일·휴대전화번호)가 유출됐다고 공식 발표했다.
약 3,000명 고객의 개인 식별 정보가 외부로 전송됐다. 비밀번호는 유출되지 않았으나, 유출된 아이디를 이용한 타 사이트 계정 도용(크리덴셜 스터핑) 2차 피해 가능성이 있다.
가비아 웹 서비스 일부 기능에서 외부 요청 검증이 충분하지 않아(SSRF 또는 입력값 검증 미흡) 공격자가 내부 시스템에 접근할 수 있었다.
가비아는 사고 인지(오후 1시 5분) 후 즉시 공격 경로와 관련 계정을 차단하고 원인 취약점을 조치했다. 동일 유형 취약점 전수 점검, 이상징후 모니터링 강화, KISA 및 개인정보보호위원회 신고, 관계 기관 합동 조사를 진행 중이다.
가비아 계정 이용자는 즉시 비밀번호를 변경하고, 동일한 비밀번호를 사용하는 타 서비스의 비밀번호도 변경해야 한다. IT 서비스 운영자는 웹 서비스 외부 요청 검증 로직을 점검해야 한다.
본문
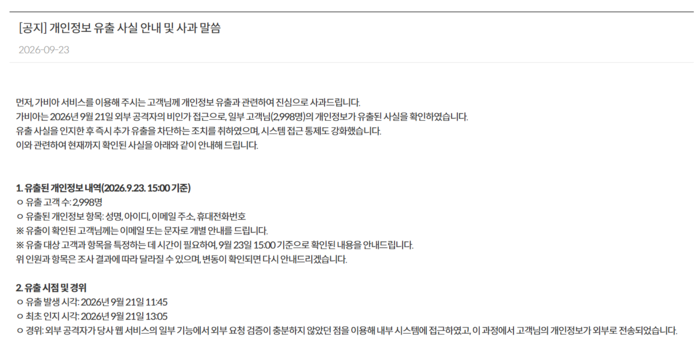
〈사진=가비아 공식 홈페이지 갈무리〉
가비아에서 외부 해킹 공격으로 인해 약 3,000명에 달하는 고객 개인정보 유출 사고가 발생했다.
가비아는 지난 23일 홈페이지를 통해 "지난 21일 외부 공격자의 비인가 접근으로 2,998명의 고객 개인정보가 유출된 사실을 확인했다"며 사과했다.
이번 사고는 지난 21일 오전 11시 45분 발생했다. 외부 공격자가 가비아 웹 서비스의 일부 기능에서 외부 요청 검증(외부에서 들어오는 요청이 정상적인지 확인하는 절차)이 충분하지 않았던 점을 이용해 내부 시스템에 접근해 고객의 개인정보를 외부로 전송했다. 가비아는 1시간 20분 뒤인 오후 1시 5분 이를 최초 인지했다.
현재까지 확인된 유출 정보는 성명, 아이디, 이메일 주소, 휴대전화번호다. 비밀번호는 유출되지 않은 것으로 확인됐다. 유출된 아이디를 기반으로 타 사이트 계정을 무차별 대입하는(크리덴셜 스터핑) 등 2차 도용 피해를 방지하기 위해 비밀번호 변경을 권고했다.
가비아는 추가 피해를 막기 위해 공격에 이용된 접근 경로와 관련 계정을 차단하고 시스템 접근 통제를 강화했다. 원인이 된 취약점을 조치하고 동일한 유형의 취약점에 대한 전수 점검도 진행하고 있다.
또 추가 유출 여부를 확인하기 위한 조사와 이상징후 모니터링을 강화하고 한국인터넷진흥원(KISA)과 개인정보보호위원회에 관련 사실을 신고했다. 현재 관계 기관과 함께 정밀 원인 분석 및 추가 피해 여부를 합동 조사하고 있다.
가비아 관계자는 "사고 인지 직후 외부 접근 경로를 차단했고, 현재는 이상징후 탐지와 상시 모니터링 체계를 강화해 운영하고 있다"며 "추가로 확인되는 사실이 있으면 바로 공유할 방침"이라고 말했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.