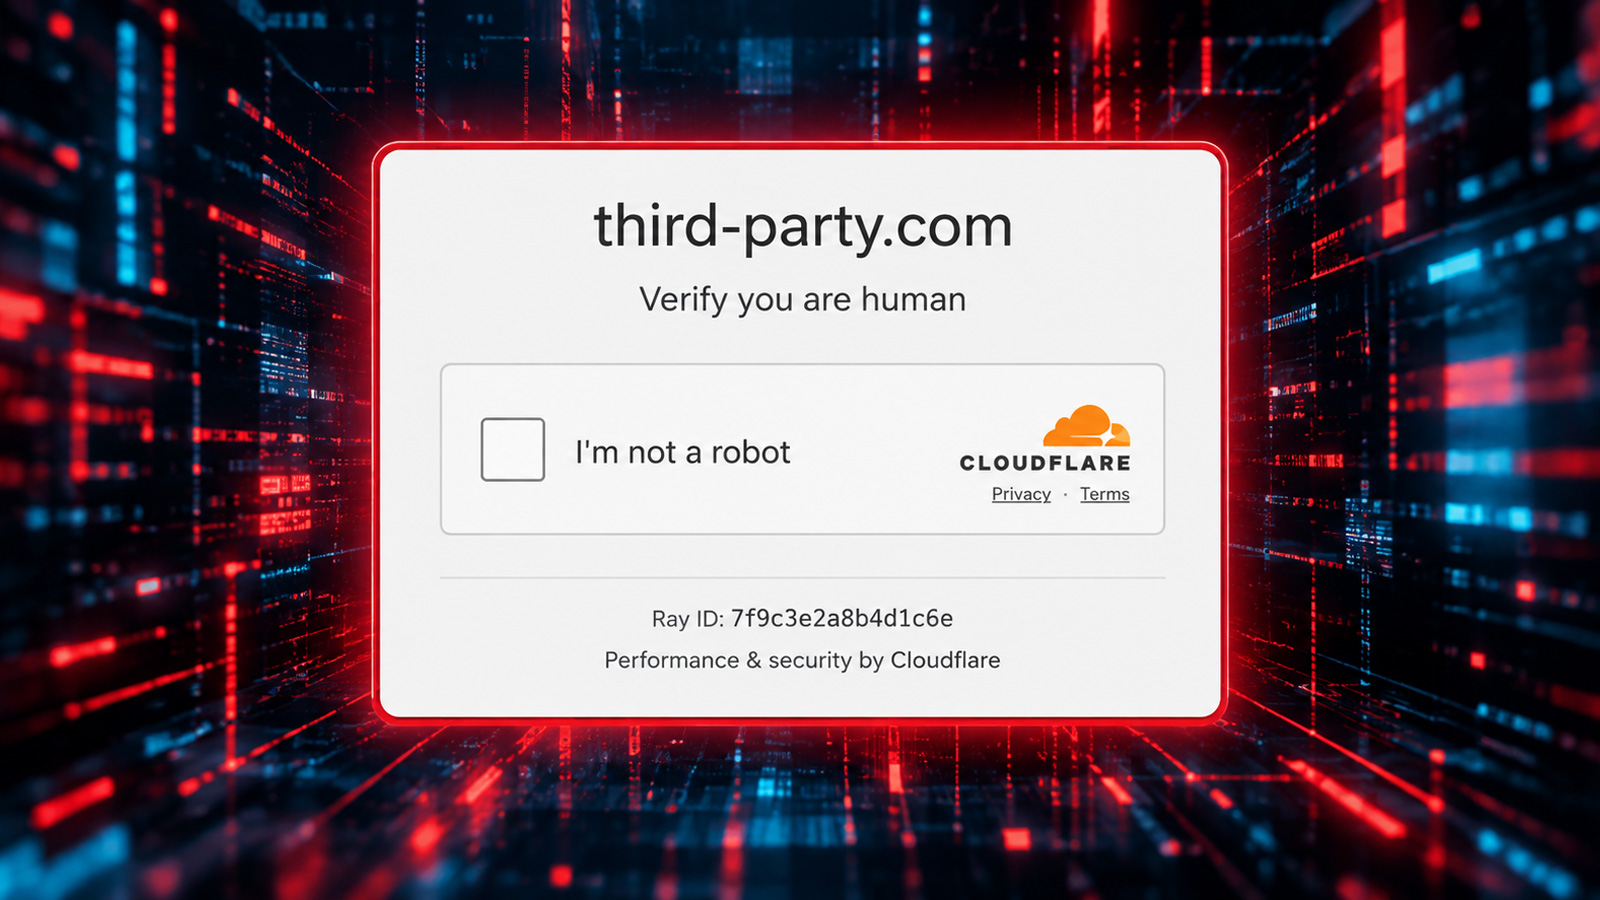
개발자 문서에서 예시용 도메인으로 오랫동안 사용되어 온 'third-party.com'이 현재 가짜 Cloudflare 보안 인증 페이지를 띄워 Windows 사용자를 공격하는 데 악용되고 있습니다. 사용자가 인증 버튼을 클릭하면 악성 PowerShell(윈도우 명령 실행 도구) 명령어가 클립보드에 복사되고, 이를 직접 실행하도록 유도하는 'ClickFix' 수법입니다. 이 도메인은 W3C, Chromium 등 신뢰받는 프로젝트의 문서와 1,700개 이상의 GitHub 저장소에서 예시 주소로 사용되어 왔기 때문에, 개발자가 코드를 그대로 복사·사용할 경우 사용자 브라우저가 해당 도메인에 자동으로 접속할 수 있습니다. 현재 최종 악성 페이로드(실제 악성 파일) 배포 서버는 응답하지 않아 공격 체인이 일시 중단된 상태이나, 도메인 자체는 살아있어 언제든 재활성화될 수 있습니다. 개발자 및 보안 담당자는 자사 코드와 문서에 third-party.com 도메인이 포함되어 있는지 즉시 점검해야 합니다.
개발자 예시용 도메인 third-party.com이 최소 2026년 6월부터 ClickFix 공격 페이지를 서빙하고 있음. 가짜 Cloudflare CAPTCHA 화면으로 Windows 사용자를 속여 악성 PowerShell 명령을 수동 실행하도록 유도.
1,700개 이상의 공개 저장소(Chromium, Sanity, Vercel 포함)가 해당 도메인을 참조하고 있어, 코드를 그대로 복사한 애플리케이션이나 테스트 환경에서 사용자가 ClickFix 공격에 노출될 수 있음. 현재 최종 페이로드는 비활성 상태이나 언제든 재개 가능.
example.com과 달리 third-party.com은 IANA가 보호하지 않는 일반 등록 도메인으로, 소유자 변경 또는 하이재킹을 통해 공격자가 악성 콘텐츠를 게시할 수 있었음.
Manifold Security가 최초 발견·보고. BleepingComputer가 공격 동작 확인. 현재 페이로드 서버(elxxvvx[.]xyz)는 응답 없음. W3C 등 관련 문서 프로젝트에 대한 공식 패치나 도메인 차단 조치는 아직 보고되지 않음.
자사 코드베이스, 문서, CI/CD 파이프라인에서 third-party.com 참조 여부를 즉시 검색하고 example.com 등 IANA 예약 도메인으로 교체해야 함. 자동화 도구나 테스트 환경이 해당 도메인에 접속하지 않도록 네트워크 차단도 고려할 것.
본문
개발자 문서 및 코드 예시에서 placeholder로 흔히 사용되어 온 "third-party.com" 도메인이 현재 가짜 Cloudflare 인증 페이지를 서빙하며, Windows 사용자를 속여 PowerShell 명령을 실행하도록 유도하고 있습니다.
third-party.com 도메인은 개발자들이 임의의 외부 웹사이트, API, 또는 서비스를 나타내기 위해 오랫동안 문서에서 사용해 왔으며, example.com과 유사한 용도입니다.
그러나 IANA가 문서 전용으로 예약하고 있는 example.com, example.net, example.org와 달리, third-party.com은 일반적으로 등록 가능한 도메인으로 소유자가 콘텐츠를 자유롭게 통제할 수 있습니다.
이 차이가 이제 보안 우려로 이어졌습니다. 해당 도메인이 Cloudflare 보안 검사를 사칭하는 ClickFix 공격을 서빙하기 시작했기 때문입니다.
Manifold Security는 해당 도메인을 참조하는 공개 AI 스킬 및 MCP 서버 문서를 검토하다가 이 악성 사용 사례를 처음 발견해 보고했습니다.
BleepingComputer도 해당 페이지가 가짜 Cloudflare "Performing security verification" CAPTCHA 화면과 "Verify you are human" 프롬프트를 표시하는 것을 확인했습니다.
사용자가 인증 버튼을 클릭하면 사이트는 악성 PowerShell 명령을 Windows 클립보드에 복사하고, Windows 키 + R을 눌러 실행 창을 열고, Ctrl+V로 클립보드 내용을 붙여넣은 뒤 Enter를 누르도록 안내합니다.
third-party.com의 ClickFix 공격
출처: BleepingComputer
PowerShell 명령이 실행되면 페이로드 URL elxxvvx[.]xyz/f를 재구성하고, 해당 주소에서 PowerShell 스크립트를 다운로드한 뒤 실행합니다.
이 기법은 흔히 ClickFix로 불리며, 공격자가 가짜 오류, CAPTCHA 프롬프트, 또는 인증 페이지를 이용해 피해자가 클립보드에 복사된 명령을 직접 실행하도록 유도하는 방식입니다.
ClickFix 공격은 악성코드 배포 수단으로 널리 사용되고 있습니다. 웹사이트 다운로드나 이메일 첨부 파일 방식이 아니라 사용자가 직접 명령을 실행하는 방식으로 악성코드가 설치되기 때문입니다. 경우에 따라 기존 백신 소프트웨어를 우회하며 악성코드가 설치될 수 있습니다.
BleepingComputer가 테스트한 시점에서 elxxvvx[.]xyz는 더 이상 응답하지 않아 현재 공격 체인은 끊긴 상태입니다.
그러나 2026년 5월 2일자 Hybrid Analysis 보고서에 따르면, 해당 사이트는 아래 주소에서 134MB짜리 zip 압축 파일을 다운로드하도록 구성된 PowerShell 스크립트를 배포했습니다:
https://elxxvvx[.]xyz/update2.zip
PowerShell 스크립트는 해당 압축 파일을 update26.zip으로 저장하고 압축을 해제한 뒤, draw.io.exe라는 실행 파일 구동을 시도했습니다.
update2.zip 압축 파일이 더 이상 제공되지 않아 BleepingComputer는 페이로드가 어떤 동작을 하는지 확인하지 못했습니다.
Manifold의 Ax Sharma는 이 공격이 Windows 사용자를 특정 대상으로 삼으며, Linux 및 Mac 방문자에게는 운영체제가 지원되지 않는다는 오류 메시지가 표시된다고 설명합니다.
"macOS 또는 Linux 사용자 에이전트에게는 그런 내용이 전혀 표시되지 않습니다. 거의 동일한 페이지가 나타나지만 'macOS is not supported. This website requires a Windows PC to access.'라는 오류에서 멈춥니다. 클립보드 조작도, 페이로드도 없습니다"라고 Sharma는 설명합니다.
"공격자는 실제로 통하는 대상에게만 무기를 보여줍니다. 바로 그렇기 때문에 겉으로 봤을 때, 또는 Linux 데이터센터 IP의 스캐너 입장에서는 아무 이상이 없어 보이는 겁니다."
예약되지 않았던 placeholder 도메인
이 공격에서 더 흥미로운 점은 ClickFix 페이지 호스팅에 third-party.com 도메인이 선택되었다는 것입니다.
공개 개발자 문서는 수년간 third-party.com을 일반적인 예시 호스트명으로 취급해 왔습니다.
예를 들어, W3C Geolocation 명세는 현재 외부 iframe에 위치 정보 권한을 부여하는 방법을 설명할 때 third-party.com을 placeholder 도메인으로 사용하고 있습니다:
W3C 샘플 문서에서 사용된 third-party.com
W3C Compute Pressure 명세 역시 웹사이트가 원격 콘텐츠에 API를 활성화하는 방법을 설명할 때 이 도메인을 사용합니다:
<iframe src="https://third-party.com" allow="compute-pressure"/>
Chromium의 Telemetry Extension API 문서도 Chrome 확장 프로그램과 통신이 허용된 예시 웹사이트로 third-party.com을 사용합니다:
더 나아가 일부 예시는 실제로 네트워크 요청이 발생하는 코드에 이 도메인을 사용합니다.
GitHub의 PrivacyCG 제안서도 서비스 워커에서 JavaScript fetch() 요청의 목적지로 해당 도메인을 사용합니다.
온라인 게시물들을 보면 개발자들이 이러한 예시를 자신의 코드와 프로젝트에 그대로 복사한 사례가 있습니다.
2015년 Stack Overflow 질문에서 한 개발자는 https://third-party.com/resource.js를 포함한 비동기 로딩 예시를 자신의 웹사이트에 적용했다가 사이트를 배포한 뒤 예상대로 동작하지 않는다는 것을 뒤늦게 알게 되었다고 밝혔습니다.
이러한 사례들이 관련 프로젝트나 문서가 침해되었다는 것을 의미하지는 않습니다.
그러나 이러한 placeholder URL을 그대로 복사한 애플리케이션이나 테스트 코드는 브라우저나 자동화 도구가 실제 third-party.com 도메인에 접속하게 만들어, 브라우저나 애플리케이션에서 ClickFix 공격이 표시될 수 있습니다.
IANA가 문서용으로 관리하며 등록이나 이전을 허용하지 않는 example.com과 달리, third-party.com 도메인에는 그러한 보호 장치가 없으며, 이번 ClickFix 공격을 위해 하이재킹되거나 어느 시점에 등록된 것으로 보입니다.
"third-party[.]com은 수년간 일반 문서 placeholder로 사용되어 왔으며, example.com이 맡아온 것과 동일한 역할입니다"라고 Manifold는 설명합니다.
"공개 코드 검색 결과, 스킬, MCP 서버 문서, 그리고 Chromium, Sanity, Vercel처럼 신뢰받는 이름들을 포함한 1,700개 이상의 저장소에 걸쳐 1,500개 이상의 파일에서 이 도메인이 발견됩니다. 최소 2026년 6월부터 ClickFix 미끼 페이지를 서빙하고 있습니다."
third-party.com이 문서에서 placeholder로 광범위하게 사용되었다는 점이 공격자에게 매력적인 도메인으로 만들었지만, 악의적인 목적으로 등록되었다는 증거는 없습니다.
해당 도메인은 1996년에 처음 등록된 것으로, 현재 캠페인이 시작되기 훨씬 이전이며, BleepingComputer는 사이트 제어권이 언제, 어떻게 바뀌었는지 확인하지 못했습니다.
현재까지 third-party.com에 대한 이러한 참조로 인해 개발자 기기나 애플리케이션/웹페이지에서 실제로 ClickFix 공격이 실행되었다는 보고는 없습니다.
그러나 도메인이 여전히 활성 상태이기 때문에, 새로운 실제 페이로드 도메인으로 손쉽게 전환되어 향후 공격에 적극적으로 활용될 수 있습니다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





