국가정보원(국정원)이 공공기관을 대상으로 하는 사이버보안 실태평가를 대폭 강화합니다. 공공기관 경영평가에서 사이버보안 배점이 0.25점에서 0.6점으로 두 배 이상 올랐고, 평가 대상 기관도 2028년까지 기초자치단체(220여 곳 포함)까지 확대됩니다. 기관별 보안 등급 공개도 기존 3단계에서 5단계로 세분화되며, 정보보호 인력과 예산 확보가 기존 권고에서 의무로 강화됩니다. 또한 PC 공동인증서 사용 시 해킹 악용 사례가 많았던 플러그인 소프트웨어 강제 설치를 최소화하는 규정도 마련됩니다.
국정원이 국가·공공기관 사이버보안 실태평가 배점을 0.25점에서 0.6점으로 상향하고, 평가 대상을 2028년까지 기초자치단체를 포함해 대폭 확대하기로 했다.
공기업·준정부기관·광역지자체·중앙행정기관 등 153개 기관이 올해 대상이며, 2028년에는 220여 개 기초자치단체까지 포함돼 사실상 전 공공부문이 의무 평가를 받게 된다.
공공기관의 사이버보안 사각지대 해소와 전반적인 보안 수준 향상 필요성, 그리고 PC 플러그인 SW의 과도한 권한으로 인한 해킹 악용 사례 증가가 배경이다.
정보보호 인력·예산 확보를 권고에서 의무로 전환(정보화 인력 대비 10%, 예산 대비 15% 이상 운영 의무화)하고, 보안 등급을 5단계로 세분화해 공개한다. 플러그인 SW 강제 설치 최소화 규정도 신설했다.
공공기관 보안 담당자는 정보보호 인력·예산 비율 의무 기준(인력 10%, 예산 15%)을 즉시 점검하고, 내년 평가 확대에 대비해 자체평가 역량을 준비해야 한다. 공동인증서 관련 플러그인 SW 현황도 연내 재검토가 필요하다.
본문
국가정보원(NIS, 국정원)이 국가 및 공공기관을 대상으로 한 사이버보안 평가를 강화한다. 평가 대상도 크게 늘어난다.
국정원은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 '사이버 서밋 코리아(CSK 2026)'에서 이 같은 사실을 알렸다.
구체적으로 보면, 국정원이 올해 재정경제부와 협의해 공공기관 경영평가에 반영하는 사이버보안 실태평가 배점이 기존 0.25점에서 0.6점으로 두 배 이상 높아졌다. 적용 대상은 공기업 및 준정부기관이다. 이들 기관의 개인정보보호수준 평가는 배점이 최대 0.4점이다. 개인정보보호수준 평가는 개인정보위가 한다. 국정원의 사이버보안 실태 평가 결과 점수가 개보위 점수보다 올해부터 높게 책정된 것이다. 국정원은 지난 2009년부터 사이버보안 실태평가와 정부업무평가를 연계했다.
사이버보안 실태 평가를 받는 국가 및 공공기관 수는 오는 2028년까지 크게 늘어난다. 사각지대 해소와 전반적인 보안 수준 향상을 위해서다. 올해는 평가 대상 기관이 공기업과 준정부기관, 광역지자체, 중앙행정기관 등 총 153곳이다. 내년에는 기타 공공기관과 지방공기업, 시도교육청도 받아야 한다. 평가 받는 기관이 늘어난 만큼, 국정원은 내년에 실태평가 지표 해설서를 배포하고, 기관 자체평가 수행을 지원할 예정이다.
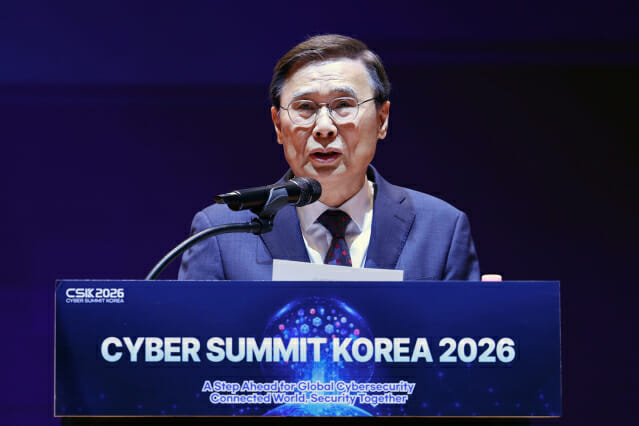
이종석 국정원장이 17일 개막한 CSK 2026 행사에서 개회사를 하고 있다.
2028년에는 더 늘어난다. 지방출자출연기관과 기초자치단체도 평가 대상에 포함된다. 기초자치단체는 220여 곳에 달한다. 한편 국정원과 별개로 개인정보위는 지난 3월 '개인정보의 안전성 확보조치 기준(고시)'을 개정, 주요 공공시스템(58개 기관 387개 시스템)의 개인정보 보호 수준 강화를 위해 취약점 점검과 외부 전문가를 활용한 침투 테스트(모의해킹)를 내년부터 각각 연 1회 이상 시행하도록 한 바 있다.
기관별 사이버보안 현황도 공개한다. 현재는 '우수, 보통, 미흡'의 3단계로 구분, 그 등급을 공개했는데, 앞으로는 이를 5단계(우수, 양호, 보통, 미흡, 취약)로 등급을 더 세분화하여 공개한다. 또 사이버 보안 전담 조직과 인력, 예산도 공개한다. 앞서 국정원은 지난 5월 '국가 사이버보안 기본지침' 제5조 3항을 개정, 정보보호 인력과 예산 확보를 기존 권고사항에서 의무사항으로 강화했다.
즉, 기존에는 ▲정보화업무 인력 대비 10% 이상과 ▲정보화 예산 대비 15% 이상을 운영할 수 있게 노력해야 한다고 규정돼 있었는데, 이를 ▲정보화 업무 인력 대비 10% 이상과 ▲정보화 예산 대비 15% 이상을 운영해야 한다로 규정을 수정·강화했다. 이와 함께 국정원이 발행하는 정보보호백서에 이들 평가 결과도 수록, 공식 자료로 활용할 수 있게 할 계획이다.
한편 플러그인 소프트웨어(SW) 설치는 최소화했다. 모바일 환경과 달리 PC에서 공동인증서 이용 시 플러그인 SW가 과도한 권한을 보유, 해킹 악용 사례가 빈번하다는 지적에 따른 것이다. 이에 지난 5월 공공부문 플러그인 SW 강제 설치 최소화 규정을 신설한 데 이어 오는 12월까지 금결원, 코스콤 등 주요 발급기관과 클라우드 공동인증서 등 기술 대책을 마련할 예정이다. 또 행안부 협조를 받아 '정부통합로그인(Any-ID)'의 노플러그인 공동인증서 전환 우선 추진 및 연계도 확대한다. 현재 160여 개 기관이 '정부통합로그인' 서비스와 연계돼 있다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.