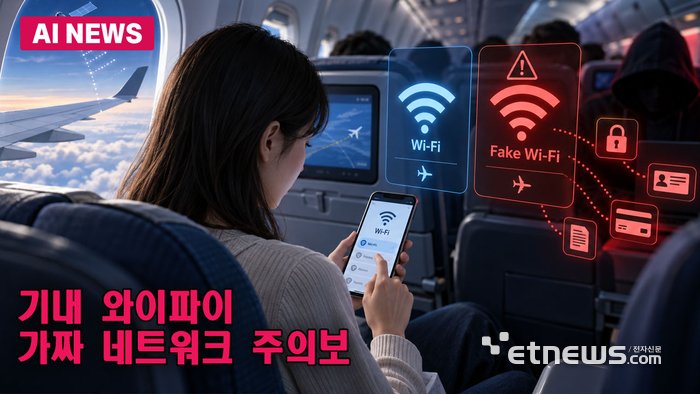
비행기 안에서 무료 와이파이를 이용할 때 가짜 네트워크에 연결될 수 있다는 경고가 나왔습니다. 이를 '이블 트윈(Evil Twin)' 공격이라고 하는데, 공격자가 항공사 공식 와이파이와 똑같은 이름의 가짜 네트워크를 만들어 승객을 속이는 수법입니다. 피해자가 가짜 네트워크에 연결하면 입력한 아이디·비밀번호·금융정보 등이 공격자에게 그대로 노출됩니다. 국내 항공사들이 위성 기반 무료 와이파이 서비스를 늘리면서 이런 위협의 노출 범위도 넓어지고 있습니다. 기내에서는 가능하면 민감한 개인정보 입력을 자제하고, 공식 네트워크 이름을 승무원에게 확인하는 습관이 필요합니다.
기내 와이파이 환경에서 항공사 공식 네트워크를 사칭한 이블 트윈(Evil Twin) 가짜 AP(무선 접속 장치)를 통해 승객의 개인정보·금융정보를 탈취하는 공격이 주의보 수준으로 부상하고 있다.
피해자가 가짜 네트워크에 접속하면 로그인 정보, 금융 정보 등 민감 데이터가 공격자에게 노출된다. 국내 항공사의 무료 와이파이 확대로 잠재적 피해 대상이 늘어나고 있다.
공격자가 기내에서 항공사 공식 SSID(네트워크 이름)와 동일하거나 유사한 가짜 무선 네트워크를 개설해 승객을 속이는 이블 트윈 기법을 사용한다.
기내에서 접속 전 승무원에게 공식 네트워크 이름을 확인하고, 개인정보·금융정보 입력이 필요한 서비스 이용을 자제한다. VPN(가상 사설망) 사용도 피해를 줄이는 방법이다.
임직원 출장 보안 정책에 공공·기내 Wi-Fi 이블 트윈 위협을 명시하고, 출장자에게 VPN 필수 사용 및 민감 정보 입력 자제를 안내하는 것이 권장된다.
본문
기내 와이파이 '가짜 네트워크' 주의보
기내 와이파이 이용이 확대되는 가운데 정상 무선 네트워크를 사칭해 개인정보나 금융정보를 노리는 '이블 트윈(Evil Twin)' 공격에 대한 주의가 요구된다.
기내 와이파이 '가짜 네트워크' 주의보
국내 항공사들도 위성 기반 무료 기내 와이파이 서비스를 확대하면서 승객이 접속하는 네트워크의 진위 여부가 새로운 보안 과제로 떠오르고 있다.