랜섬웨어 그룹 '더 젠틀맨(The Gentlemen)'과 연계된 공격 서버에서 AI 코딩 도구를 이용해 원격제어(C2, 해커가 감염된 컴퓨터를 원격으로 조종하는 시스템) 프레임워크 'TukTuk C2 v2'를 직접 개발한 정황이 확인됐습니다. 같은 서버에는 보안 솔루션(EDR)을 무력화하는 기술을 단계별로 체계적으로 연구한 자료도 남아 있었으며, 미국 방산·항공우주 및 헬스케어 분야 글로벌 기업에서 탈취한 것으로 보이는 민감 데이터도 발견됐습니다. 공격자들이 AI 도구를 이용해 공격 무기를 더 빠르고 체계적으로 개발하고 있다는 점에서 위협 수준이 높아지고 있습니다. 기업 보안 담당자는 EDR 솔루션의 프로세스 복구 시간이 공격자에게 이미 분석·계측되고 있다는 점을 인식하고, 취약 드라이버 차단 및 C2 통신 탐지 정책을 강화해야 합니다.
랜섬웨어 그룹 더 젠틀맨 연계 서버에서 AI 코딩 도구로 개발 중인 C2 프레임워크 'TukTuk C2 v2' 소스코드, EDR 무력화 연구 자료, 글로벌 기업 탈취 데이터가 함께 발견됐다.
미국 국방·방산·항공우주 고객 관련 장비 구성·인증 정보, 헬스케어 기업 관리자급 클라우드 접근키·DB·소스코드 저장소 정보가 노출됐으며, 공격자의 도구가 AI 지원으로 고도화되고 있음이 확인됐다.
공격자가 상용 AI 코딩 어시스턴트를 활용해 C2 개발 속도를 높이고, EDR 무력화 기술을 Lesson 1~4 형식으로 단계별 연구·실험하며 체계적으로 역량을 축적했다.
오아시스 시큐리티가 공격 서버 파일 및 개발 자료를 분석해 공격자의 도구 개발 과정과 탈취 데이터를 공개했다. 피해 기업 통보 여부는 기사에 명시되지 않았다.
취약 드라이버(BYOVD) 차단 정책 적용, EDR 프로세스 자가 복구 시간 최소화, C2 트래픽 탐지 룰 업데이트, 내부 Jira 등 이슈 관리 시스템의 외부 접근 통제를 점검해야 한다.
본문
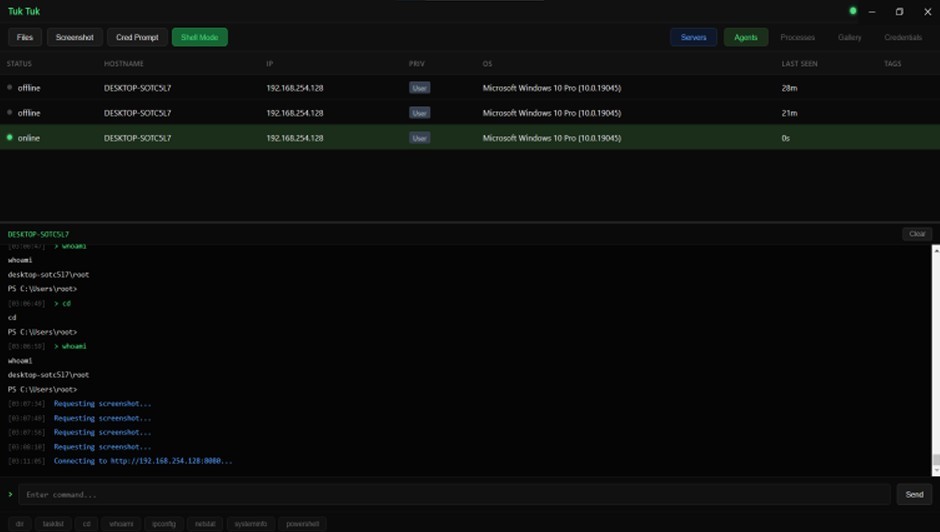
TukTuk C2 v2 패널 화면. (출처=오아시스시큐리티)
랜섬웨어 그룹 '더 젠틀맨(The Gentlemen)'과 연계된 것으로 분석된 공격 서버에서 상용 AI 코딩 도구를 활용해 원격제어(C2) 프레임워크를 개발한 정황이 확인됐다. 같은 서버에서는 단계별로 구성된 엔드포인트 탐지·대응(EDR) 솔루션 무력화 연구 자료와 글로벌 기업에서 유출된 것으로 분석된 민감 데이터도 발견됐다.
사이버 위협 인텔리전스 기업 오아시스 시큐리티(대표 김근용)는 해당 공격 서버에서 수집한 파일과 개발 자료를 분석한 결과, 공격 도구의 개발·시험 과정과 보안 제품 동작 분석 기록, 기업에서 유출된 것으로 분석되는 데이터를 분류·관리한 자료가 함께 저장돼 있었다고 밝혔다.
단순히 실제 공격에 사용된 도구를 보관한 서버라기보다 공격자의 도구 개발과 보안 기술 연구, 탈취 데이터 관리까지 함께 이뤄진 작업 환경에 가까웠다는 분석이다.
AI 코딩 도구 활용해 'TukTuk C2' 개발 정황
TukTuk은 앞서 젠틀맨의 실제 공격에서 사용된 것으로 확인된 C2 프레임워크다. 지난 5월 DFIR Report가 공개한 젠틀맨 랜섬웨어 침해 사례에서도 TukTuk 사용 정황이 확인된 바 있다.
이번에 분석된 서버에서는 'TukTuk C2 v2' 전체 개발 프로젝트가 발견됐다. 프로젝트에는 윈도우·리눅스 에이전트와 백엔드, 관리 패널 등 네 개 구성요소의 소스코드가 포함돼 있었다.
기능을 분석한 결과 원격 명령 실행과 파일 전송뿐 아니라 윈도우 보안 대화상자를 위조해 사용자로부터 계정과 비밀번호를 입력받는 기능도 확인됐다.
특히 개발 과정에서 AI 코딩 도구가 활용된 정황도 남아 있었다. 서버에서 발견된 스크린샷에는 작업 디렉터리가 'tuktuk'으로 설정된 AI 코딩 어시스턴트 세션이 실행돼 있었으며, 지시문은 러시아어로 작성돼 있었다.
이전 작업 기록에 남아 있던 관리 패널과 백엔드 에이전트 등은 실제 확보된 TukTuk 소스 프로젝트에서도 확인됐다. 오아시스 시큐리티는 이를 근거로 AI 코딩 도구가 C2 개발 과정에 직접 활용됐을 가능성이 높은 것으로 분석했다.
AI 코딩 도구를 활용한 TukTuk C2 개발 화면
EDR 무력화 기술도 'Lesson 1~4' 단계별 연구
같은 서버에서는 EDR 무력화 기술을 체계적으로 정리한 교육·연구 자료도 발견됐다.
자료는 'Lesson 1'부터 'Lesson 4'까지 단계별로 구성돼 있었으며, 기존 공격 도구 분석에서 직접 구현, 취약 드라이버 탐색, 커널 수준 연구로 이어지는 형태였다. 각 단계에는 기술 설명 문서와 실습용 코드가 함께 포함돼 있었다.
Lesson 1에 포함된 eb.sys와 UnknownKiller 관련 자료
Lesson 1에는 공개 보고서에서 'GentleKiller' 변종과 연관된 것으로 분석된 'eb.sys' 드라이버도 포함돼 있었다.
주요 EDR 제품의 프로세스를 강제로 종료한 뒤 다시 복구되기까지 걸리는 시간을 제품별로 측정한 자료도 확인됐다. 기존 EDR 무력화 도구를 단순히 사용하는 수준을 넘어 실제 방어 기능이 중단되는 시간을 계측해 공격 가능한 구간을 분석한 것으로 보인다.
오아시스 시큐리티는 이 같은 자료 구성이 EDR 무력화 기술이 단순 도구 보유를 넘어 학습과 실험, 반복적인 개선이 가능한 형태로 체계화되고 있었음을 보여준다고 설명했다.
Jira 티켓 수집·분류 결과를 정리한 공격자 작성 보고서
글로벌 기업 Jira 데이터와 민감정보도 확인
공격 서버에서는 글로벌 기술기업의 이슈 관리 시스템인 지라(Jira)와 관련된 데이터도 별도 폴더에서 발견됐다.
확인된 자료는 Jira 티켓 224건과 첨부파일 8건으로, 공격자가 직접 작성한 것으로 보이는 문서에서는 해당 정보를 자격증명, 취약점, 인프라, 고객 커뮤니케이션 등 19개 범주로 분류해 정리한 흔적이 확인됐다.
서버에 저장된 자료에는 해당 기업 내부 정보뿐 아니라 고객사와 협력사가 기술지원 및 업무 과정에서 공유한 정보도 포함돼 있었다.
특히 미국 국방·방산 및 항공우주 분야 고객과 관련된 장비 구성과 시스템 식별자, 호스트 정보, 인증 문제 처리 기록, 기술 협의 자료 등이 확인됐다. 기밀로 표시된 PoC(개념 증명) 자료와 열람이 제한된 첨부파일도 일부 포함돼 있었다.
또 다른 글로벌 헬스케어 기업과 관련해서는 관리자 수준 권한이 부여된 클라우드 접근키와 데이터베이스, 디렉터리 서비스, 소스코드 저장소 관련 정보 등이 발견됐다.
오아시스 시큐리티는 이번 사례가 AI 코딩 도구가 실제 공격 도구 개발 과정에 활용되고 있으며, 동시에 EDR 무력화와 취약 드라이버 탐색 등 보안 우회 기술도 단계적으로 연구되고 있음을 보여주는 사례라고 분석했다.
특히 개발 중인 C2 프로젝트와 관련 연구 자료가 함께 노출되면서 실제 공격 결과만 분석해서는 확인하기 어려웠던 공격자의 도구 개발 과정과 기술 연구 방향까지 구체적으로 파악할 수 있었다고 설명했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





