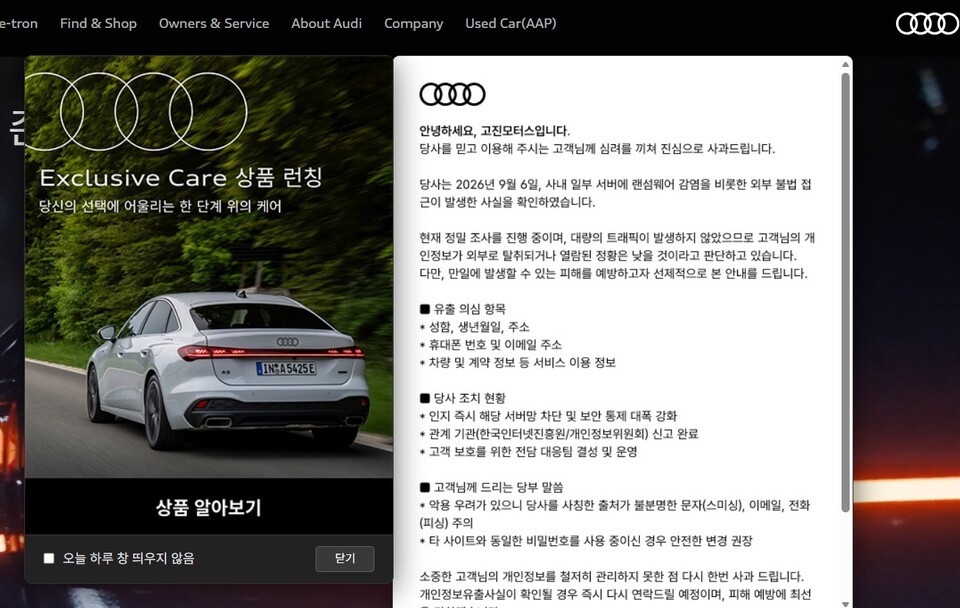
아우디 공식 딜러사 고진모터스가 2026년 9월 6일 랜섬웨어 공격을 받아 사내 일부 서버가 감염됐습니다. 고객의 성명, 생년월일, 주소, 휴대폰 번호, 이메일, 차량 및 계약 정보 등이 외부로 유출됐을 가능성이 있어 조사가 진행 중입니다. 회사 측은 "대량의 트래픽이 발생하지 않아 실제 탈취 가능성은 낮다"고 밝혔지만, 랜섬웨어와 함께 '외부 불법 접근'도 확인된 만큼 데이터를 먼저 빼낸 뒤 시스템을 암호화하는 이중 갈취 방식 여부를 포렌식으로 정밀 조사 중입니다. 고진모터스는 KISA(한국인터넷진흥원)와 개인정보보호위원회에 신고하고 해당 서버망을 차단했으며, 고객들에게는 스미싱·피싱 주의와 비밀번호 변경을 권고했습니다.
아우디 공식 딜러 고진모터스가 2026년 9월 6일 랜섬웨어 감염 및 외부 불법 접근 피해를 확인했다. 성명·생년월일·주소·연락처·이메일·차량 및 계약 정보 등 고객 개인정보의 외부 유출 가능성을 배제하지 못하고 있다.
고객 개인정보 유출이 확정될 경우 차량 구매·정비·보험을 사칭한 정교한 피싱 공격에 악용될 수 있다. 현재까지 대량 트래픽은 관측되지 않아 실제 탈취 가능성은 낮은 것으로 잠정 판단 중이다.
공격 경로·사용된 랜섬웨어 종류·내부 접근 범위는 아직 확인되지 않았다. 최근 랜섬웨어 공격의 일반적 패턴인 이중 갈취(데이터 탈취 후 시스템 암호화) 가능성을 포렌식으로 조사 중이다.
사고 인지 직후 해당 서버망을 차단하고 보안 통제를 강화했다. KISA 및 개인정보보호위원회에 신고했으며, 전담 대응팀을 구성해 운영 중이다. 유출 확정 시 고객에게 즉시 재통지 예정이다.
기업은 랜섬웨어 사고 발생 시 단순 암호화 피해에 그치지 않고 이중 갈취 여부를 포렌식으로 반드시 확인해야 한다. 고객 대상으로는 피싱·스미싱 주의와 비밀번호 변경을 선제적으로 안내하는 것이 모범 대응이다.
본문
가
가
기사의 본문 내용은 이 글자크기로 변경됩니다.
고진모터스 개인정보 유출 안내 공지
아우디 공식 딜러 고진모터스가 랜섬웨어 공격을 받아 사내 일부 서버가 감염된 것으로 확인됐다. 회사는 고객 개인정보가 외부로 유출됐을 가능성을 배제하지 않고 고객들에게 관련 사실을 통지한 뒤 정밀 조사에 들어갔다.
9일 데일리시큐 취재를 종합하면 고진모터스는 최근 고객들에게 문자와 홈페이지 공지를 통해 "2026년 9월 6일 사내 일부 서버에 랜섬웨어 감염을 비롯한 외부 불법 접근이 발생한 사실을 확인했다"고 안내했다.
고진모터스는 아우디 차량 판매와 서비스센터 등을 운영하고 있는 공식 딜러사다. 현재 고진모터스 홈페이지도 정상 운영되고 있는 것으로 확인된다.
성명·주소·연락처·차량 및 계약 정보 유출 가능성 조사
고진모터스가 고객들에게 안내한 유출 의심 개인정보는 △성명 △생년월일 △주소 △휴대폰 번호 △이메일 주소 △차량 및 계약 정보 등 서비스 이용 정보다.
다만 현재 단계에서 이들 정보가 실제 외부로 빠져나갔다고 확정된 것은 아니다.
고진모터스는 "현재 정밀 조사를 진행 중이며 대량의 트래픽이 발생하지 않았으므로 고객 개인정보가 외부로 탈취되거나 열람된 정황은 낮을 것으로 판단하고 있다"고 밝혔다.
이어 실제 정보유출 여부가 확정되기 전이지만 추가 피해 가능성을 고려해 고객들에게 선제적으로 사고 사실을 알렸다고 설명했다.
이번 사고에서 중요한 부분은 '랜섬웨어 감염'과 함께 '외부 불법 접근'이 확인됐다는 점이다. 랜섬웨어 사고는 내부 시스템 암호화에 그치기도 하지만 최근 공격에서는 공격자가 먼저 내부망에 침투해 데이터를 빼낸 뒤 시스템을 암호화하는 이중 갈취 방식이 일반적으로 사용되고 있어 실제 데이터 반출 여부에 대한 면밀한 포렌식 조사가 필요하다.
다만 고진모터스가 밝힌 내용만으로는 공격자가 어떤 경로를 이용해 내부 시스템에 침투했는지, 어떤 랜섬웨어가 사용됐는지, 공격자가 서버 내부에서 어느 정도까지 접근했는지 등은 확인되지 않았다.
KISA·개인정보위 신고…해당 서버망 차단
고진모터스는 사고 인지 직후 해당 서버망을 차단하고 보안 통제를 강화했다고 밝혔다.
또 한국인터넷진흥원(KISA)과 개인정보보호위원회에 사고 사실을 신고했으며, 고객 보호를 위한 전담 대응팀을 구성해 운영하고 있다고 설명했다.
회사는 현재 개인정보 유출 여부와 범위를 조사하고 있으며 "개인정보 유출 사실이 확인될 경우 즉시 다시 연락드릴 예정"이라고 고객들에게 안내했다.
고객들에게는 고진모터스를 사칭한 스미싱 문자와 이메일, 피싱 전화에도 주의해 달라고 당부했다. 다른 사이트에서 동일한 비밀번호를 사용하고 있다면 비밀번호를 변경할 것도 권고했다.
특히 이번에 유출 의심 대상으로 분류된 정보에는 차량 및 계약 정보와 연락처, 주소 등이 포함돼 있다. 실제 유출이 확인될 경우 공격자가 이를 조합해 차량 구매·정비·보험 등을 사칭한 정교한 피싱 공격에 악용할 가능성도 있어 고객들의 주의가 필요하다.
고진모터스는 피해 접수와 문의를 위해 정보전략실 전화와 이메일 창구를 별도로 운영하고 있다.
현재로서는 '개인정보 유출 사고'가 최종 확정된 단계라기보다는 랜섬웨어 감염과 외부 불법 접근이 확인됐고, 개인정보가 노출됐을 가능성을 조사하고 있는 단계로 보는 것이 정확하다. 실제 개인정보 반출 여부와 피해 고객 규모는 향후 조사 결과를 지켜봐야 한다.





