국내 남성 패션 플랫폼 룩핀(LOOKPIN)에서 대규모 개인정보 유출 사고가 발생했습니다. 해커는 다크웹 포럼에 약 270만 명의 고객 정보와 1100만 건의 주문 데이터를 판매한다는 게시물을 올렸으며, 룩핀은 2026년 9월 16일 외부의 비정상적인 접근을 확인하고 해킹 사실을 공식 인정했습니다. 유출된 정보에는 이메일, 휴대전화번호, 암호화된 비밀번호, 접속 IP, 배송지·주문 내역, 환불계좌, 개인통관고유부호 등 광범위한 항목이 포함돼 있습니다. 실제 거래 정보까지 유출됐기 때문에 배송·환불을 사칭한 맞춤형 스미싱(문자 피싱)·피싱 공격으로 악용될 우려가 큽니다. 피해 고객은 비밀번호를 변경하고 의심 문자·링크를 클릭하지 않도록 주의해야 합니다.
국내 남성 패션 플랫폼 룩핀(lookpin.co.kr)이 해킹을 당해 약 270만 명의 고객 정보와 1100만 건의 주문 데이터가 다크웹 포럼에 매물로 올라왔다. 룩핀은 2026년 9월 16일 내부 데이터 분석 시스템에 외부 비정상 접근이 있었음을 확인하고 공식 인정했다.
이메일, 휴대전화번호, 암호화된 비밀번호, 서비스 접속 IP, 배송지(수령인 이름·주소·연락처), 주문내역, 환불계좌, 마스킹된 카드번호, 개인통관고유부호, 출생연도·키·몸무게 등 광범위한 개인정보가 유출됐다. 피해 고객별로 항목 차이가 있다.
공격자의 최초 침투 경로와 수법은 조사 중이다. 공격 관련 활동은 8월 29일과 9월 15~16일에 확인됐으며, 내부 데이터 분석 시스템이 침해 경로로 지목됐다.
룩핀은 사고 당일 해당 시스템 접근을 차단하고, 한국인터넷진흥원(KISA)에 침해사고 및 개인정보 유출 신고를 완료했다. 고객이 본인확인 후 유출 여부와 항목을 직접 조회할 수 있는 기능도 제공하고 있다.
동일 비밀번호를 다른 서비스에서도 사용하는 경우 즉시 변경해야 한다. 개인통관고유부호 유출자는 관세청 통관포털에서 내역 확인 및 부호 변경·사용정지 조치를 취할 수 있다. 배송·환불·통관을 사칭한 문자·전화·이메일에 주의하고 의심 링크는 클릭하지 말아야 한다.
본문
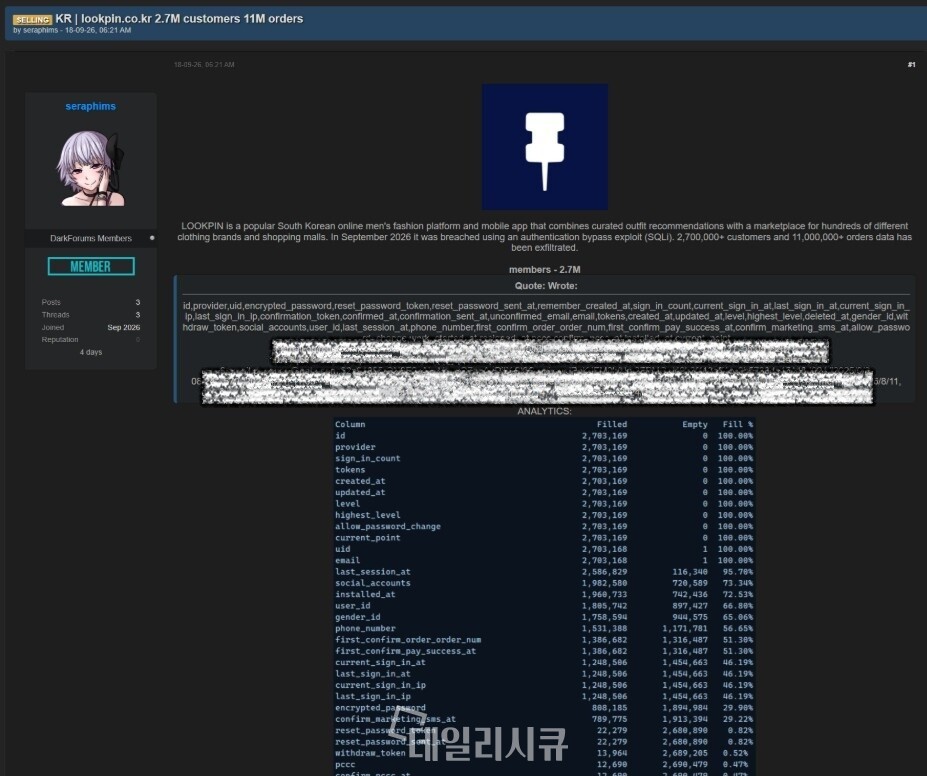
다크웹 해킹 포럼에 올라온 룩핀 데이터 판매 게시물. 게시자는 룩핀에서 약 270만 명의 고객 정보와 1100만 건의 주문 데이터를 탈취했다고 주장하며 데이터베이스 필드와 통계 일부를 공개했다.
국내 남성 패션 플랫폼 '룩핀(LOOKPIN)'에서 발생한 개인정보 유출 사고와 관련해, 룩핀에서 탈취했다고 주장하는 대규모 고객 데이터가 다크웹 해킹 포럼에서 판매되고 있는 정황이 확인됐다.
데일리시큐가 확인한 다크웹 게시물에는 'SELLING KR | lookpin.co.kr 2.7M customers 11M orders'라는 제목과 함께 룩핀 데이터베이스에서 탈취했다는 개인정보 및 데이터베이스 구조 일부가 공개돼 있다.
게시물을 올린 사용자는 룩핀에서 270만 명 이상의 고객 정보와 1100만 건 이상의 주문 데이터를 탈취했다고 주장했다. 게시물에는 룩핀을 한국의 온라인 남성 패션 플랫폼으로 설명하면서 데이터베이스에서 확보했다는 회원 관련 정보를 샘플 형태로 제시했다.
특히 공개된 화면에서는 id, provider, uid, email, phone_number, encrypted_password, reset_password_token, last_sign_in_ip, current_sign_in_ip, social_accounts 등 회원 계정 및 서비스 이용 정보와 관련된 것으로 보이는 다수의 데이터 필드가 확인된다.
해커가 게시한 분석 화면에는 회원 데이터의 id, provider, sign_in_count, tokens, created_at, updated_at, email 등이 약 270만 건 수준으로 존재하는 것으로 표시돼 있다. 휴대전화번호와 접속 IP, 소셜 계정 등 일부 항목도 대규모로 포함된 것으로 표시됐다.
다만 다크웹 판매자가 주장하는 270만 명의 고객 정보와 1100만 건의 주문 데이터가 실제 룩핀에서 유출된 전체 데이터와 정확히 일치하는지, 게시자가 실제 공격자인지 여부는 현재 공개된 자료만으로 확인할 수 없다. 관계기관의 포렌식 조사와 룩핀 측의 최종 유출 규모 확인이 필요한 상황이다.
룩핀의 정보유출 인정 사과공지 내용
룩핀 "9월 16일 비정상 접근 확인…8월 29일·9월 15~16일 관련 활동 조사"
룩핀 역시 개인정보 유출 사실을 공식적으로 인정하고 고객들에게 관련 내용을 공지했다.
룩핀은 개인정보 유출 안내를 통해 2026년 9월 16일 내부 데이터 분석 시스템에 외부의 비정상적인 접근이 발생해 일부 고객의 개인정보가 유출된 사실을 확인했다고 밝혔다.
회사는 사고를 확인한 당일 해당 시스템의 접근을 차단하고 한국인터넷진흥원(KISA)에 침해사고 신고와 개인정보 유출 신고를 완료했으며 관계기관 조사에 협조하고 있다고 설명했다.
현재까지 룩핀이 확인한 공격 관련 활동 시점은 8월 29일과 9월 15~16일이다. 정확한 최초 침투 시점과 공격 경로, 데이터 유출 과정 등은 추가 조사가 진행 중이다.
룩핀이 공개한 유출 가능 개인정보는 상당히 광범위하다.
확인된 항목에는 이메일, 휴대폰번호, 암호화된 비밀번호, 서비스 접속 IP 주소, 배송지 정보인 수령인 이름·주소·연락처, 환불계좌, 마스킹된 카드번호, 주문내역, 개인통관고유부호, 출생연도, 키, 몸무게 등이 포함됐다.
회사 측은 모든 고객에게 동일한 정보가 유출된 것은 아니며 개인별 유출 항목에는 차이가 있다고 밝혔다. 고객이 직접 본인확인을 거쳐 유출 여부와 해당 항목을 조회할 수 있도록 별도 조회 기능도 제공하고 있다.
다크웹 게시물과 룩핀 공식 유출 항목 상당 부분 겹쳐
주목할 부분은 다크웹 판매 게시물에 공개된 데이터 필드와 룩핀이 공식적으로 밝힌 유출 개인정보 사이에 상당한 연관성이 나타난다는 점이다.
다크웹 화면에서는 이메일과 휴대전화번호, 암호화 비밀번호, 로그인 및 접속 IP 관련 데이터 등이 존재하는 것으로 나타났다. 룩핀도 공식 공지에서 이메일·휴대전화번호·암호화 비밀번호·서비스 접속 IP 주소 등이 유출 항목에 포함됐다고 밝혔다.
이에 따라 다크웹에서 판매되고 있는 데이터가 이번 룩핀 침해사고와 관련됐을 가능성을 배제하기 어려운 상황이다.
다만 판매자가 제시한 데이터베이스 샘플만으로 데이터의 진위, 최신성, 전체 규모와 실제 유출 범위를 확정해서는 안 된다. 특히 사이버범죄 포럼에서는 판매 가격을 높이기 위해 데이터 규모를 과장하거나 과거 데이터를 새로운 침해 데이터와 혼합하는 사례도 있기 때문에 추가 검증이 필요하다.
배송·주문정보까지 유출…정교한 스미싱·피싱 악용 우려
이번 사고에서 특히 우려되는 부분은 단순 계정정보를 넘어 배송지와 주문내역, 환불계좌, 개인통관고유부호 등 실제 거래와 연결된 정보가 포함됐다는 점이다.
공격자가 실제 주문 상품이나 수령인 이름, 배송주소, 전화번호 등을 확보하고 있다면 피해자를 특정한 뒤 '배송 오류', '환불 처리', '결제 취소', '해외배송 통관' 등을 사칭하는 맞춤형 스미싱(문자 피싱)과 피싱 공격을 시도할 가능성이 있다.
룩핀 역시 고객들에게 배송·환불·보상을 사칭한 문자와 이메일, 전화에 주의하고 의심스러운 링크를 통해 접속하지 말고 공식 앱이나 홈페이지를 직접 이용해 달라고 당부했다.
암호화된 비밀번호가 유출 대상에 포함된 이용자는 룩핀과 동일한 비밀번호를 사용하는 다른 서비스의 비밀번호도 변경할 필요가 있다. 개인통관고유부호가 유출된 경우 관세청 통관포털에서 통관내역을 확인하고 필요하면 부호 변경이나 사용정지 등의 조치를 취할 수 있다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





