국가정보원(국정원)이 연간 1조 6000억 원 규모의 대규모 국가·공공 정보화 사업에 새로운 보안 체계인 N2SF(국가 망 보안체계)를 의무 적용하기로 했습니다. 기존의 망분리 의무 규정을 삭제하고 N2SF 조항으로 대체하는 법령 개정도 이미 완료됐으며, 기밀(C)·민감(S)·공개(O) 등급으로 데이터를 분류하는 체계가 핵심입니다. 정보화 사업의 기획·예산 단계부터 보안 요건을 반영하도록 한국지능정보사회진흥원(NIA) 등과 세부 절차를 논의 중입니다. 보안통제 항목도 기존 276개에서 300여 개로 늘렸고, 원격근무·통합인증(SSO)·모바일 환경 등 최신 업무 형태도 반영했습니다. 공공기관과 협력하는 민간 기업이라면 N2SF 요건 충족 여부를 사전에 점검해 둘 필요가 있습니다.
국정원이 대규모 국가·공공 정보화 사업에 N2SF(국가 망 보안체계)를 적용하기로 하고, 기존 망분리 의무 조항(국가사이버보안 기본 지침 제40조)을 삭제하고 N2SF 조항을 신설했다.
연간 1만 건, 약 1조 6000억 원 규모의 SI성 정보화 사업이 기획·예산 편성 단계부터 N2SF 보안 요건을 충족해야 하며, 관련 사업에 참여하는 민간 기업도 영향을 받는다.
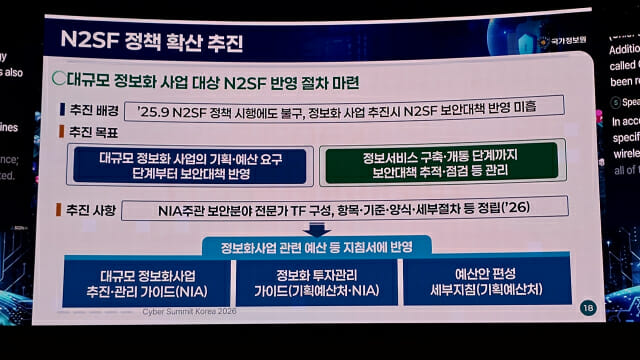
N2SF 정책이 2025년 9월 시행됐음에도 상당수 정보화 사업이 이를 반영하지 않아 보안 대책이 미흡하다는 판단에서 강제 적용 방침을 수립했다.
국정원은 NIA와 TF를 구성해 세부 절차를 마련 중이며, 보안통제 항목 지원 제품 목록 작성, 등급분류참조 가이드 배포, 60억 원 규모 실증사업 7개 추진 등을 병행하고 있다.
공공 IT 사업에 참여하거나 공공기관에 제품·서비스를 납품하는 기업은 N2SF의 보안통제 항목(접근 권한·관리자 제한·코드실행 권한 제한 등)과 CSO 등급 분류 체계를 사전에 숙지하고, 자사 솔루션이 해당 요건을 충족하는지 검토해야 한다.
본문
국정원이 대규모 국가 및 공공기관의 정보화사업에 N2SF를 적용한다. 이들 정보화 사업이 N2SF 정책 시행(2025년 9월)에도 불구, 이를 반영하지 않아 보안대책이 미흡하다는 판단에서다. N2SF(National Network Security FRAMEwork, 국가 망 보안체계)는 국정원이 새로 만든 국가 정보보안 체계를 말한다. 우리나라의 연간 국가 및 공공기관의 정보화 사업 규모는 6조 원이 약간 넘는다. 이중 정보화 기획이 필요한 SI성 사업은 연간 1만 건이 넘으며 규모는 약 1조 6000억 안팎이다.
국가정보원(국정원, NIS)은 지난 17일 국가보안기술연구소(NSR)와 공동으로 서울 코엑스에서 개최한 글로벌 사이버안보 행사 '사이버 서밋 코리아(Cyber Summit Korea, CSK 2026)'에서 이 같은 N2SF 정책 확산 방침을 설명했다.
국정원은 대규모 정보화 사업의 기획 및 예산 단계부터 N2SF를 적용하기 위해 과기정통부 산하 기관인 한국지능정보사회진흥원(NIA)과 태스크포스(TF)를 구성, 항목과 기준, 양식 등 세부절차를 논의하고 있다. 이날 국정원 관계자는 "NIA가 대규모 정보화사업 추진 및 관리 지침을 만들고, 기획예산처와 NIA는 정보화 투자 관리 지침을, 기획예산처는 예산안 편성 세부 지침에 이를 반영하는 걸 추진하고 있다"고 밝혔다.
또 국정원은 N2SF 확산을 위해 산업계 협조를 받아 '보안통제 항목'을 지원하는 정보보호 제품 목록도 올해 중 마련할 계획이다. 이 보안통제 항목에는 정보접근시스템 접근 권한과 보안통제 권한 제한, 관리자 접근 제한, 코드실행 권한 제한 등이 들어가 있다.
N2SF 이해도 확산을 위해 어떤 내용인지를 담은 만화도 올 3월 제작, 온라인에 게시했다. 국가 및 공공기관이 보유 데이터를 CSO로 분류하는데 도움을 주기 위해 '등급분류참조 가이드'도 올해 배포할 예정이다.
N2SF 실증사업도 올해 60억 원 규모로 7개가 추진, 행안부 등이 참여하고 있다. 행안부는 국정원이 마련한 N2SF 모델 11개 중 10번째 모델로 실증을 하고 있다. 온북 및 업무단말에서 생성형 AI와 인터넷 서비스에 안전하게 접속할 수 있게 보안 통제를 적용한다.
앞서 국정원은 N2SF 보안 지침 고도화 차원에서 보안통제 항목을 기존 276개에서 300여 개로 확대한 바 있다. 원격업무환경과 통합인증(SSO), 모바일 업무환경을 반영한 정보서비스모델(부록2)도 새로 개발했다.
한편 국정원은 올 5월 1일 '국가사이버보안 기본 지침'을 개정해 망분리 의무 조항(제40조)을 삭제하는 대신 N2SF 조항을 신설(제3장 제1절)했다. 또 기밀(C)·민감(S)·공개(O) 등 등급별 도메인과 정보시스템, 업무정보를 규정한 N2SF 등급을 규정하는 한편, N2SF 정책에 따른 보안정책(내부망·인터넷망·비공개·중요 자료 등의 정의를 CSO 등급으로 재정의, CDS(크로스 도메인 솔루션) 등 신규 보안 기술 반영, 제어시스템·무선랜·IoT·원격근무 및 유지보수 등 보안대책 변경)을 개정했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.