생성형 AI(인공지능)를 악용한 맞춤형 피싱(사기) 문자가 추석 같은 명절을 노려 확산되고 있습니다. 과거 피싱 문자에서 흔하던 어색한 문장이나 문법 오류가 사라지고, 유출된 개인정보를 바탕으로 수신자의 이름·주문 상품명까지 정확히 적어 보내는 정교한 사기가 늘고 있습니다. 문자에 포함된 링크를 클릭하거나 앱을 설치하면 스마트폰이 원격으로 제어당해 금융 정보, 메신저·SNS 계정까지 탈취될 수 있습니다. 피해는 본인에 그치지 않고, 장악된 계정을 통해 지인에게까지 2차 피싱으로 이어질 수 있어 주의가 필요합니다. 출처가 불분명한 문자의 링크 클릭과 앱 설치는 절대 하지 않는 것이 핵심 예방책입니다.
생성형 AI를 이용해 수신자 이름·주문 상품 정보를 포함한 맞춤형 택배·범칙금 사칭 피싱 문자가 유포되고 있으며, 명절 시즌을 집중적으로 노린다.
피해자가 링크 클릭 후 원격제어 앱을 설치할 경우 금융 정보, 메신저·SNS 계정 전체가 탈취되고, 장악된 계정을 통해 지인에게 2차 피싱 피해가 발생할 수 있다.
생성형 AI의 발달로 문법 오류 없는 자연스러운 문장 작성이 가능해졌고, 기존에 유출된 개인정보(이름, 주문 내역 등)와 결합해 신뢰도 높은 사기 문자를 대량 생성할 수 있게 됐다.
이스트시큐리티는 출처가 불분명한 앱 설치를 원천 차단할 것을 권고했으며, 문자 링크는 클릭 전 발신자와 내용을 반드시 검증해야 한다고 당부했다.
택배·범칙금·금융 관련 문자에 링크나 앱 설치 요구가 포함된 경우 이름·상품명이 맞더라도 공식 앱·홈페이지에서 직접 확인해야 하며, 스마트폰 보안 설정에서 출처 불명 앱 설치를 비활성화해 두는 것이 필수다.
본문
가
가
기사의 본문 내용은 이 글자크기로 변경됩니다.
댓글
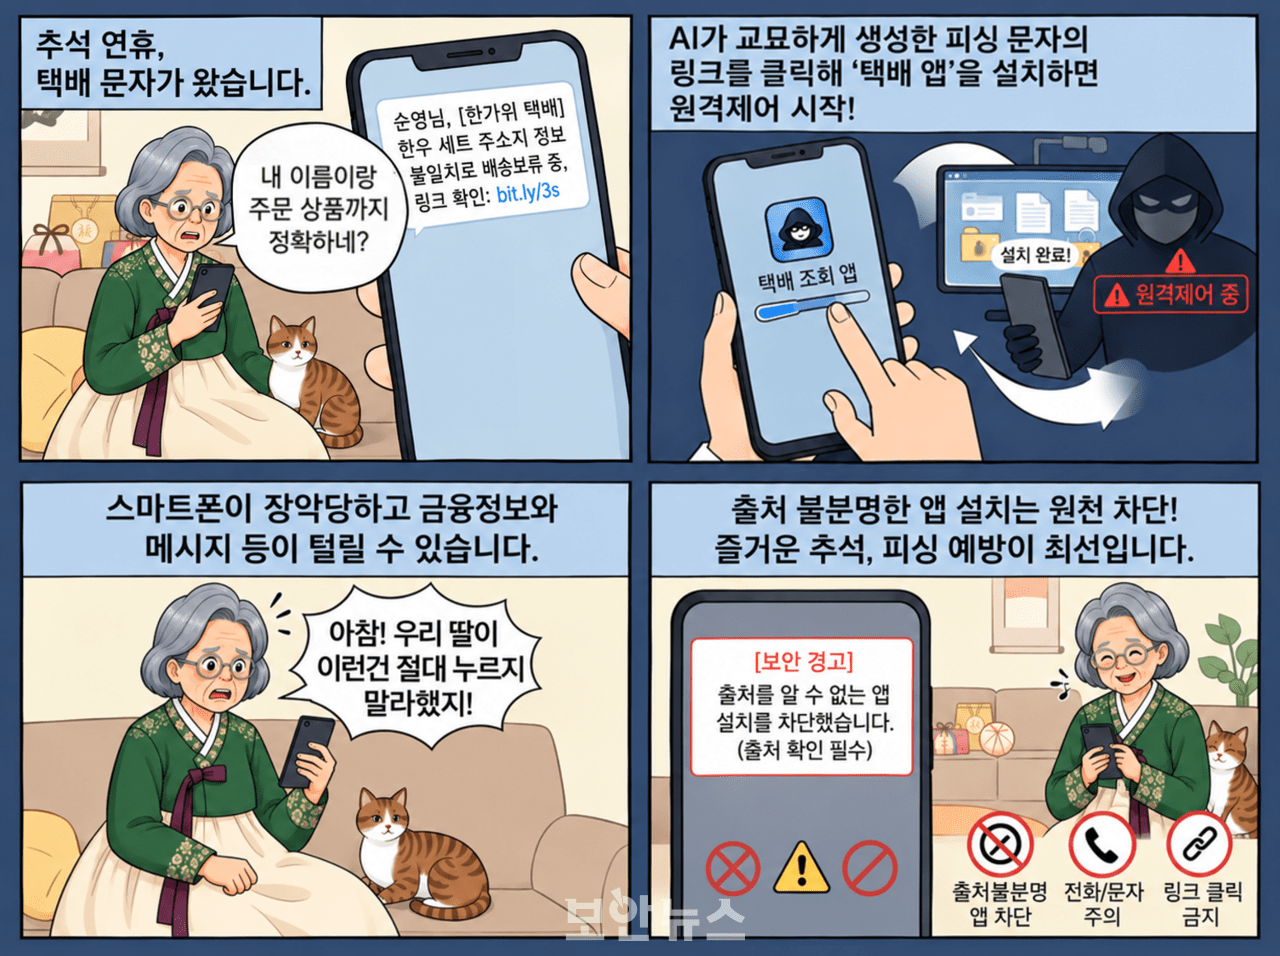
▲보안뉴스가 생성형 AI로 제작한 이미지
순영씨는 추석을 맞아 1++ 등급 한우 살치살을 주문했다. 결혼한 딸이 연휴에 방문하기로 했기 때문이다. 딸이 좋아하는 살치살을 함께 구워먹으며 행복한 시간을 상상하던 중 문자를 받는다.
'주문하신 한우세트 주소지가 불분명해 배송이 보류됐으니 확인 바랍니다'라는 메시지와 함께 온 알 수 없는 링크.
"한우세트면 내가 주문한 게 맞는데... 마침 얼마전 이사를 해서 주소 혼동이 있었나보네"라고 생각하며 링크를 클릭하려는 순간, 잠시 멈칫하는 순영씨.
"아참! 우리 딸 주현이가 문자 링크 같은거 섣불리 클릭하지 말라했지"
다행히 한우택배가 도착했고, 역시 문자는 피싱임을 확신한 순영씨는 조금 무서워진다.
"내 이름도 주문한 상품도 어떻게 알고 이런 문자를 보낸거지? 문장도 어색하지 않고 감쪽같네"
이 같은 피싱 유형은 생성형 AI의 발달로 비롯된 정교한 공격이다. 과거 피싱 문자의 특징이었던 문법 오류가 사라져가고 있다. 이에 더해 유출된 개인정보를 바탕으로 수신자의 이름과 소속까지 맞춤형으로 엮어낸 사기 문자가 기승을 부린다.
보안 기업 이스트시큐리티는 "AI가 정교하게 지어낸 택배나 범칙금을 가장한 문자를 통해 스마트폰에 원격제어 앱이 깔리면 금융 정보는 물론 메신저와 SNS 계정까지 통째로 장악당한다"며 "이는 지인에게까지 2차 피싱 피해를 유발할 수 있는 만큼, 출처가 불분명한 앱 설치는 원천 차단해야 한다"고 주의를 당부했다.