클라우드 기반 학습관리시스템(LMS, 온라인 교육 과정을 관리해주는 서비스)을 제공하는 '맑은소프트'가 해킹을 당해 개인정보가 유출됐습니다. 이 회사의 서비스를 이용하는 최소 22개 홈페이지에서 피해가 확인됐는데, 군·공공기관·민간기업 등 분야를 가리지 않고 퍼졌습니다. 피해를 입은 사이트들은 대부분 소규모 온라인 교육기관이지만, 수강생 중에는 군인, 의사, 기업 임직원, 교수 등 전문직 종사자가 많아 2차 피해 우려가 큽니다. 그런데 맑은소프트는 유출된 개인정보의 항목과 규모를 공개하지 않고 '고객센터에 문의'하라고만 안내해 정확한 피해 규모가 파악되지 않고 있으며, 일부 피해 홈페이지는 자체 IT·보안 전문가가 없어 대응도 미흡한 상황입니다.
온라인 교육용 LMS(학습관리시스템) 제공업체 맑은소프트가 해킹으로 개인정보 유출을 확인하고 9월 29일 공지했다.
맑은소프트 서비스를 이용하는 최소 22개 홈페이지(군·공공·민간 분야)에서 개인정보가 유출됐으며, 수강생 중 군인·의사·기업 임직원·교수 등 전문직이 많아 2차 피해 우려가 크다.
맑은소프트에 대한 해킹 공격으로 인한 개인정보 유출로, 구체적인 침해 경로와 유출 항목·규모는 공개되지 않았다.
맑은소프트는 스팸·스미싱 주의와 비밀번호 변경, 출처 불분명한 연락 대응 자제를 안내했으나 유출 항목·규모는 '고객센터 문의'로만 안내했고, 일부 피해 사이트는 자체 대응 역량 부족으로 미온적 태도를 보였다.
서비스형 소프트웨어(SaaS/LMS) 공급망을 통한 개인정보 유출 사고이므로, 외부 위탁 서비스 이용 기관은 공급업체의 보안 사고 발생 시 신속하고 구체적인 정보 공개 및 대응 체계를 요구할 필요가 있다.
본문
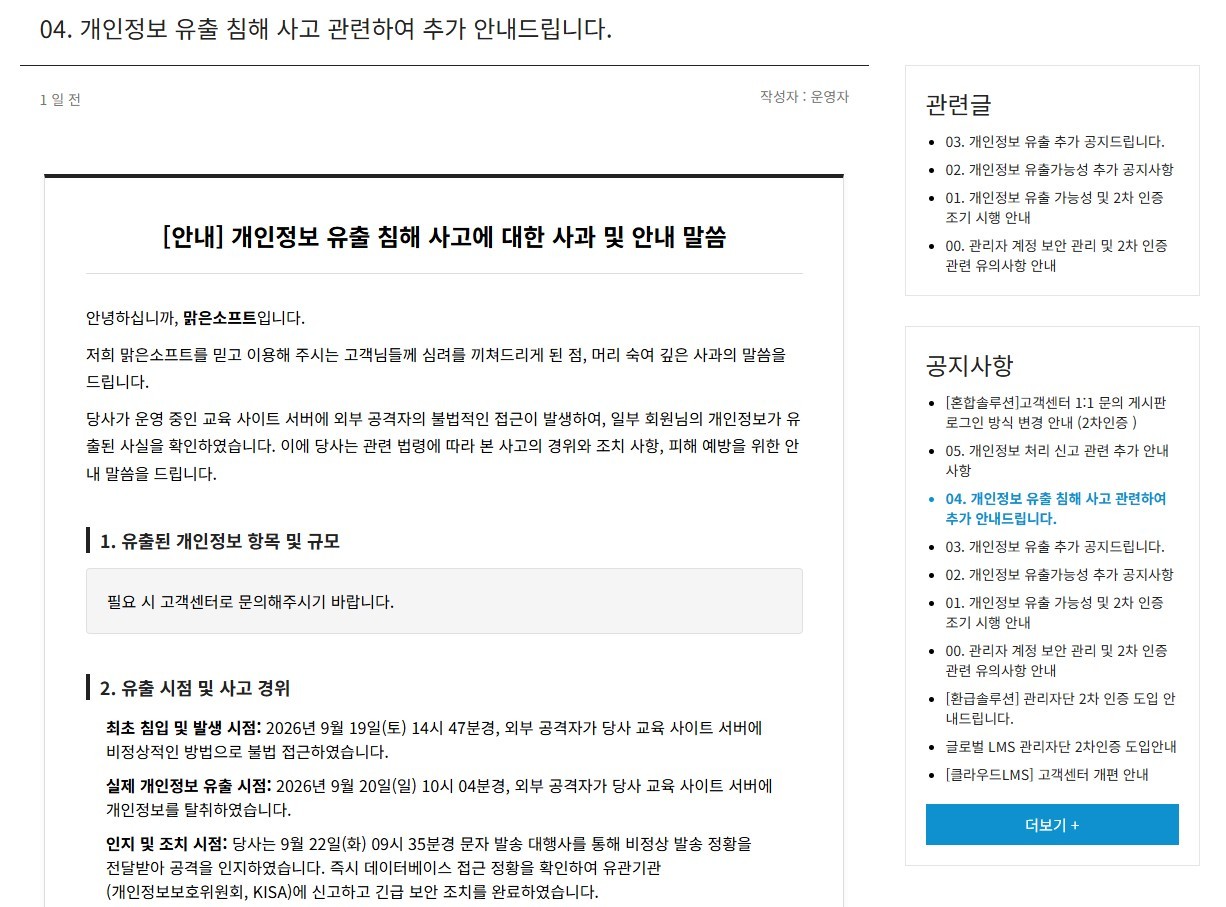
클라우드 학습관리 시스템(LMS)을 제공하는 온라인 교육 사이트 운영기업 '맑은소프트'가 9월 29일 개인정보 유출 사실을 확인(최초 유출 가능성 확인은 26일)하고 공지했다. 다만 맑은소프트는 유출된 개인정보 항목과 규모는 '고객센터에 별도 문의' 해달라고만 밝혀 정확한 피해 규모 및 유출 정보의 종류는 파악되지 않았다.
▲개인정보 유출을 공지한 맑은소프트 [출처: 맑은소프트]
문제는 맑은소프트가 LMS를 제공하는 기업이라는 사실이다. LMS는 인터넷을 통해 기관이나 기업의 교육 과정을 기획부터 운영과 평가까지 관리해 주는 서비스형 학습관리 시스템으로, 온라인 교육을 운영하는 곳이 많이 사용하고 있다.
<보안뉴스>가 직접 확인한 결과 실제로 이번 맑은소프트의 서비스를 사용하다 개인정보가 유출된 홈페이지는 22개로, 군과 공공, 민간 등 분야를 가리지 않고 다양한 곳이 포함됐다. 피해 홈페이지는 대부분 소규모로 온라인 교육을 진행하는 곳이지만, 교육을 듣는 교육생이 군인부터 의사, 기업 임직원, 교수 등 각 분야의 전문가들이 많아 2차 범죄가 발생할 경우 큰 피해가 예상된다.
게다가 일부 홈페이지의 경우 내부에 IT 및 보안 전문가가 없는 경우가 많아 해킹 이후의 대응에도 미온적인 태도를 보여 문제가 되고 있다. 한 피해자는 자신의 개인정보가 유출된 홈페이지가 "자세한 내용은 맑은소프트에 문의하라"며 제대로 된 대응을 하지 않는다며 본지에 하소연했다.
▲맑은소프트 해킹 피해 홈페이지[출처: 보안뉴스 정리]
한편, 맑은소프트는 스팸과 스미싱이 발생할 수 있다며 주의를 요구하는 한편, 비밀번호를 변경하고 출처가 불분명한 연락에는 대응하지 말 것을 요구했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.