AI를 이용한 사이버 공격이 단순히 악성코드나 피싱 메일을 만드는 것을 넘어, 공격 계획부터 실행·결과 분석까지 전 과정을 자동화하는 방향으로 진화하고 있습니다. 오아시스시큐리티는 피해자 시스템이 아닌 공격자 환경을 직접 분석해, 공격자들이 AI 에이전트에게 단계별로 지시를 내리고 결과를 받아 다음 공격을 설계하는 방식을 쓰고 있음을 확인했습니다. 실제로 통신사·정부기관·교육기관을 겨냥한 공격에서 AI가 공격 속도와 규모를 크게 키웠습니다. 전문가는 침해 발생 후 대응하는 방식에서 벗어나, 공격자가 쓰는 AI 도구·프롬프트·에이전트 설정 등을 사전에 파악하는 방어 전략으로 전환해야 한다고 강조했습니다. 방어의 속도도 AI 시대 공격의 속도에 맞춰 빨라져야 한다는 것이 핵심 메시지입니다.
AI 기반 공격이 악성코드 생성 수준을 넘어 공격 계획·실행·분석 전 과정을 자동화하는 단계로 발전 중임이 확인됐다. 통신사·멕시코 정부기관·교육기관을 대상으로 한 실제 공격에서 AI가 단계별 공격 방법을 안내하고, AI가 거절해도 공격자가 시나리오를 바꿔가며 필요한 정보를 획득했다.
AI 에이전트가 공격 과정을 반복·자동화함으로써 공격 속도와 규모가 크게 증가하고 있으며, 기존 피해자 중심의 사후 분석 방식으로는 공격자의 의도와 준비 과정을 파악하기 어렵다.
공격자들이 사이버 스프라이트 AI(Cyber Sprite AI) 등 AI 프레임워크와 MCP 환경을 활용해 공격 인프라를 구축하고, 단순 코드 생성을 넘어 에이전트 방식으로 공격 전 과정을 자동화하고 있기 때문이다.
오아시스시큐리티는 분석 관점을 피해자 환경에서 공격자 환경으로 전환해 공격자의 셸 히스토리·프롬프트·AI 산출물·에이전트 스킬 등을 직접 분석하는 방법론을 제시했다. 기업은 외부 노출 자산을 사전에 식별하고 공격자가 쓰는 AI 아티팩트를 선제적으로 수집·분석해야 한다.
공격자의 AI 프롬프트·설정 파일·에이전트 스킬·로컬 AI 모델·대화 세션 등을 분석하면 어떤 공격이 자동화되고 있는지 파악할 수 있다. 방어 조직도 AI 공격 인프라를 지속 모니터링하고 대응 속도를 높이는 방향으로 전략을 재편해야 한다.
본문
인공지능(AI)을 활용한 사이버 공격이 단순히 악성코드나 공격 코드를 생성하는 수준을 넘어 공격 계획 수립과 실행, 결과 분석 등 공격 운영 전반으로 확대되고 있다는 분석이 나왔다.
백준영 오아시스시큐리티 이사는 18일 개최한 한국정보보호학회 '2026년 정보보호 교육 및 거버넌스 워크숍'에서 이같은 내용을 골자로 한 'AI 오펜시브 동향과 대응 전략'을 주제로 발표했다. AI 기반 공격에 대한 인식과 실제 공격 현장에서의 활용 사례, 이에 따른 대응 전략을 구체적으로 설명했다.
백 이사는 "AI가 악성코드, 피싱 메일, 다양한 영상을 만드는 시대이며, 실제로 이같은 보도가 나오고 있다"며 "공격자 환경을 보면 그동안 보지 못했던 AI 공격 관련 행위를 확인할 수 있다"고 강조했다.
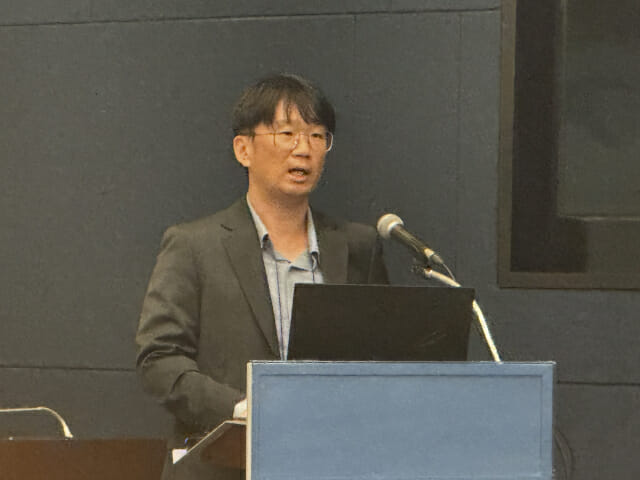
백준영 오아시스시큐리티 이사가 개최한 한국정보보호학회 '2026년 정보보호 교육 및 거버넌스 워크숍'에서 발표하고 있다.
그동안 AI를 활용한 사이버 공격을 다룬 사례는 주로 피해자 환경에서 확보된 데이터를 중심으로 분석돼 왔다. 그러나 피해자 시스템에 남는 것은 악성코드나 침해 흔적 등 공격 결과에 가까운 정보이며, 공격자가 어떤 계획을 세우고 어떤 판단을 거쳐 공격을 실행했는지는 확인하기 어렵다는 것이 백 이사의 설명이다.
이에 오아시스시큐리티는 분석 관점을 피해자 환경에서 공격자 환경으로 옮겼다. 공격자의 셸 스크립트와 히스토리, 프롬프트, 파일, MCP(모델 컨텍스트 프로토콜) 환경 등을 직접 분석해 실제 공격자가 AI를 어떻게 사용하고 있는지 추적했다.
그는 "기존에는 피해자 환경에서 데이터를 수집해 공격을 분석했다면, 우리는 관점을 공격자 환경으로 옮겼다"며 "이 과정에서 오아시스시큐리티는 사이버 스프라이트 AI(Cyber Sprite AI), 프롬프트 기반 공격 도구 등 다양한 AI 프레임워크와 공격 인프라를 확인했다. 특히 일부 도구는 단순히 코드를 생성하는 것을 넘어 AI 에이전트를 활용해 공격 과정 자체를 자동화할 수 있는 형태로 발전하고 있다"고 진단했다.
백 이사는 이어 "단순히 코드를 생성하는 것이 아니라 공격자가 AI에게 공격 과정에 필요한 정보를 요청하고, 그 결과를 바탕으로 다시 다음 실행을 요청하는 방식"이라며 "에이전트가 결과를 확인하고 다시 판단해 실행하는 과정을 반복하면서 공격을 수행한다"고 말했다.
실제 공격 사례에서도 AI는 공격자의 보조 도구를 넘어 공격 운영을 가속하는 역할을 했다. 백 이사는 통신사와 멕시코 정부기관, 교육기관 등을 대상으로 확인된 공격 사례를 소개하며 AI 활용이 공격의 속도와 규모를 크게 변화시키고 있다고 강조했다.
한 통신사 공격에서는 공격자가 AI에 공격 대상에 대한 정보를 요청하고 이후 단계별 공격 방법을 질의하는 방식으로 공격을 진행했다. AI가 일부 요청을 거절하더라도 공격자는 다른 시나리오를 반복적으로 요청하면서 필요한 정보를 얻고 공격 과정에 활용했다.
백 이사는 방어 전략이 공격이 발생한 뒤 대응하는 방식에서 벗어나야 한다고 제안했다. 침해 이후 악성코드를 분석하는 것에만 집중하는 것이 아니라 기업의 외부 노출 자산을 정확하게 식별하고, 공격자가 활용할 수 있는 정보와 흔적을 사전에 찾아낼 필요가 있다는 것이다.
특히 공격자가 사용하는 AI 관련 아티팩트(artifact·공격 과정에서 생성된 산출물)를 선제적으로 확보하고 분석할 필요가 있다고 강조했다. 공격자의 프롬프트와 설정 파일, AI가 생성한 산출물, 에이전트 스킬, 로컬 AI 모델, AI와 주고받은 대화 세션 등을 분석하면 공격자가 어떤 도구를 사용하고 어떤 공격 과정을 자동화하고 있는지 파악할 수 있다는 것이다.
그는 "AI 시대의 보안 대응을 위해서는 피해자에게 발생한 결과만 바라보는 것이 아니라 공격자가 어떤 인프라와 도구를 사용하는지, 어떤 AI 에이전트와 프롬프트를 활용하는지, 어떤 방식으로 공격을 자동화하는지 지속적으로 관찰하는 방식으로 관점을 전환해야 한다"며 "엄청나게 빠른 새로운 공격의 흐름에 맞춰 방어의 속도 역시 바뀌어야 한다"고 역설했다.