증권·금융 투자 정보 서비스 기업 이토마토가 외부 해킹 공격을 받아 회원 정보가 변조되는 침해 사고가 발생했습니다. 2026년 9월 15일 오전, 공격자가 로그인 시스템에 불법으로 침입해 아이디(휴대폰 번호), 닉네임, 암호화된 비밀번호, 이메일 등의 정보에 접근하고 일부를 변조했습니다. 이토마토는 침입 경로를 신속히 차단하고 변조된 정보를 복구했으며, KISA(한국인터넷진흥원)와 개인정보보호위원회에 침해 신고를 완료했습니다. 이용자들은 비밀번호를 즉시 변경하고, 같은 비밀번호를 사용하는 다른 사이트에서도 비밀번호를 바꿀 것을 권고받았습니다. 또한 이토마토를 사칭해 보상금이나 본인인증을 유도하는 문자·메일에 각별히 주의해야 합니다.
2026년 9월 15일 오전 10~11시 사이, 금융 투자 정보 기업 이토마토의 로그인 시스템에 외부 공격자가 불법 침입해 회원 정보를 변조하는 사고가 발생했다.
아이디(휴대폰 번호), 닉네임, 암호화된 비밀번호, 자동 발급 이메일 등 회원 개인정보가 공격자에게 노출·변조될 가능성이 있으며, 금융 서비스 이용자인 만큼 2차 피해 위험이 높다.
로그인 시스템의 보안 취약점을 통한 외부 불법 침입으로, 정확한 공격 기법은 현재 내부 조사 중이다.
이토마토는 침입 경로를 즉시 차단하고 변조된 로그인 정보를 복구 완료했으며, KISA 및 개인정보보호위원회에 침해 신고 후 수사기관 신고 및 보안 취약점 개선 작업을 진행 중이다.
이토마토 이용자는 즉시 비밀번호를 변경하고 동일 비밀번호를 사용하는 모든 사이트에서도 비밀번호를 교체해야 한다. 이토마토를 사칭한 피싱(보상금·환불·본인인증 유도) 문자·메일에 주의가 필요하다.
본문
증권·금융 투자 정보 기업 이토마토가 외부 해킹 공격을 받아 회원정보가 변조되는 피해를 입었다.
이토마토는 17일 회원들에 문자 공지를 보내 "15일 오전 10~11시 사이 로그인 시스템에 외부 불법 침입이 발생해 회원 정보가 변조된 사실을 확인했다"고 밝혔다.
공격자가 접근할 가능성이 있는 정보로는 아이디(휴대폰 번호)와 닉네임, 암호화된 비밀번호, 회원 가입할 때 자동으로 발급되는 이메일 등이라고 회사 측은 밝혔다.
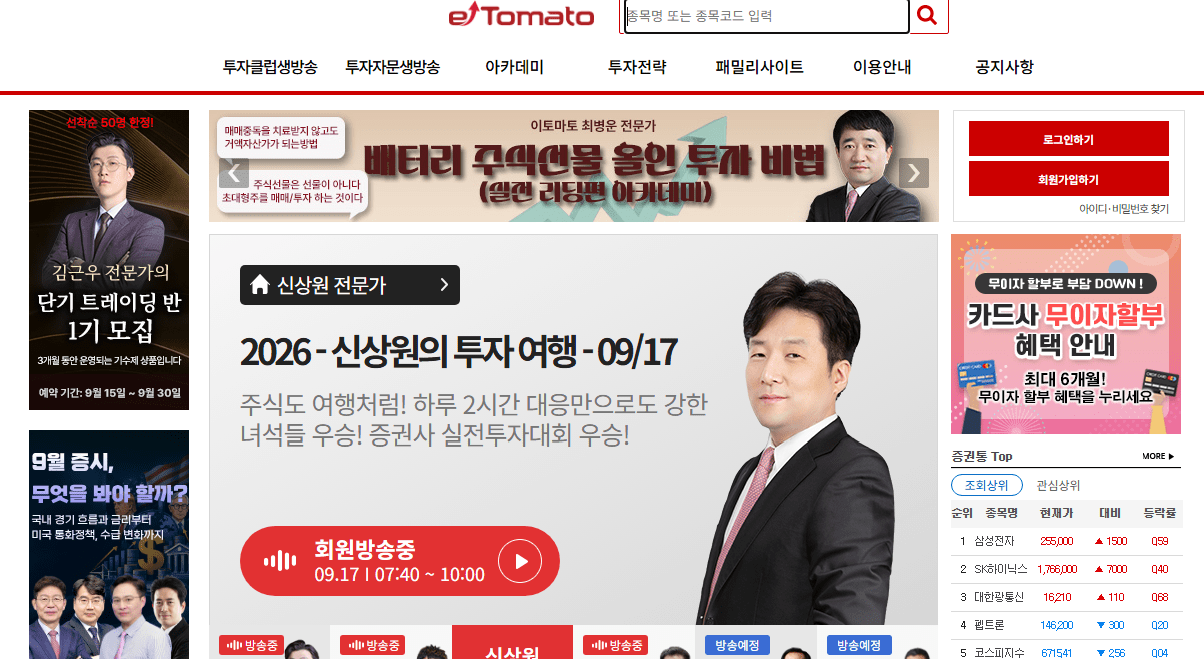
▲이토마토 홈페이지
이토마토는 침해 사실을 인지한 즉시 공격자 침투 경로를 차단하고, 변조된 로그인 정보에 대한 복구 작업을 완료했다고 설명했다. 또 한국인터넷진흥원(KISA)과 개인정보보호위원회에 침해 신고를 마치고, 보안 취약점 개선과 수사기관 신고 및 내부 조사를 진행하고 있다.
2차 피해 예방을 위해 비밀번호를 변경하고, 같은 비밀번호를 사용하는 다른 사이트에서도 관련 정보를 변경할 것을 이용자에게 권고했다. 회사를 사칭해 보상금이나 환불, 본인인증을 유도하는 문자나 메일에 주의해 달라는 점도 요청했다.
현재 이토마토 홈페이지엔 아직 침해 사고 관련 공지가 올라와 있지 않다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.