인텔이 2017년부터 운영해 온 보안 취약점 신고 보상 프로그램(버그 바운티)을 중단했습니다. 기존에는 보안 연구자가 인텔 하드웨어·소프트웨어·펌웨어의 취약점을 발견하면 최대 약 1억 3,500만 원을 지급했지만, 앞으로는 금전적 보상 없이 제보만 받습니다. 프로그램 중단의 공식 이유는 밝혀지지 않았으나, AI가 자동 생성한 저품질·중복 취약점 보고서가 급증한 것이 배경으로 지목됩니다. 인텔은 2024년 발견된 하드웨어 취약점 21건을 모두 내부에서 처리했다고 밝혔습니다. 금전적 인센티브 제거로 외부 연구자의 취약점 발굴 참여가 줄어들면 Intel 제품 보안에 장기적 영향을 줄 수 있어 기업 보안 담당자들이 주목할 필요가 있습니다.
인텔이 2017년부터 운영하던 유상 버그 바운티 프로그램을 공식 종료하고, 금전적 보상 없는 취약점 제보 채널만 유지하기로 했다.
외부 보안 연구자들의 인텔 제품 취약점 발굴 동기가 감소할 수 있으며, 이는 인텔 하드웨어·펌웨어를 사용하는 기업 인프라의 보안 취약점 발견 속도에 영향을 줄 수 있다.
공식 이유는 불명확하나, AI 및 LLM이 생성한 중복·저품질 취약점 보고서 급증으로 프로그램 운영 부담이 커진 것이 배경으로 분석된다.
인텔은 새로운 취약점 제보 창구를 마련했으며, 내부 보안팀이 자체적으로 취약점을 발견·대응하는 체계를 강화하고 있다고 밝혔다.
인텔 제품(CPU, 펌웨어, 관련 소프트웨어)을 사용하는 기업은 향후 외부 연구자 발굴 취약점 공개 빈도가 줄어들 수 있음을 감안하여, 인텔 공식 보안 권고(Security Advisory)를 더욱 주기적으로 모니터링하는 것이 권장된다.
본문
인텔이 보안 전문가나 연구진이 발견한 보안 취약점에 대해 최대 10만 달러(약 1억 3500만원)까지 보상하던 '버그 바운티' 프로그램을 중단했다. 새 취약점 제보 창구는 마련했지만 금전적 보상은 제공하지 않는다. 미국 리눅스 전문 매체 포로닉스(Phoronix)가 18일(현지시간) 이같이 보도했다.
인텔은 하드웨어와 소프트웨어, 펌웨어, 인텔이 관리하는 오픈소스 프로젝트의 보안 취약점 제보를 보상하는 버그 바운티 프로그램을 2017년부터 운영했다.
인텔은 보안 취약점의 심각도와 잠재적인 영향 등을 평가해 최소 500달러(약 70만원)에서 2000달러(약 278만원), 최대 10만 달러를 지급했다.
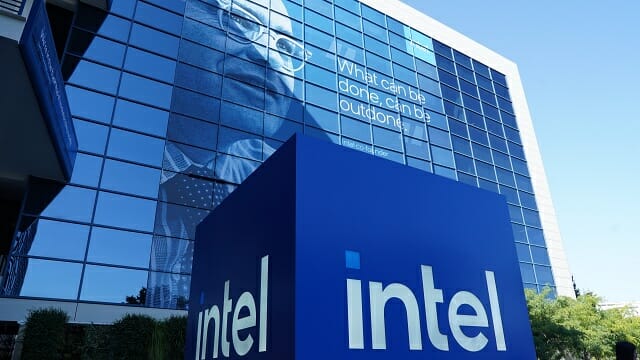
미국 캘리포니아주 산타클라라 소재 인텔 본사, 로버트 노이스 빌딩. (사진=지디넷코리아)
인텔은 2020년 보완한 취약점 231건 중 45%에 달하는 105건이 버그 바운티 프로그램에서 발견됐다고 밝히기도 했다.
포로닉스는 18일 "인텔이 기존 유상 보상을 전제로 한 버그 바운티 프로그램 운영을 중단하고 새로운 취약점 제보 프로그램을 개설했지만 금전적 보상은 없다"고 전했다.
인텔이 버그 바운티 프로그램 운영 방침을 바꾼 이유는 명확하지 않다. 향후 보안 취약점 발견에 보상을 제공할지 여부도 불투명하다.
인텔은 2024년 발견된 하드웨어 취약점 21개 모두를 내부에서 발견해 대처했다고 설명했다. (자료=인텔)
이에 대해 포로닉스는 "최근 AI와 거대언어모델(LLM)이 리눅스 커널과 오픈소스 기반 프로젝트의 취약점 관련 보고서를 쏟아내는 현재 상황과 무관하지 않다"고 분석했다.
리눅스 창시자이자 리눅스 커널 관리 책임을 맡은 리누스 토르발스(Linus Torvalds) 역시 "커널 보안 메일링 리스트에 들어오는 AI 기반 중복 보고가 관리하기 어려운 수준"이라고 언급한 바 있다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.