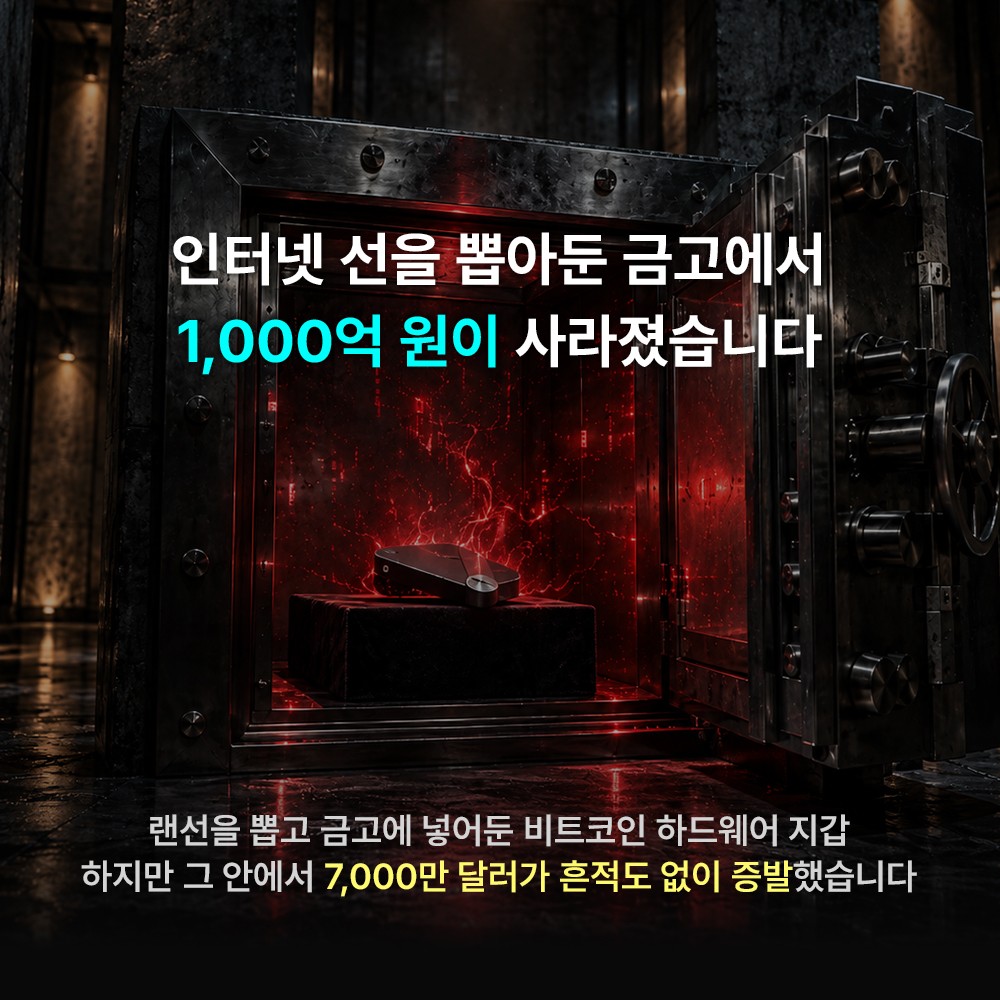
인터넷과 완전히 분리된 '하드웨어 지갑(콜드월렛)'에 가상자산을 보관하고 금고에 넣어 안전하게 관리했다고 믿었던 사례에서, 약 1,000억 원 상당의 가상자산이 사라지는 사고가 발생했습니다. 원인은 정식 제조사가 아닌 경로로 설치된 비인가 펌웨어(기기 내부 소프트웨어) 업데이트에 숨겨진 백도어(몰래 빠져나가는 통로)였습니다. 이 백도어는 거래 서명 과정에서 개인키(자산을 이체할 수 있는 비밀 비밀번호 같은 값)를 외부로 몰래 유출시켰습니다. 네트워크와 물리적으로 분리된 기기라도 펌웨어 자체가 조작되면 안전하지 않을 수 있다는 점을 보여준 사례입니다. 전문가들은 하나의 하드웨어 기기에만 의존하지 말고 서로 다른 제조사의 기기를 섞어 쓰는 멀티시그(여러 개의 서명이 있어야 거래가 성사되는 다중 서명) 구조와, 공식 펌웨어인지 수시로 해시값(고유 지문 같은 값)을 확인하는 절차 도입을 권고했습니다.
인터넷이 차단된 하드웨어 지갑(콜드월렛)을 금고에 보관했음에도 약 1,000억 원 상당의 가상자산이 유출되는 사고가 발생했다.
물리적으로 격리된 기기임에도 자산이 전부 탈취되어, 에어갭(네트워크 완전 차단) 보관만으로는 충분한 보안이 아님이 드러났다.
비인가 경로로 설치된 펌웨어 업데이트에 내장된 백도어가 거래 서명 과정에서 개인키를 무단으로 외부에 유출시켰다.
단일 제조사 하드웨어 의존을 탈피하고 서로 다른 제조사 기기를 조합한 멀티시그(다중 서명) 구조 도입이 필요하다는 분석이 나왔다.
공식 펌웨어 해시값을 주기적으로 검증하는 절차를 상시 운영해 비인가 펌웨어 설치 여부를 확인해야 한다.
본문
인터넷이 차단된 하드웨어 지갑(에어갭)을 금고에 보관했음에도 1,000억 원 상당의 가상자산이 증발하는 침해 사고가 발생했다. 물리적 격리에도 불구하고 비인가 펌웨어 업데이트를 통한 내부 백도어로 인해 트랜잭션 서명 시 개인키가 무단 유출된 것이 주요 원인으로 분석된다. 단일 하드웨어 기기의 의존성을 탈피하기 위해 서로 다른 제조사 기반의 '멀티시그(다중 서명)' 분산 구조와 공식 펌웨어 해시값 상시 검증 체계 도입이 요구된다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.