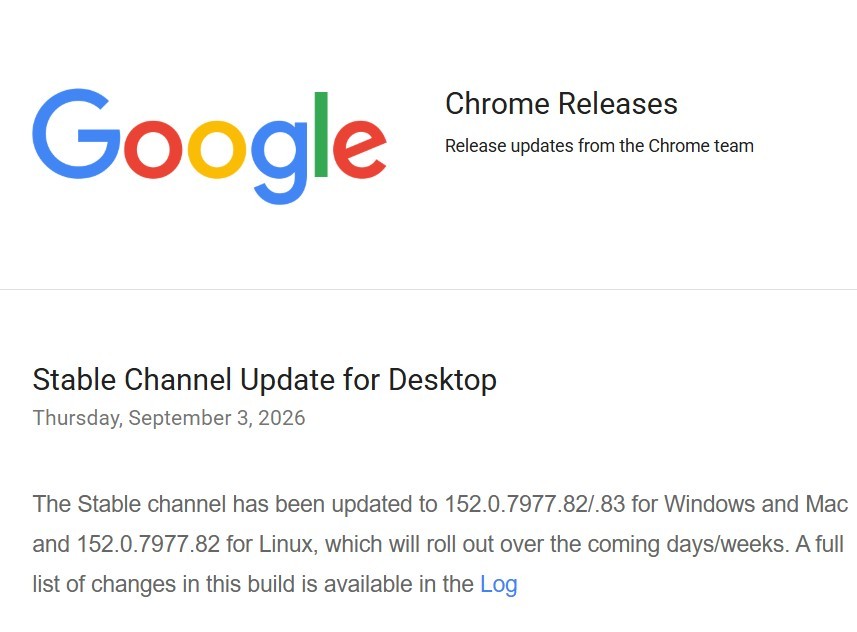
구글은 크롬 브라우저의 핵심 엔진인 V8에서 실제 사이버 공격에 이미 악용되고 있는 제로데이(패치 전에 공격에 사용되는 취약점) 취약점 CVE-2026-85046을 발견하고 긴급 보안 업데이트를 배포했습니다. 이 취약점은 '타입 혼동(Type Confusion)'이라는 방식으로, 프로그램이 데이터 형식을 잘못 인식하는 오류를 공격자가 악용해 시스템을 비정상적으로 조작할 수 있습니다. 2026년 들어 실제 공격에 사용된 크롬 제로데이는 이번이 여섯 번째이며, 그중 세 건이 V8 엔진과 관련돼 있어 반복적인 공격 패턴이 확인되고 있습니다. 크롬 사용자는 즉시 버전을 152.0.7977.82/83 이상으로 업데이트하고 브라우저를 완전히 재시작해야 패치가 적용됩니다. 기업 보안 담당자는 직원 PC 전체의 브라우저 업데이트 상태를 우선적으로 점검해야 합니다.
구글이 크롬 V8 엔진의 타입 혼동 취약점 CVE-2026-85046을 실제 공격에 악용 중인 제로데이로 공식 확인하고 2026년 9월 3일 긴급 보안 패치를 배포했다. 올해 여섯 번째 크롬 제로데이다.
공격자는 V8의 타입 혼동 오류를 통해 메모리를 비정상 조작하고 임의 코드 실행 등 비정상 동작을 유도할 수 있다. 크롬 기반 브라우저(Edge, Brave, Opera 등) 전체가 잠재적 영향 범위에 포함된다.
V8 엔진이 메모리 내 객체의 데이터 형식을 잘못 인식하는 타입 혼동 결함. 보안 연구자 살바토레 굴리치아가 8월 4일 신고했으며, 신고 전에 이미 실제 공격에 사용됐다.
구글은 크롬 152.0.7977.82/83(Windows·macOS) 및 152.0.7977.82(Linux)로 업데이트를 배포 중이다. 공격 확산 방지를 위해 기술적 세부 정보는 패치 보급 완료 전까지 제한 공개한다.
기업 보안 담당자는 직원 PC의 크롬 및 크로미움 기반 브라우저 버전을 즉시 점검하고, 자동 업데이트가 정상 적용됐는지 확인해야 한다. 업데이트 후 브라우저를 완전히 재시작해야 패치가 활성화된다. 2026년 V8 관련 제로데이가 세 건 연속 확인된 만큼 자바스크립트 엔진 공격 트렌드에 지속 주의가 필요하다.
본문
가
가
기사의 본문 내용은 이 글자크기로 변경됩니다.
구글이 크롬에서 실제 사이버공격에 악용되고 있는 제로데이 취약점을 확인하고 긴급 보안 업데이트를 배포했다.
구글은 9월 3일 크롬 데스크톱 안정화 버전을 업데이트하면서 V8 엔진에서 발견된 고위험 취약점 CVE-2026-85046을 수정했다고 밝혔다. 구글은 이 취약점을 이용한 공격 코드가 이미 실제 환경에서 사용되고 있다는 사실도 공식 확인했다.
이번 업데이트에는 CVE-2026-85046을 포함해 모두 12건의 보안 취약점 수정이 포함됐다.
윈도와 맥OS용 크롬은 152.0.7977.82 또는 152.0.7977.83 버전으로, 리눅스는 152.0.7977.82 버전으로 업데이트됐다. 구글은 업데이트를 순차적으로 배포하고 있다.
웹사이트 코드 처리하는 V8에서 취약점 발견
CVE-2026-85046은 크롬의 V8 엔진에서 발생하는 '타입 혼동(Type Confusion)' 취약점이다.
V8은 구글이 개발한 오픈소스 자바스크립트·웹어셈블리 엔진으로, 크롬에서 웹사이트의 프로그램 코드를 실행하는 핵심 구성요소다. 노드닷제이에스 등에서도 사용된다.
타입 혼동 취약점은 프로그램이 메모리에 저장된 객체의 데이터 형식을 잘못 인식하면서 발생한다. 공격자는 이런 오류를 이용해 메모리를 비정상적으로 조작하고 프로그램의 정상 동작을 벗어나는 공격을 시도할 수 있다.
이번 취약점은 보안 연구자 살바토레 굴리치아가 발견해 지난 8월 4일 구글에 신고했다. 구글은 취약점 제보에 1,000달러의 보상금을 책정했다.
구글은 실제 공격이 어떤 국가나 조직을 대상으로 이뤄졌는지, 공격자가 어떤 방식으로 취약점을 악용했는지는 공개하지 않았다.
패치가 충분히 확산되기 전까지 공격자가 취약점 정보를 이용해 추가 공격을 개발하는 것을 막기 위해 상세 기술정보 공개도 제한하고 있다.
올해 실제 공격에 악용된 크롬 제로데이 6건
CVE-2026-85046은 올해 들어 구글이 실제 공격에 악용된 사실을 확인한 여섯 번째 크롬 제로데이다.
첫 번째는 2월 13일 패치된 CSS 관련 CVE-2026-2441이었다. 구글은 당시 해당 취약점을 이용한 공격이 실제 환경에서 확인됐다고 밝혔다.
3월에는 V8 취약점 CVE-2026-3910과 그래픽 라이브러리 스키아(Skia)의 CVE-2026-3909가 잇따라 실제 공격에 악용됐다. 두 취약점은 구글 위협분석그룹(Google Threat Analysis Group)이 신고했다.
같은 달 CVE-2026-5281도 실제 공격에 사용된 사실이 확인됐으며, 6월에는 V8의 메모리 범위 밖 접근 취약점 CVE-2026-11645가 패치됐다. 구글은 CVE-2026-11645 역시 실제 공격에 악용되고 있었다고 밝혔다.
이번 CVE-2026-85046까지 포함하면 2026년 들어 실제 공격에 사용된 크롬 제로데이는 모두 6건이다.
특히 이 가운데 CVE-2026-3910, CVE-2026-11645, CVE-2026-85046이 V8과 관련돼 있어 브라우저에서 자바스크립트와 웹 콘텐츠를 처리하는 핵심 엔진에 대한 공격이 계속되고 있다는 점에 주의가 필요하다.
크롬 종료 후 다시 실행해야 패치 적용
크롬 사용자는 메뉴에서 '도움말→Chrome 정보'를 선택해 설치된 버전을 확인할 수 있다. 새 버전이 제공되면 업데이트를 내려받은 뒤 크롬을 완전히 재시작해야 보안 패치가 적용된다.
마이크로소프트 엣지, 브레이브, 오페라, 비발디 등 크로미움을 기반으로 개발된 다른 브라우저 사용자도 각 업체가 제공하는 최신 보안 업데이트를 확인할 필요가 있다.
기업 보안 담당자는 직원 PC의 브라우저 버전을 확인하고 자동 업데이트가 정상적으로 적용되고 있는지 점검해야 한다. 실제 공격에 사용되고 있는 제로데이라는 점에서 단순한 정기 업데이트보다 우선순위를 높여 대응하는 것이 필요하다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.





