국내 온라인 동영상 서비스(OTT) 티빙에서 고객 개인정보가 유출되는 사이버 침해사고가 발생했으며, 민관합동조사단이 조사 결과를 발표했습니다. 티빙은 공식 사과와 함께 피해 고객에게 1인당 최대 300만원을 보상하는 안심보험을 포함한 보상 패키지를 발표했습니다. 재발 방지를 위해 2030년까지 정보보호 투자를 이전 5년 대비 약 4배로 늘리고, 보안 전문인력도 현재의 3배 수준으로 확충할 계획입니다. 보안 원칙은 제로 트러스트(모든 접근을 기본적으로 신뢰하지 않고 매번 검증하는 보안 개념)로 전환하며, AI 기반 실시간 탐지·자동 대응 체계도 도입합니다.
티빙 플랫폼에서 고객 계정 및 개인정보 유출 침해사고가 발생했으며, 민관합동조사단이 조사를 완료하고 결과를 발표했다.
다수 고객의 개인정보가 유출돼 신뢰가 손상됐으며, 해킹·피싱 등 2차 피해 우려가 제기됐다.
기사에서 구체적인 침해 원인 및 취약점은 명시되지 않았으나, 민관합동조사단 조사 결과에 따른 것으로 보인다.
1인당 최대 300만원 사이버금융사기 안심보험 제공, 시청환경 프리미엄 자동 업그레이드, 포인트·쿠폰 지급 등 보상 패키지를 마련했으며, 2030년까지 정보보호 투자 4배 확대·보안 인력 3배 증원·제로 트러스트 보안 체계 재구축을 추진한다.
대규모 개인정보 유출 사고 이후 기업의 모범 대응 사례로, 피해자 금전 보상·제로 트러스트 전환·AI 기반 탐지·거버넌스 개편을 병행하는 구조가 주목된다. 유사 플랫폼 보안 담당자는 자사 OTT·구독 서비스의 접근 제어 및 개인정보 보호 수준을 점검할 필요가 있다.
본문
티빙이 사이버 침해사고에 따른 고객 신뢰 회복을 위해 최대 300만원을 보상하는 안심보험을 비롯한 고객 보상 패키지를 내놨다. 정보보호 투자도 2030년까지 직전 5년 대비 약 4배로 확대하고, 보안 전문인력을 향후 5년 간 현재의 3배 수준으로 늘린다.
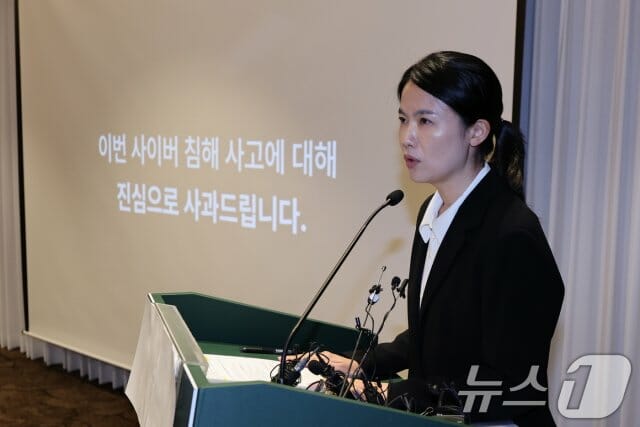
티빙은 3일 개인정보 유출에 따른 민관합동조사단 발표 직후 서울 광화문 코리아나호텔에서 설명회를 열어 고객 보상 계획과 중장기 정보보호 혁신 방안을 발표했다.
최주희 티빙 대표는 "민관합동조사단의 조사 결과를 겸허히 수용한다. 이번 침해사고로 고객 여러분께 심려와 불안을 끼쳐드린 점 진심으로 사과드린다"며 "고객의 신뢰를 회복할 수 있도록 재발방지 대책을 책임 있게 이행하겠다"고 약속했다.
계정 정보 유출 사고에 사과하는 최주희 티빙 대표(출처=뉴스1)
티빙이 마련한 고객 보상 패키지는 ▲해킹 피싱 안심보험 ▲프리미엄급 시청환경 업그레이드 ▲티빙 포인트 ▲엔터테인먼트 쿠폰 등으로 구성됐다.
안심보험은 1년간 제공한다. 해킹과 피싱으로 발생한 사이버 금융사기는 물론 인터넷 쇼핑몰 사기와 개인 간 직거래 사기까지 1인당 최대 300만원을 보상한다.
시청 환경은 별도 신청 없이 프리미엄급으로 자동 업그레이드한다. 최신 영화 등을 개별 구매할 때 사용할 수 있는 티빙 포인트 5000원도 지급한다. '웨이브 AVOD 1개월 이용권'과 'CGV 콤보 3종 5000원 할인 쿠폰' 가운데 하나를 선택할 수 있는 엔터테인먼트 쿠폰도 제공한다.
보상 패키지는 7일부터 30일까지 신청을 받아 10월6일부터 적용한다. 구체적인 내용과 신청 방법은 티빙 공식 앱과 홈페이지에서 안내한다.
침해사고 공식 사과와 함께 발표한 티빙의 고객 보상안.
보상과 함께 정보보호 체계도 대대적으로 손본다. 티빙은 ▲정보보호 투자 보안 인력 확대 ▲제로 트러스트(Zero Trust, 모든 접근을 기본적으로 신뢰하지 않고 매번 검증하는 보안 원칙) 기반 보안 체계 재구축 ▲조직 거버넌스 및 보안 문화 재정립 ▲외부 협력을 통한 전문성 강화 등 4대 전략을 추진한다.
우선 2030년까지 정보보호 투자를 직전 5년 대비 약 4배로 확대한다. 보안 조직은 프로덕트 보안과 클라우드 보안, 전사 IT 보안, 컴플라이언스 보안체계로 세분화한다. 전문인력도 향후 5년간 현재의 3배 수준으로 확충한다.
보안의 기본 원칙은 제로 트러스트로 전환한다. 인증과 접근 통제 과정에서 단계별로 검증하는 전사 보안 표준을 마련하고 직무와 목적에 따라 필요한 범위에서만 권한을 부여하는 최소 권한 원칙을 적용한다.
내부 침해를 전제로 시스템과 네트워크 영역을 분리하고 개인정보 등 중요 데이터 보호도 강화한다. AI 기반 지능형 탐지와 실시간 자동 대응 체계를 고도화해 위험이 감지되면 즉시 차단·격리할 수 있도록 할 계획이다.
보안 거버넌스도 개편한다. CEO-CISO(최고정보보호책임자)·CPO(개인정보보호책임자) 체계 아래 실무 보안협의체를 신설하고 보안 이슈 발굴부터 의사결정, 실행, 점검까지 이어지는 체계를 구축한다. 직무 맞춤형 보안 교육과 실전형 모의훈련도 정례화한다.
외부 전문가의 검증도 상시화한다. CEO 직속 '정보보호혁신 자문위원회'를 통해 보안 정책과 시스템 전반을 점검하고 개선 방안을 마련할 계획이다.
최 대표는 "이번 사고를 뼈아프게 반성하고 보안체계 전반을 근본부터 다시 세우겠다"며 "정보보호를 플랫폼의 가장 중요한 책임이자 경쟁력으로 삼고 고객 신뢰 회복에 최선을 다하겠다"고 강조했다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.