하이브의 팬 플랫폼 '위버스'에서 약 42만 명의 회원 개인정보가 유출되는 사고가 발생했습니다. 유출된 정보에는 내부 식별번호와 구매 관련 정보(결제 수단, 금액, 일시 등)가 포함됐습니다. 외부 제보자가 보안 취약점을 한국인터넷진흥원(KISA)에 신고했고, 위버스컴퍼니는 즉시 API(외부와 데이터를 주고받는 통로) 접근 제어를 강화하고 KISA에 침해사고를 신고했습니다. 회사 측은 유출된 정보만으로는 결제 위조나 부정 이체가 어렵다고 밝혔으나, 불법 접근한 외부 행위자에 대해 법적 책임을 묻겠다고 경고했습니다.
하이브 자회사 위버스컴퍼니가 운영하는 팬 플랫폼 '위버스'에서 보안 취약점을 통해 외부 공격자가 42만2584건의 회원 개인정보에 불법 접근했다.
내부 식별번호, 결제 수단, 구매 금액, 구매 일시 등 구매 관련 정보가 유출됐으며, 42만 명 이상의 이용자가 영향을 받았다. 직접적인 결제 위조나 부정 이체 가능성은 낮다고 회사는 설명했다.
결제 정보 처리 API의 접근 제어 미흡으로 외부에서 내부 식별자 및 구매 정보가 노출되는 취약점이 존재했다.
취약점 확인 후 즉시 해당 API의 접근 제어를 강화하고 내부 식별자 정보를 제거했으며, 2026년 9월 4일 KISA에 침해사고를 신고했다. 피해 대상 고객에게는 개별 안내를 완료했다.
외부에 노출된 API의 접근 제어와 응답 데이터 최소화(불필요한 내부 식별자 제거)는 서비스 보안의 기본 조치다. 정기적인 API 전수 조사와 배포 프로세스 보안 통제를 병행해야 유사 사고를 예방할 수 있다.
본문
하이브가 운영하는 팬 플랫폼 '위버스'에서 42만 명이 넘는 회원들의 개인정보가 유출됐다. 이용자 식별을 위해 만들어진 내부식별정보 등이 포함됐으며, 회사 측은 강경 대응을 예고했다.
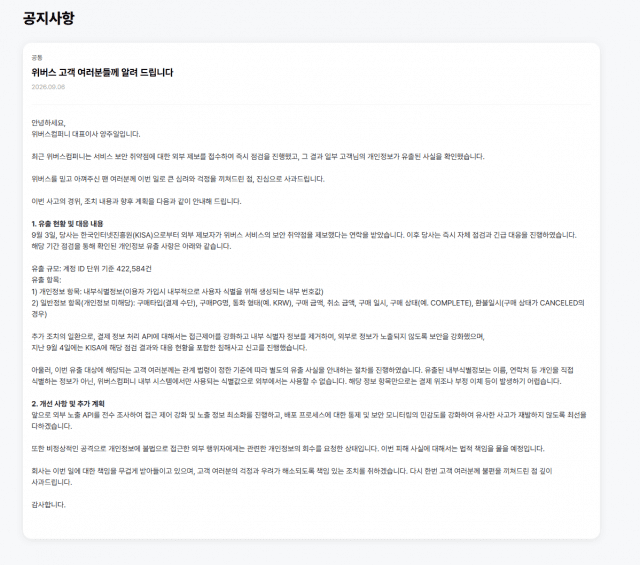
위버스를 운영하는 하이브 자회사 위버스컴퍼니는 7일 공지사항을 통해 "최근 서비스 보안 취약점에 대한 외부 제보를 접수해 즉시 점검을 진행했고, 그 결과 일부 고객의 개인정보가 유출된 사실을 확인했다"며 사과했다.
이번에 유출된 개인정보 규모는 계정 ID 단위 기준 42만2584건이다. 개인정보 항목 중에는 이용자 가입 시 내부적으로 사용자 식별을 위해 생성되는 내부 번호 값인 내부식별정보가 포함됐다. 일반정보 항목으로는 구매타입(결제 수단), 구매PG명, 통화 형태, 구매 금액, 취소 금액, 구매 일시, 구매 상태, 환불일시 등이 담겼다.
위버스 개인정보 유출 공지사항. (사진=위버스 공지사항 캡처)
회사는 "지난 3일 한국인터넷진흥원(KISA)으로부터 외부 제보자가 위버스 서비스의 보안 취약점을 제보했다는 연락을 받았다. 즉시 자체 점검과 긴급 대응을 진행했다"고 밝혔다.
이어 "추가 조치의 일환으로 결제 정보 처리 API에 대해서는 접근제어를 강화하고 내부 식별자 정보를 제거해 외부로 정보가 노출되지 않도록 보안을 강화했다"며 "지난 4일에는 KISA에 해당 점검 결과와 대응 현황을 포함한 침해사고 신고를 진행했다"고 덧붙였다.
이번 유출 대상에 해당되는 고객에게는 별도로 유출 사실을 안내했다. 위버스컴퍼니는 유출된 내부식별정보는 이름, 연락처 등 개인을 직접 식별하는 정보가 아닌 위버스컴퍼니 내부 시스템에서만 사용되는 식별값으로, 외부에서는 사용할 수 없다고 선을 그었다. 그러면서 해당 정보 항목만으로는 결제 위조나 부정 이체 등이 발생하기 어렵다고 강조했다.
양주일 위버스컴퍼니 대표는 "앞으로 외부 노출 API를 전수 조사해 접근 제어 강화 및 노출 정보 최소화를 진행하고 배포 프로세스에 대한 통제 및 보안 모니터링의 민감도를 강화해 유사한 사고가 재발하지 않도록 최선을 다하겠다"고 약속했다.
또 "비정상적인 공격으로 개인정보에 불법으로 접근한 외부 행위자에게는 관련 개인정보의 회수를 요청한 상태"라면서 "이번 피해 사실에 대해서는 법적 책임을 물을 예정"이라고 경고했다.
양 대표는 "이번 일에 대한 책임을 무겁게 받아들이고 있다. 고객들의 걱정과 우려가 해소되도록 책임있는 조치를 취하겠다"고 고개를 숙였다.
관련 투런 솔루션
이 뉴스의 취약점·위협, 투런 솔루션으로 대응하세요.