TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

해외 매체 · 의료 뉴스

주요 뉴스

이 범위에서 지금 주목할 이슈

전자신문 보안

[뉴스줌인] 공급망 보안만으론 부족…랜섬웨어 막는 엔드포인트 방어

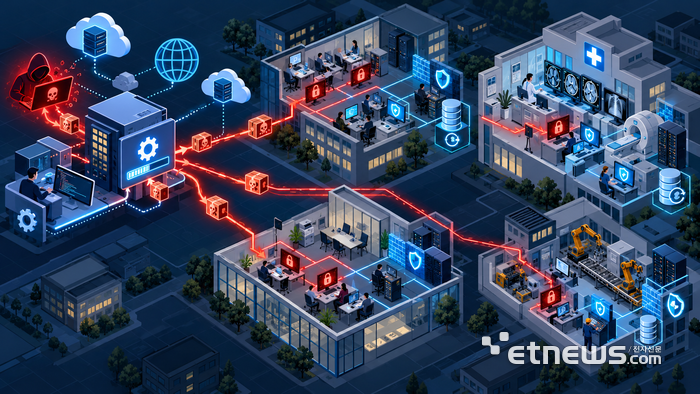
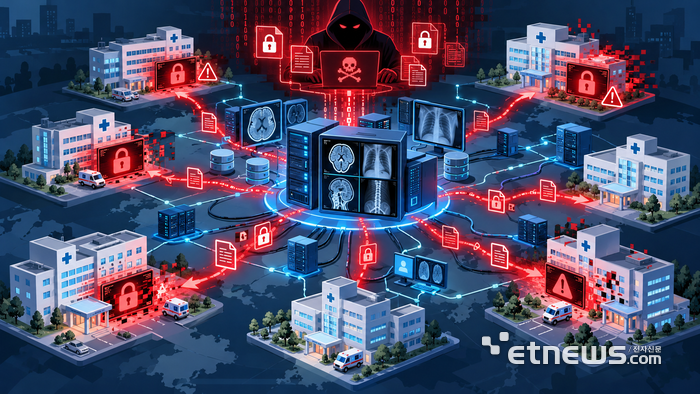
여러 병원이 같은 의료 소프트웨어(PACS, 의료영상저장전송시스템)를 사용하다 랜섬웨어에 감염되는 사고가 잇따르면서, 공급망 보안만으로는 랜섬웨어를 막기 어렵다는 지적이 나왔습니다. 공급망 공격은 여러 기업이 공통으로 쓰는 소프트웨어나 업데이트 체계를 통해 한 번에 여러 곳을 공격할 수 있어 효율이 높고, 특히 외부 제품 의존도가 높은 중소기업과 중소형 병원이 취약합니다. 전문가들은 공급업체가 개발·배포·유지보수 전 과정의 보안을 강화하는 것과 함께, 실제 공격이 내부로 들어왔을 때 PC나 서버 같은 엔드포인트(최종 사용자 기기)에서 이를 탐지하고 막는 체계가 함께 갖춰져야 한다고 강조합니다. 같은 공격에 노출돼도 안티랜섬웨어 솔루션 유무에 따라 실제 피해 여부가 달라졌다는 사례도 소개됐습니다.

2026. 09. 30.

전체 목록

중요의료
Help Net Security·2026. 09. 29.

해커들, SQL 인젝션 취약점 악용해 폴란드 의료 소프트웨어 업체서 환자 데이터 훔쳐

폴란드 의료 소프트웨어 업체 Qbusoft가 SQL 인젝션(웹사이트나 앱이 입력값을 제대로 검사하지 않을 때, 공격자가 악성 데이터베이스 명령어를 끼워 넣어 정보를 빼내는 공격 기법) 취약점을 통해 환자 데이터를 도난당했습니다. 이 회사가 병원·의원에 제공하는 Medyc 플랫폼에서 이름, 주민등록번호에 해당하는 PESEL 번호, 주소, 전화번호, 이메일 등이 유출됐고, 진료 기록까지 빠져나갔을 가능성이 높은 것으로 확인됐습니다. 공격은 8월 22~23일 발생했지만 9월 9일에야 발견됐고, 이는 불과 몇 주 전 폴란드에서 약 1,900만 명의 정보가 유출된 MyDr 사건에 이은 두 번째 대형 의료정보 유출 사건입니다. 폴란드 디지털부 장관은 회사가 일부 사이버보안 대응 기관에 신고하지 않았다며 강한 제재를 예고했고, 개인정보보호 당국은 회사에 대한 감사에 착수했습니다.

자세히 보기
중요의료
BleepingComputer·2026. 09. 10.

AdaptHealth, 7월 사이버 공격으로 410만 명 개인정보 유출 공식 확인

미국 가정용 의료기기 업체 AdaptHealth가 2026년 6월 발생한 사이버 공격으로 약 411만 명의 개인정보가 유출됐다고 공식 확인했습니다. 공격자는 외부 계약업체 직원의 계정을 소셜 엔지니어링(사람을 속여 계정 정보를 빼내는 수법)으로 탈취한 뒤 클라우드 기반 환자 관리 시스템과 전자 의무기록 시스템에 침투했습니다. 유출된 정보에는 이름, 연락처, 건강보험 정보, 건강 정보 등 민감한 의료 관련 데이터가 포함됩니다. 해킹 그룹 ShinyHunters가 배후로 지목되며, 공격자는 데이터 공개를 빌미로 랜섬(몸값)을 요구했습니다. 피해자들에게는 12개월 무료 신용 모니터링 및 신원 보호 서비스 안내 통보가 발송됐습니다.

자세히 보기
의료
BleepingComputer·2026. 09. 04.

프랑스 병원, 72만 7,000명 데이터 유출 사고로 50만 유로 과징금 부과

프랑스의 개인정보보호 감독기관 CNIL이 Hôpital privé de la Loire(HPL) 병원에 50만 유로(약 8억 원)의 과징금을 부과했습니다. 2025년 여름, 해커가 의사 한 명의 계정을 탈취한 뒤 병원 전자 진료기록 시스템에 침투해 환자 52만여 명과 보호자 등 20만여 명, 총 72만 7,000명의 민감한 개인정보를 빼냈습니다. 조사 결과 VPN·다단계 인증(MFA) 미적용, 과도한 접근 권한, 실시간 모니터링 부재 등 GDPR(유럽 개인정보보호 규정) 위반 사항이 다수 확인됐습니다. 해커는 며칠에 걸쳐 대량의 데이터를 유출했지만 병원은 이를 즉시 감지하지 못했으며, 훔친 데이터는 2,000~5,000유로에 단독 판매를 시도했으나 실제로 팔리거나 공개되지는 않은 것으로 알려졌습니다. 이번 사건은 의료기관의 접근통제·모니터링 체계 미비가 대규모 개인정보 침해로 이어질 수 있음을 보여주는 대표적 사례입니다.

자세히 보기
중요의료
BleepingComputer·2026. 09. 02.

Aesto Health, 데이터 침해로 950만 명 이상 환자 정보 유출 확인

미국 의료 데이터 관리 기업 Aesto Health가 약 950만 명의 환자 정보가 유출된 대규모 침해 사고를 공개했습니다. 공격은 2025년 12월에 발생했으나, 외부 전문가의 포렌식 조사를 통해 2026년 5월에야 내부적으로 확인됐습니다. 유출된 정보에는 이름, 생년월일, 의료 기록, 사회보장번호(SSN), 운전면허 번호, 금융 계좌 정보 등 매우 민감한 개인정보가 포함돼 있습니다. 침해는 AWS(아마존 웹 서비스) 인프라 일부에 대한 무단 접근으로 발생했으며, VillageMD·Everside Health 등 29개 의료기관의 환자들이 간접적으로 피해를 입었습니다. 피해자에게는 Experian을 통한 24개월 신원 도용 보호 및 신용 모니터링 서비스 등록 안내가 제공되고 있습니다.

자세히 보기