 중요기업
데일리시큐·2026. 09. 20.
북한 해킹그룹 워터플럼, 100여 개국 3만대 감염…개발자 노렸다
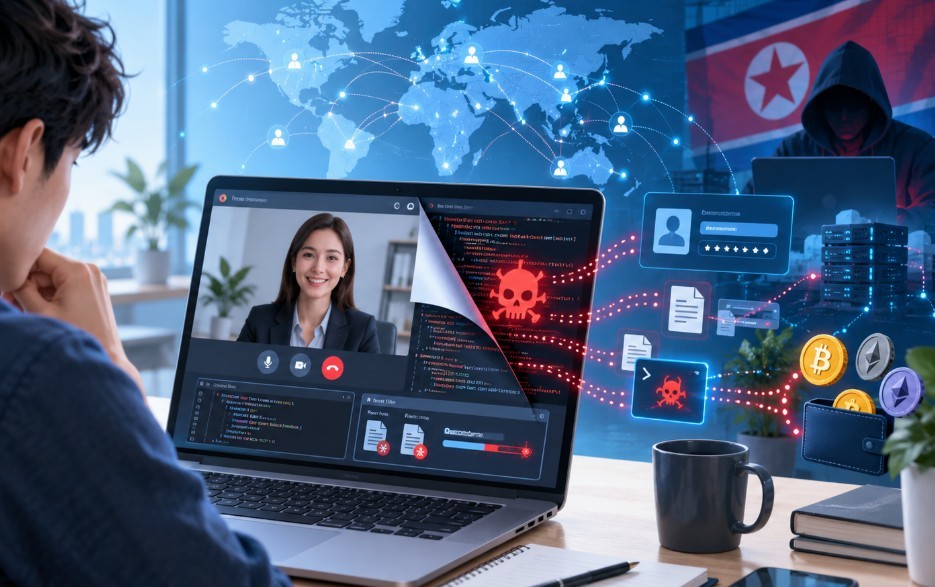
북한과 연계된 해킹그룹 '워터플럼(WaterPlum)'이 가짜 채용면접과 코딩테스트를 미끼로 전 세계 개발자들을 속여 악성코드를 심는 공격을 벌였습니다. 2025년 12월부터 2026년 7월까지 약 8개월간 100개국 이상에서 최소 3만 대의 PC가 감염됐으며, 암호화폐 7천 개 이상의 지갑에서 약 1,071만 달러 상당의 자산이 탈취됐습니다. 공격자들은 악성 NPM 패키지나 코딩테스트용 프로젝트 파일로 악성코드를 심은 뒤 브라우저 비밀번호, 암호화폐 개인키, 신분증 이미지까지 빼냈습니다. 감염된 개발자의 PC가 회사 시스템에 연결돼 있을 경우 기업 내부망 침투로 이어질 수 있어 기업 보안 위협으로도 매우 심각합니다. 미국 FBI, 일본, 호주 등 5개국 당국이 공동 경보를 발령했으며, 출처 불명 코드는 반드시 가상머신(VM)에서 실행하도록 권고하고 있습니다.
자세히 보기