 중요기업
데일리시큐·2026. 09. 09.
[단독] 고진모터스 랜섬웨어 감염·외부 불법 접근 확인…고객 개인정보 유출 가능성 조사
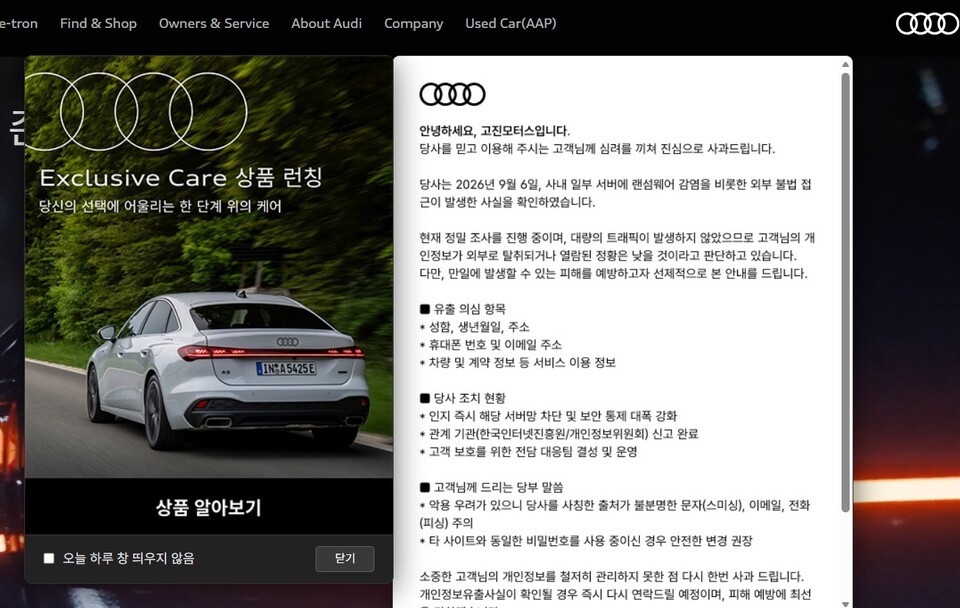
아우디 공식 딜러사 고진모터스가 2026년 9월 6일 랜섬웨어 공격을 받아 사내 일부 서버가 감염됐습니다. 고객의 성명, 생년월일, 주소, 휴대폰 번호, 이메일, 차량 및 계약 정보 등이 외부로 유출됐을 가능성이 있어 조사가 진행 중입니다. 회사 측은 "대량의 트래픽이 발생하지 않아 실제 탈취 가능성은 낮다"고 밝혔지만, 랜섬웨어와 함께 '외부 불법 접근'도 확인된 만큼 데이터를 먼저 빼낸 뒤 시스템을 암호화하는 이중 갈취 방식 여부를 포렌식으로 정밀 조사 중입니다. 고진모터스는 KISA(한국인터넷진흥원)와 개인정보보호위원회에 신고하고 해당 서버망을 차단했으며, 고객들에게는 스미싱·피싱 주의와 비밀번호 변경을 권고했습니다.
자세히 보기