TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

보안뉴스 · 계정 탈취 뉴스

주요 뉴스

이 범위에서 지금 주목할 이슈

전체 목록

기타
보안뉴스·2026. 09. 22.

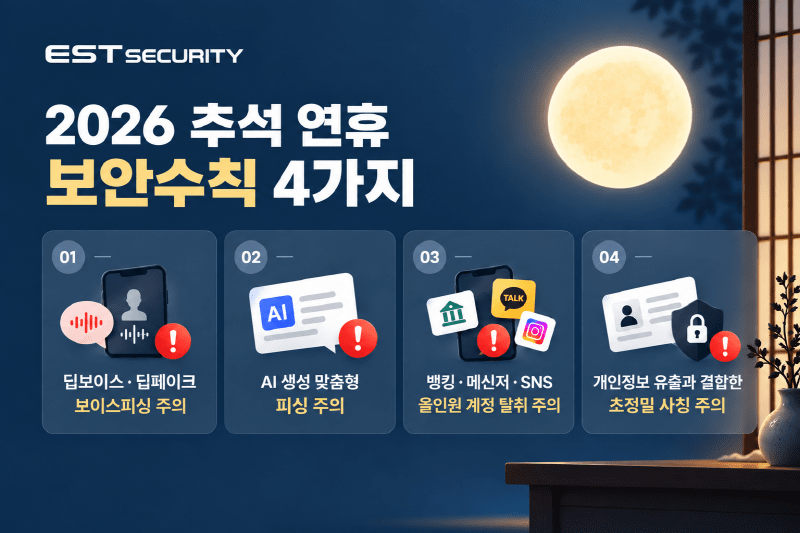
"직접 들은 목소리도 가짜"... 이스트시큐리티, 명절 노린 AI 피싱 경고

이스트시큐리티가 추석 연휴를 앞두고 AI 기술을 이용한 신종 사기 4가지 유형을 공개하며 주의를 촉구했습니다. 불과 몇 초의 음성 샘플만으로 지인의 얼굴과 목소리를 실시간으로 흉내 낼 수 있는 기술이 범죄에 활발히 쓰이고 있어, 전화나 영상통화로 상대방이 맞는지 확인하기가 점점 어려워지고 있습니다. 또한 생성형 AI 덕분에 이름·소속까지 정확히 적힌 맞춤형 피싱 문자가 늘고 있으며, 택배·범칙금 등을 가장한 링크를 통해 원격제어 앱이 설치되면 금융 정보와 SNS 계정까지 한꺼번에 탈취될 수 있습니다. 전문가들은 가족끼리 암구호를 미리 정해두고, 출처가 불분명한 앱 설치를 차단하며, 의심 상황 발생 시 경찰청(112)이나 금융감독원(1332)에 즉시 신고할 것을 권고합니다.

자세히 보기
중요통신/IT
보안뉴스·2026. 09. 19.

"앤트로픽 클로드로 오픈AI 해킹 성공"... 포상금 900만원 지급

AI 보안 연구업체 해크트론(Hacktron)의 연구원들이 앤트로픽의 AI 모델 '클로드 오퍼스5(Claude Opus 5)'를 활용해 오픈AI(OpenAI) 내부 시스템 침투에 성공한 사례가 공개됐습니다. 연구원들은 오픈AI 도움말 게시판의 취약점을 통해 서버에 접근하고, 직원 계정 정보를 탈취해 핵심 알고리즘이 보관된 내부 코드 저장소 '모노레포(Monorepo)'까지 진입했습니다. 최초 취약점 발견부터 내부 침투까지 72시간이 채 걸리지 않았으며, 이 중 사람이 직접 투입한 시간은 불과 몇 시간에 불과했습니다. AI가 공격용 스크립트 작성 등 핵심 작업을 대신 수행함으로써 사이버 공격의 속도와 효율이 크게 높아질 수 있다는 점을 실증한 사례입니다. 오픈AI는 제보를 받은 후 14시간 만에 취약점을 패치하고 6,500달러(약 900만 원)의 포상금을 지급했습니다.

자세히 보기
기업
보안뉴스·2026. 09. 18.

[카드뉴스] "보안 점수 100점인데 비번은 다 털렸다?"… 다크웹 쏟아지는 '브라우저 자동 로그인'의 최후

기업의 보안 평가 점수가 높아지고 있음에도 불구하고, 다크웹에 유출되는 임직원 계정과 비밀번호 정보는 사상 최대 규모를 기록하고 있습니다. 핵심 원인은 브라우저의 '자동 로그인' 기능으로, 여기에 저장된 아이디·비밀번호와 세션 쿠키(이미 로그인된 상태를 유지하는 인증 정보)가 피싱(사기성 링크나 이메일로 정보를 빼내는 공격) 한 번에 통째로 탈취될 수 있습니다. 공격자는 훔친 세션 쿠키를 이용해 비밀번호를 몰라도 사내 내부망에 침투할 수 있어, 외형적 수치보다 실질적인 계정 탈취 방어 체계 구축이 시급합니다. 기업은 브라우저 계정 저장 금지, 다크웹 유출 상시 모니터링, 세션 즉시 만료 정책을 도입해야 합니다.

자세히 보기
공공
보안뉴스·2026. 09. 17.

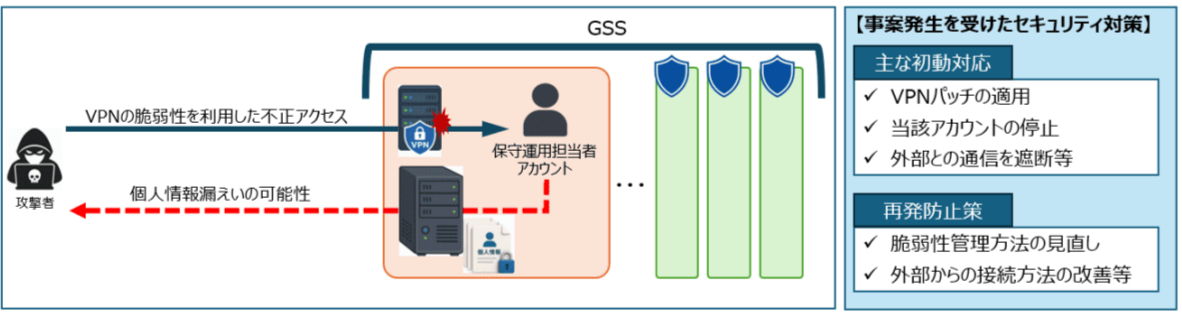
일본 디지털청, VPN 구멍으로 24만명분 정보 새어나가

일본 정부 디지털청에서 약 24만 6000건의 개인정보가 외부로 유출됐습니다. 공격자는 VPN(가상사설망) 제품의 취약점(보안 구멍)을 악용해 직원 계정을 통해 정부 파일 서버에 몰래 접근했습니다. 유출된 정보에는 이름, 이메일 주소, 전화번호 등이 포함되며, 주민번호나 금융 계좌 정보는 포함되지 않았습니다. 디지털청은 침해를 발견한 직후 해당 서버의 외부 접속을 차단하고 공격에 사용된 직원 계정을 정지했습니다. 이번 사고는 공개된 VPN 취약점이 패치 전에 실제 공격에 활용된 사례로, 빠른 취약점 대응의 중요성을 보여줍니다.

자세히 보기