 공공
보안뉴스·2026. 09. 17.
"정부 사업 N2SF 반영 미흡해"... 국정원, '기획부터 내재화' 추진
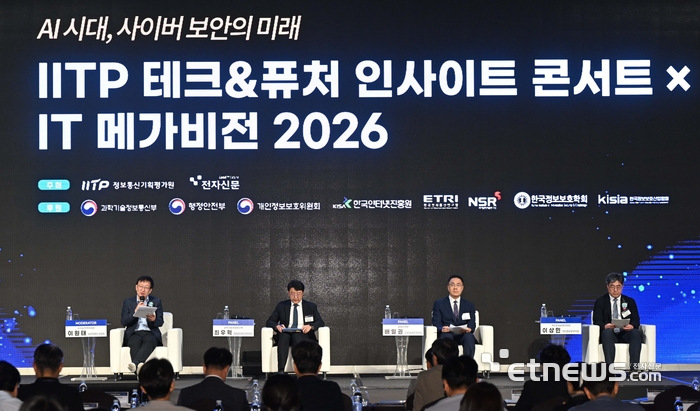
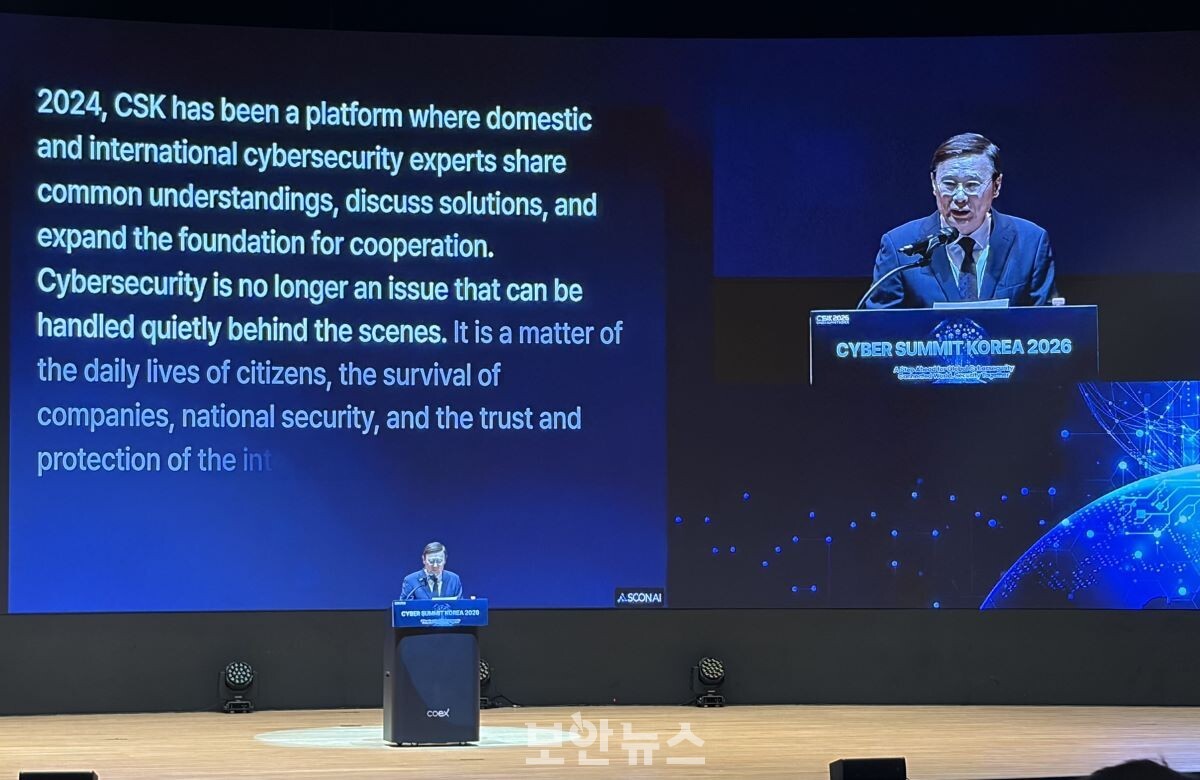
국가정보원(NIS)이 공공기관 정보화 사업에서 국가망 보안체계(N2SF, 정부 기관의 네트워크 보안 기준 체계)가 제대로 반영되지 않은 문제를 공식 확인하고, 사업 기획·예산 요구 단계부터 보안 대책을 의무적으로 포함시키는 절차를 마련 중이라고 밝혔습니다. 또한 PC에 설치되는 플러그인 소프트웨어가 취약점 패치 전까지 지속 노출되어 해킹 사고로 이어진다는 문제를 지적하며, 공공분야부터 설치형 소프트웨어를 최소화하고 브라우저 기반·클라우드 기반 공동인증서 방식으로 전환을 추진한다고 설명했습니다. 이 외에도 AI 보안, 소프트웨어 공급망 보안, 양자내성암호(기존 컴퓨터와 양자 컴퓨터 모두의 공격에 견디는 암호 기술) 전환 등 다양한 정책 방향이 함께 소개됐습니다.
자세히 보기