 중요금융
데일리시큐·2026. 09. 09.
[단독] 해커는 왜 버그바운티 대신 기관 제보를 택했나…대형 PG 사고 둘러싼 의문과 팩트 체크
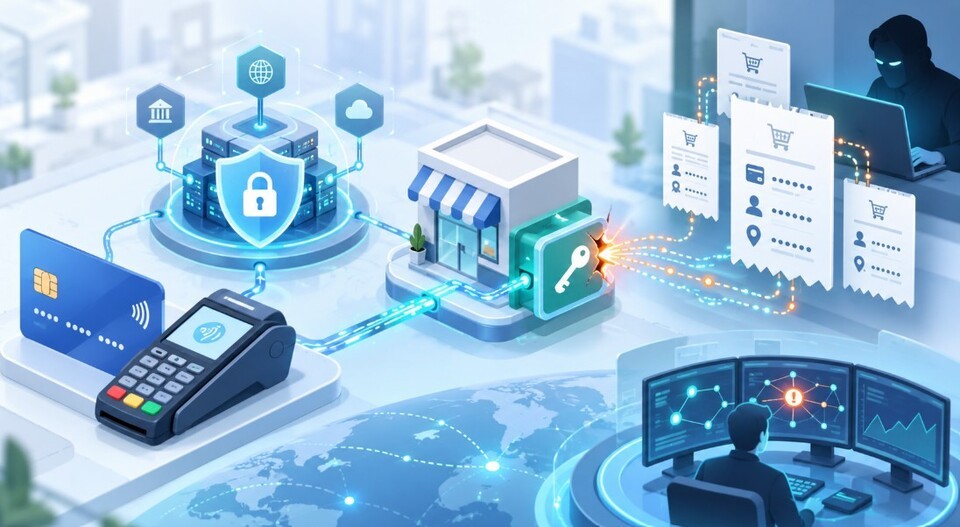
국내 대형 전자결제(PG)사 관련 사고의 실체가 추가 취재로 드러났습니다. PG사 내부 서버를 직접 해킹한 것이 아니라, 특정 가맹점에서 외부로 유출된 결제 연동 인증키(API Key)를 제3자가 확보해 정상적인 API 호출 방식으로 결제내역을 조회한 사건입니다. 조회된 정보는 구매자 이름·마스킹 카드번호·결제금액 등 수천 건 규모의 '영수증 수준' 거래정보이며, 직접 결제 악용은 어렵지만 개인 소비내역 파악이 가능해 개인정보 보호 측면에서 문제가 됩니다. 금융위원회·금융감독원에 사고가 보고됐고, 9월 11일 침해사고조사심의위원회가 열릴 예정입니다. 전문가들은 이번 사고를 계기로 API 키 유효성만 확인하는 보안 방식에서 벗어나, IP·호출량·패턴 등을 분석하는 이상탐지 체계와 결제 공급망 전체를 아우르는 보안관리가 필요하다고 강조합니다.
자세히 보기