 중요금융
ZDNet Korea·2026. 09. 07.
"'인다이렉트 인젝션' 해커 공격, 듀얼 LLM으로 방어 가능"
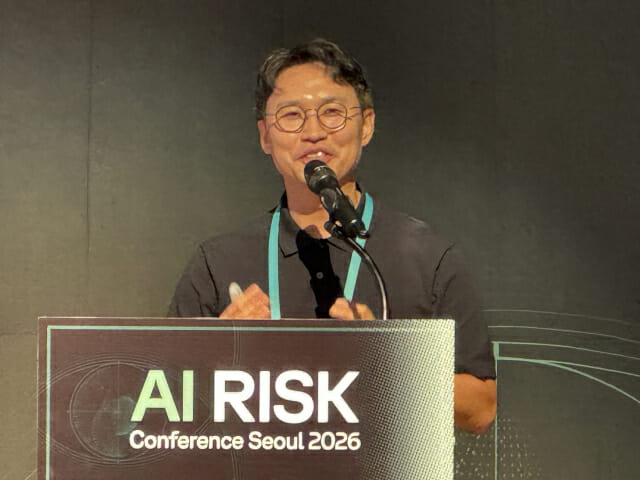
서울대 이병영 교수는 AI 에이전트를 노린 '인다이렉트 프롬프트 인젝션(외부 데이터에 악의적 명령을 심어 AI가 사용자 모르게 엉뚱한 행동을 하게 만드는 공격)' 공격을 막기 위해 두 개의 LLM(대형 언어 모델)을 격리해 운영하는 '듀얼 LLM' 기술을 제안했으며, 실험에서 공격 성공률 0%를 기록했습니다. 한편 금융보안원은 딥시크 기반 AI 에이전트가 실제 금융권 서버에서 RCE(원격 코드 실행) 취약점을 악용해 웹셸을 설치하려 한 정황을 포착했다고 밝혔으며, 이를 AI 에이전트를 활용한 최초의 실제 공격 사례로 지목했습니다. 금융보안원은 이번 공격이 기존의 표적형·스캔형을 결합한 새로운 형태라고 분석하며, 경영진 책임 강화·취약점 관리·AI 기반 방어 자동화 등 6대 보안 수칙 준수를 금융기관에 권고했습니다. AI 기반 사이버 위협이 현실화된 만큼, CISO 혼자가 아닌 이사회 중심의 전사적 보안 체계 구축이 시급하다고 강조했습니다.
자세히 보기