TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

보안뉴스 · 다중인증 뉴스

중요기업
보안뉴스·2026. 10. 02.

중국 연계 해킹조직 TA419, 앤트로픽 직원 사칭해 AI 정책전문가 노려

중국과 연계된 해킹 조직 TA419가 앤트로픽(Anthropic) 고위 직원과 미국 정책 전문가를 사칭해, 싱크탱크·대학·법률회사의 AI 정책 연구자들을 노린 피싱 공격을 벌였습니다. 공격자는 처음엔 로그인 요구 없이 자연스러운 메일로 대화를 트고, 상대가 답장하면 그제야 악성 링크를 보내는 치밀한 방식을 썼습니다. 이 링크는 중간자(AitM) 공격과 가짜 브라우저 창을 보여주는 '브라우저 안의 브라우저(BitB)' 기법을 결합해, 피해자가 정상적으로 로그인하고 다중인증(MFA)까지 마쳐도 그 결과로 생긴 로그인 세션 자체를 탈취하도록 설계됐습니다. 이는 비밀번호 하나가 아니라 바로 쓸 수 있는 클라우드 계정 접근권을 노린 것으로, 목적은 미국의 AI 정책·수출통제·전략 기획에 관한 정보 수집으로 추정됩니다.

자세히 보기
중요의료
보안뉴스·2026. 09. 30.

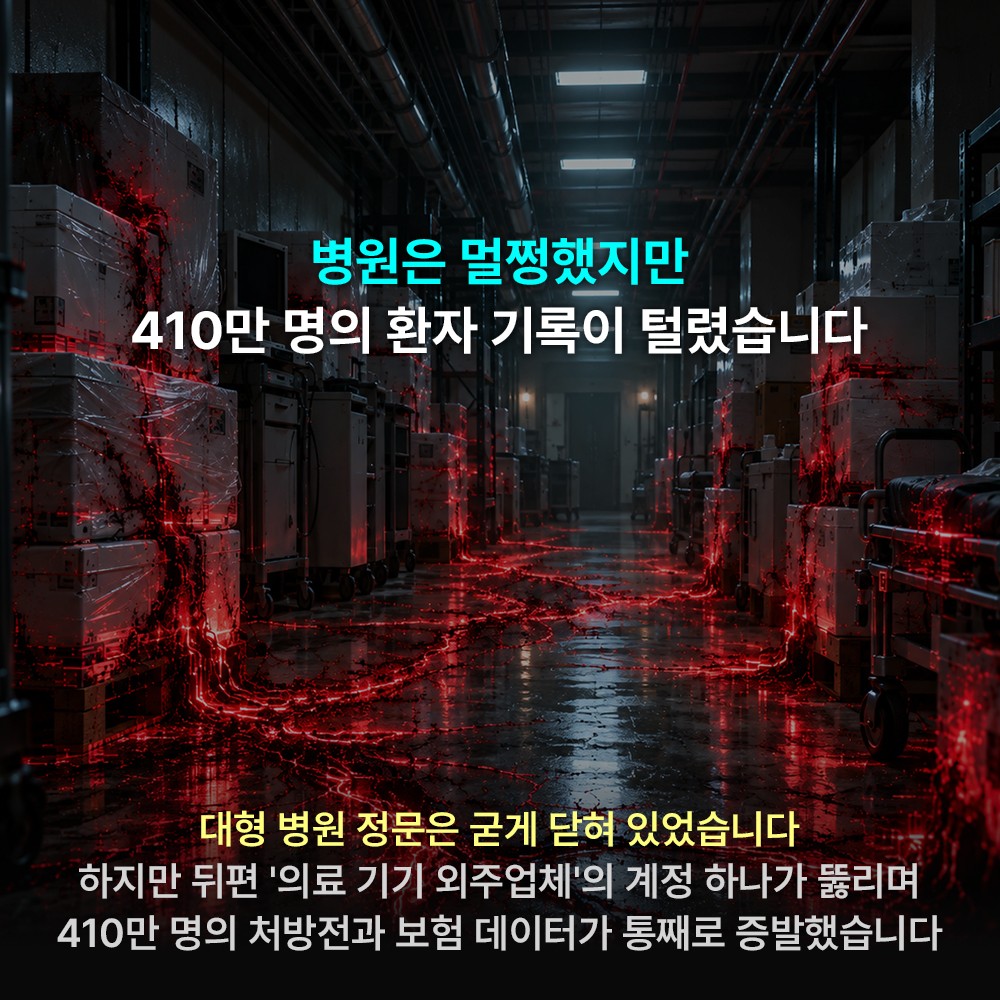
[카드뉴스] "의료 보안 경보" 피싱 메일이 연 '외주망 뒷문'… 처방전 411만 건 유출 부른 공급망 취약점

병원이 아니라 병원에 의료 기기를 납품하는 외주업체 직원이 피싱 메일에 속아 계정 정보를 뺏겼고, 이 계정을 통해 공격자가 병원 내부 환자 관리 시스템까지 침투했습니다. 그 결과 환자의 처방전과 보험 정보 등 411만여 건이 유출됐습니다. 외주업체처럼 상대적으로 보안이 약한 협력사가 내부망에 접속할 수 있는 통로를 갖고 있으면, 그곳이 공격자의 '뒷문'이 될 수 있다는 점을 보여준 사건입니다. 이런 공급망 공격을 막으려면 외주 업체 계정에도 꼭 필요한 권한만 주는 최소 권한 원칙(PoLP), 병원 내부망과 외주망을 물리적으로 분리하는 망분리, 그리고 로그인 시 여러 단계로 본인 확인을 하는 다중인증(MFA)을 반드시 적용해야 합니다.

자세히 보기
공공
보안뉴스·2026. 09. 17.

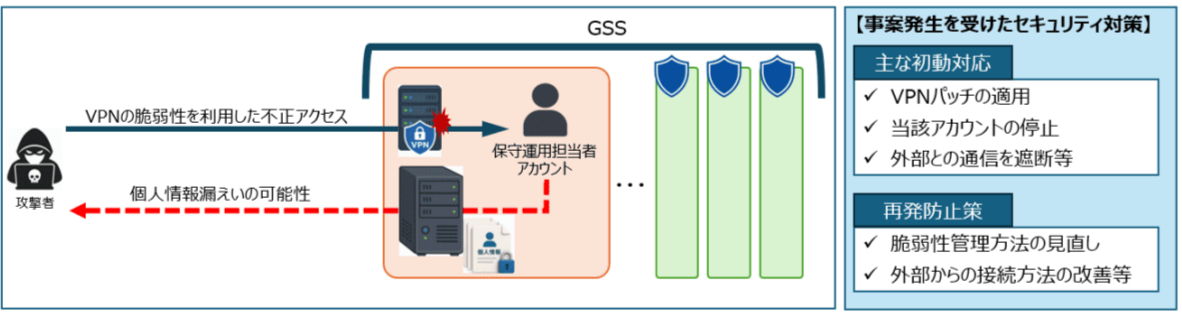
일본 디지털청, VPN 구멍으로 24만명분 정보 새어나가

일본 정부 디지털청에서 약 24만 6000건의 개인정보가 외부로 유출됐습니다. 공격자는 VPN(가상사설망) 제품의 취약점(보안 구멍)을 악용해 직원 계정을 통해 정부 파일 서버에 몰래 접근했습니다. 유출된 정보에는 이름, 이메일 주소, 전화번호 등이 포함되며, 주민번호나 금융 계좌 정보는 포함되지 않았습니다. 디지털청은 침해를 발견한 직후 해당 서버의 외부 접속을 차단하고 공격에 사용된 직원 계정을 정지했습니다. 이번 사고는 공개된 VPN 취약점이 패치 전에 실제 공격에 활용된 사례로, 빠른 취약점 대응의 중요성을 보여줍니다.

자세히 보기
금융
보안뉴스·2026. 09. 16.

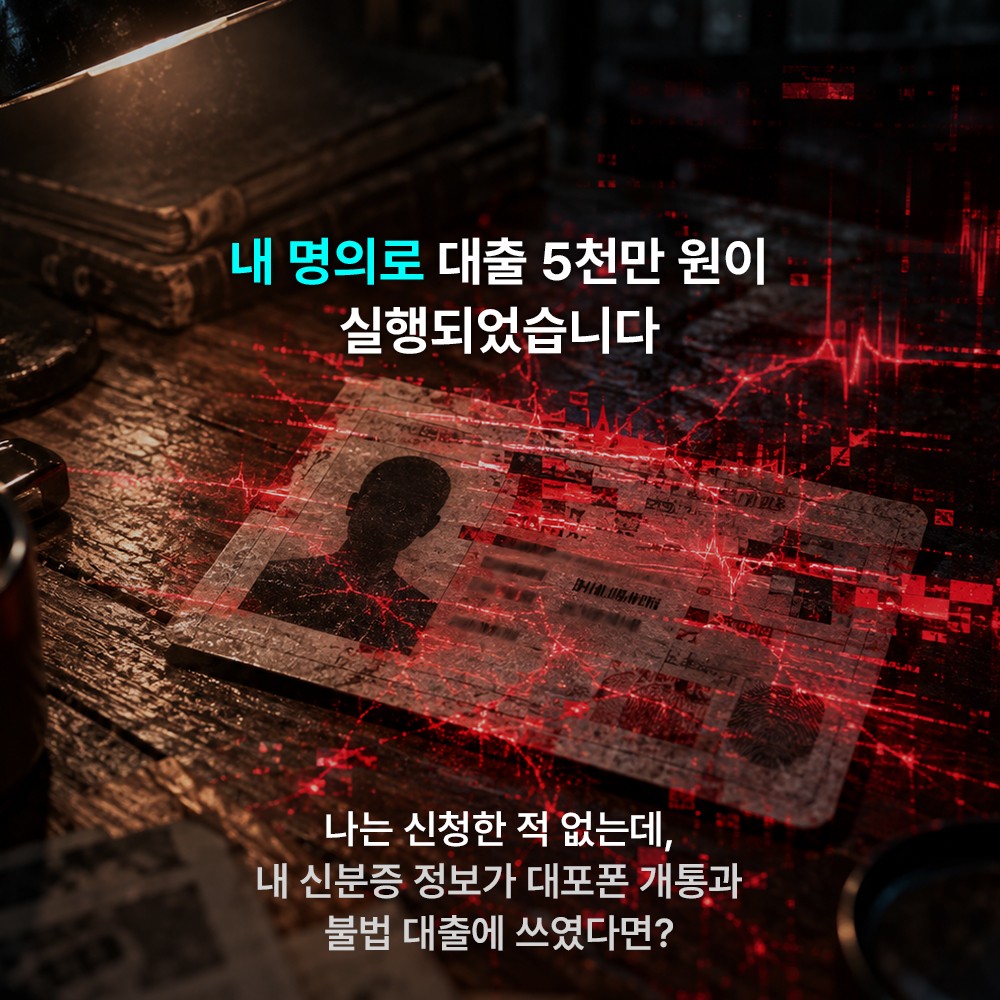
[카드뉴스] "신분증 털려 5천만원 빚더미?"… 3분 만에 끝내는 '내 명의 도용' 전수조사 방법

신분증 사본이나 개인정보(PII)가 유출되면 공격자가 이를 이용해 대포폰을 개통하고, 금융 본인인증(MFA)을 우회한 뒤 비대면으로 거액의 대출을 받아 피해자에게 빚을 떠넘기는 범죄가 늘고 있습니다. 피해를 막으려면 사고가 난 뒤 대응하는 것보다 미리 차단 장치를 등록해 두는 것이 훨씬 효과적입니다. 한국정보통신진흥협회의 엠세이퍼(M-Safer)에서 내 명의 통신 가입 현황을 확인하고 신규 가입을 제한할 수 있으며, 계좌정보통합관리서비스(Account Info)에서 몰래 만들어진 계좌나 대출을 점검할 수 있습니다. 추가로 KCB·NICE 등 신용평가사의 '명의도용 방지 서비스'를 신청하면, 누군가 내 이름으로 대출이나 카드 발급을 시도할 때 신용조회 자체를 실시간으로 차단하거나 알림을 받을 수 있습니다.

자세히 보기