 공공
ZDNet Korea·2026. 09. 20.
국정원, 보안 제품 국가·공공기관 납품 문호 확대
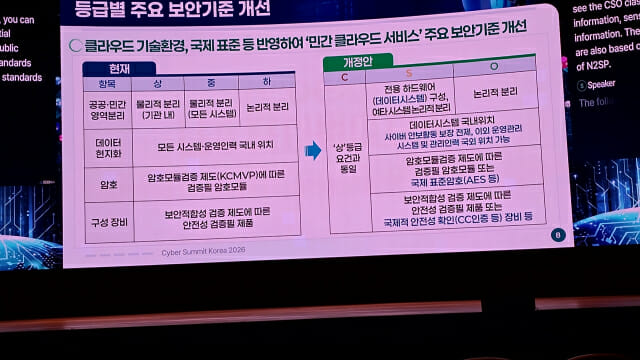
국가정보원(NIS)이 내년 하반기부터 국가·공공기관에 납품할 수 있는 보안 제품의 범위를 넓힐 계획입니다. 기존에는 국정원이 직접 검증한 암호 모듈(KCMVP 인증)만 허용했지만, 앞으로는 AES 같은 국제표준 암호 인증을 받은 제품이나 CC인증(국제 보안 인증) 장비도 공공기관에 납품할 수 있게 됩니다. 또한 공공 클라우드 보안 등급 체계가 기존 '상·중·하'에서 'C·S·O' 3단계로 개편되며, 중간 등급(S등급) 데이터에 한해 물리적 망분리 대신 논리적 분리도 허용하고 운영 인력의 국외 위치도 조건부로 가능해집니다. 이 개정안은 'AI 시대'를 반영한 네 번째 클라우드 보안 정책 개정으로, 현재 의견 수렴 중이며 내년 하반기 시행 예정입니다.
자세히 보기