TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

전자신문 보안 · 랜섬웨어 뉴스

중요의료
전자신문 보안·2026. 09. 30.

중소병원 20여곳 랜섬웨어 감염…'동일 종류' 랜섬웨어 발견

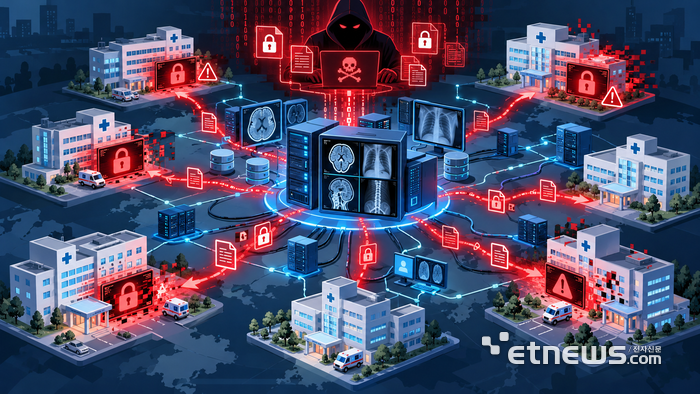
최근 중소형 병원 20여곳이 잇따라 랜섬웨어(컴퓨터 파일을 몰래 암호화해 못 쓰게 만든 뒤 돈을 요구하는 악성 프로그램) 공격을 받았습니다. 많은 병원에서 같은 종류의 랜섬웨어가 발견돼, 당국은 병원들이 공통으로 쓰는 의료 소프트웨어를 통해 공격이 퍼졌을 가능성(공급망 공격)을 조사하고 있습니다. 피해를 입은 시스템은 환자 진료기록을 관리하는 EMR과 CT·MRI 등 의료영상을 저장·전송하는 PACS로, 이 시스템들이 마비되면 병원 진료 업무에 큰 차질이 생길 수 있습니다. 보안 대응 체계가 잘 갖춰진 병원은 피해를 줄였지만, 그렇지 못한 병원은 공격에 그대로 노출된 것으로 알려졌습니다. KISA와 한국사회보장정보원이 병원들의 시스템 복구를 지원하면서 침투 경로와 데이터 유출 여부를 조사 중입니다.

자세히 보기
의료
전자신문 보안·2026. 09. 30.

[뉴스줌인] 공급망 보안만으론 부족…랜섬웨어 막는 엔드포인트 방어

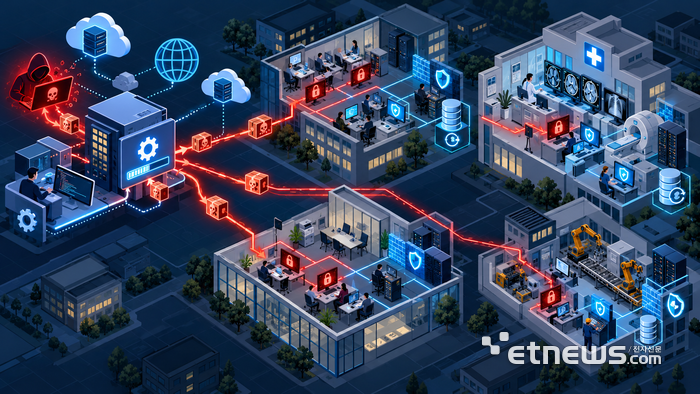
여러 병원이 같은 의료 소프트웨어(PACS, 의료영상저장전송시스템)를 사용하다 랜섬웨어에 감염되는 사고가 잇따르면서, 공급망 보안만으로는 랜섬웨어를 막기 어렵다는 지적이 나왔습니다. 공급망 공격은 여러 기업이 공통으로 쓰는 소프트웨어나 업데이트 체계를 통해 한 번에 여러 곳을 공격할 수 있어 효율이 높고, 특히 외부 제품 의존도가 높은 중소기업과 중소형 병원이 취약합니다. 전문가들은 공급업체가 개발·배포·유지보수 전 과정의 보안을 강화하는 것과 함께, 실제 공격이 내부로 들어왔을 때 PC나 서버 같은 엔드포인트(최종 사용자 기기)에서 이를 탐지하고 막는 체계가 함께 갖춰져야 한다고 강조합니다. 같은 공격에 노출돼도 안티랜섬웨어 솔루션 유무에 따라 실제 피해 여부가 달라졌다는 사례도 소개됐습니다.

자세히 보기
공공
전자신문 보안·2026. 09. 17.

"보안은 혁신의 필수조건"…이종석 국정원장, AI 시대 사이버안보 강조

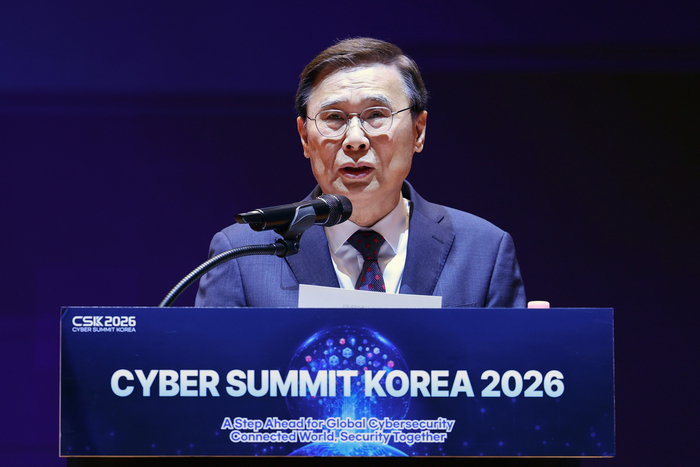
국가정보원장이 '사이버 서밋 코리아 2026' 개회사에서 AI 시대의 사이버 위협이 빠르게 고도화되고 있다고 경고했습니다. 랜섬웨어가 공급망을 타고 확산하고, 생성형 AI가 피싱과 해킹을 더욱 정교하게 만들고 있다는 점이 주요 우려로 지적됐습니다. 정부는 보안을 혁신의 걸림돌이 아닌 필수 조건으로 보고, AI 강국 도약을 위한 기반으로 삼겠다는 방향을 제시했습니다. 네이버클라우드 대표도 기조연설에서 "공격자에게 국경이 없듯 방어에도 국경이 없어야 한다"며 국제 협력의 필요성을 강조했습니다. 행사에서는 AI 위협 대응, 소프트웨어 공급망 보안, 양자내성 암호(현재 컴퓨터로는 풀기 어려운 암호 방식) 전환 등 핵심 의제들이 논의됐습니다.

자세히 보기
기업
전자신문 보안·2026. 09. 09.

[이슈플러스]"유출 확인 전에도 알려라"…개인정보 사고 대응 빨라진다

대한민국 개인정보보호위원회는 2026년 9월 11일부터 개정 개인정보 보호법을 시행합니다. 핵심 변화는 기업이 개인정보 유출을 최종 확인하기 전이라도, 유출 가능성을 인지한 순간부터 고객에게 즉시 알려야 한다는 점입니다. 해킹 흔적을 발견했지만 실제 유출 여부를 아직 모르는 상황에서도 고객 통지 의무가 발생하므로, 기업의 사고 초기 대응 부담이 커집니다. 통지·신고 대상 사고 범위도 넓어져, 랜섬웨어(악성 암호화 공격)로 데이터가 파괴·훼손된 경우까지 포함됩니다. 기업은 의심 단계에서 먼저 알리고 조사 결과를 추가 안내하는 2단계 대응 체계를 갖춰야 합니다.

자세히 보기