 중요공공
데일리시큐·2026. 09. 16.
일본 디지털청 해킹당했다…알려진 VPN 취약점 패치 전 공격
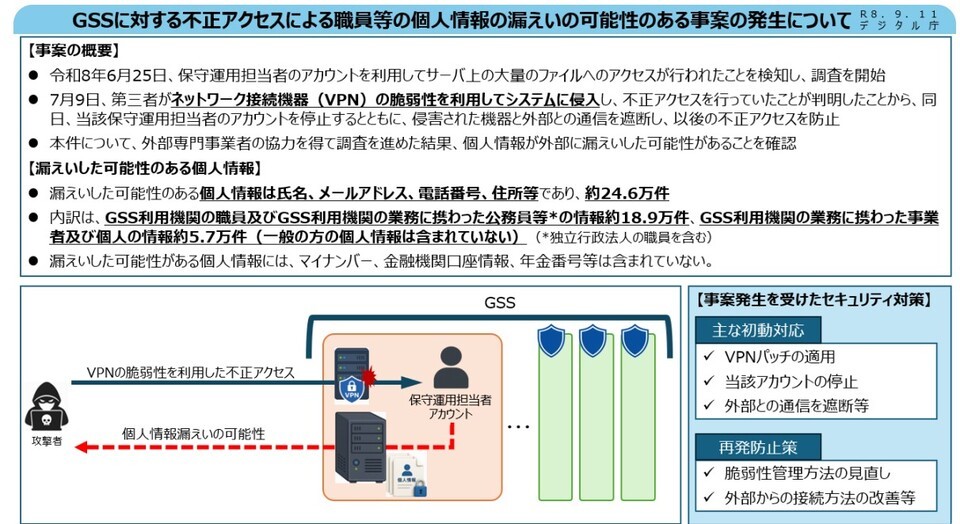
일본 정부 여러 부처가 공동으로 사용하는 업무 시스템(GSS)이 해킹되어 약 24만6000건의 개인정보가 외부로 유출됐을 가능성이 확인됐습니다. 공격자는 인터넷에 연결된 VPN(가상 사설망) 장비의 이미 알려진 취약점을 이용해 내부 시스템에 침입했으며, 패치(보안 수정 프로그램)가 적용되기 전에 공격이 이루어졌습니다. 유출 가능성이 있는 정보는 공무원과 정부 업무 참여자의 이름·이메일·전화번호 등이며, 마이넘버나 금융계좌 같은 민감 정보는 포함되지 않은 것으로 확인됐습니다. 이번 사고는 CVSS(공통 취약점 점수 체계) 기준 '중간' 위험도로 분류된 취약점도 실제 공격에 악용될 수 있음을 보여주며, 제로트러스트 아키텍처를 도입했더라도 경계 장비의 취약점 관리가 여전히 중요하다는 교훈을 남깁니다. 국내 공공기관과 기업도 인터넷에 직접 노출된 VPN·방화벽 등의 패치 우선순위 기준을 재점검할 필요가 있습니다.
자세히 보기