TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

보안뉴스 · 방화벽 뉴스

중요기업
보안뉴스·2026. 09. 28.

오라클 피플소프트 공격 다시 고개 들어… 대문자 하나만 퍼센트 기호로 바꿔 웹 방화벽 뚫고 웹셸 심어

공격자들이 인사·재무 시스템으로 널리 쓰이는 오라클 피플소프트(PeopleSoft)의 제로데이 취약점(CVE-2026-35273)을 악용해 방화벽을 우회하고 서버를 장악하는 공격을 벌이고 있습니다. 샤이니헌터스와 연결된 UNC6240이라는 공격 조직은 차단된 경로 이름의 글자 하나를 인코딩 방식만 바꿔 방화벽 규칙을 피해가는 교묘한 수법을 썼습니다. 이후 웹셸을 심고, 백도어를 메모리에 띄워 자격 증명을 빼내거나 원격 접속 통로를 만드는 등 후속 공격을 이어갔습니다. 고등교육, IT서비스, 의료, 농업, 운송, 정부기관 등 다양한 분야의 수십 개 시스템이 피해를 입었습니다. 이 취약점은 실제 악용과 랜섬웨어 연계가 확인되어 미국 정부의 실제악용취약점(KEV) 목록에도 올라, 즉각적인 패치와 점검이 필요합니다.

자세히 보기
기타
보안뉴스·2026. 09. 23.

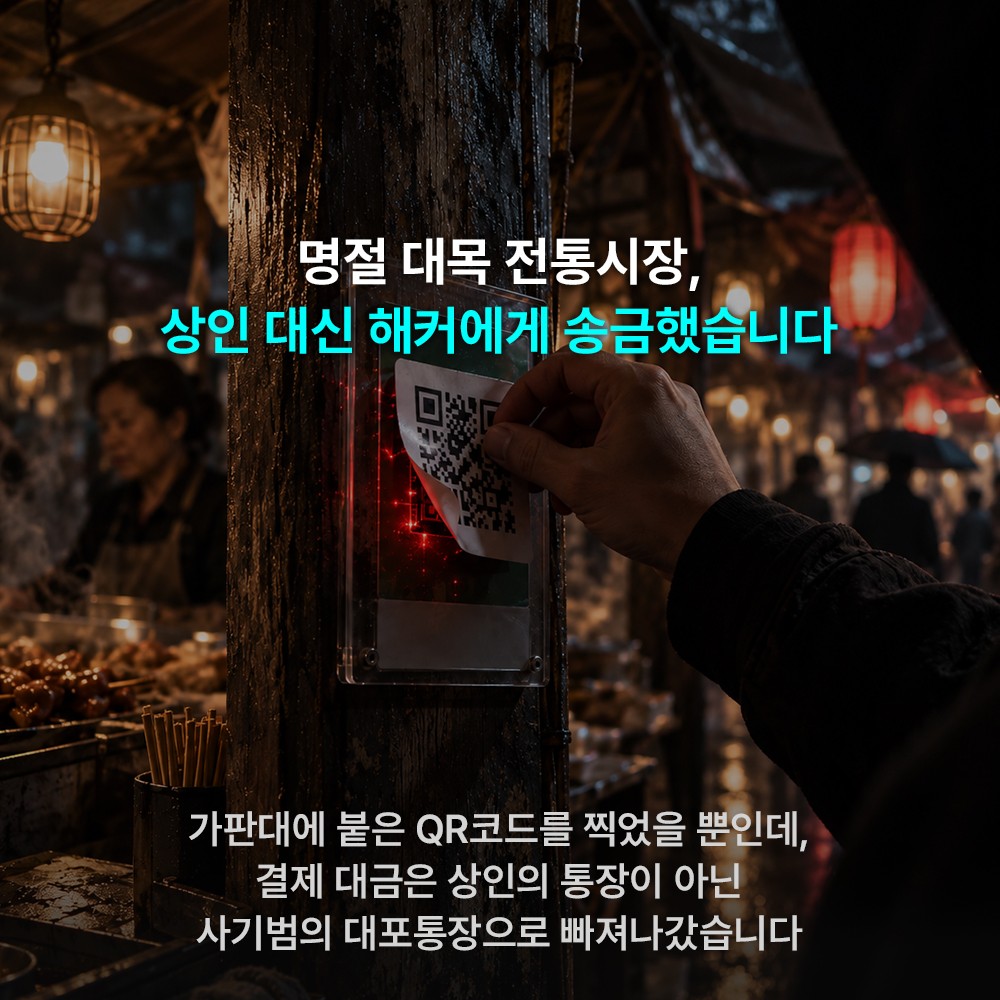
"전통시장 QR 찍었더니 해커 통장으로?"… 명절 대목 노린 '물리적 큐싱' 주의보

명절 대목을 노려 전통시장과 소규모 매장의 QR 결제판에 가짜 QR 스티커를 몰래 붙이는 '물리적 큐싱(Physical Qshing)' 범죄가 늘고 있습니다. 소비자가 해당 QR을 스캔하면 피싱(사기) 결제 페이지로 연결되거나 악성 앱이 설치되어, 결제 금액이 상인이 아닌 범죄 조직의 대포통장으로 빠져나갑니다. 이 공격은 인터넷 네트워크가 아닌 오프라인 물리 환경을 노리기 때문에 일반적인 방화벽이나 보안 솔루션으로는 사전에 막기가 어렵습니다. 결제 전 QR판 표면을 손으로 만져 스티커가 붙어 있는지 확인하고, 수취인 이름이 가게 상호와 일치하는지 상인에게 직접 확인하는 습관이 중요합니다.

자세히 보기