TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

전자신문 보안 · 백업 뉴스

의료
전자신문 보안·2026. 09. 30.

[뉴스줌인] 공급망 보안만으론 부족…랜섬웨어 막는 엔드포인트 방어

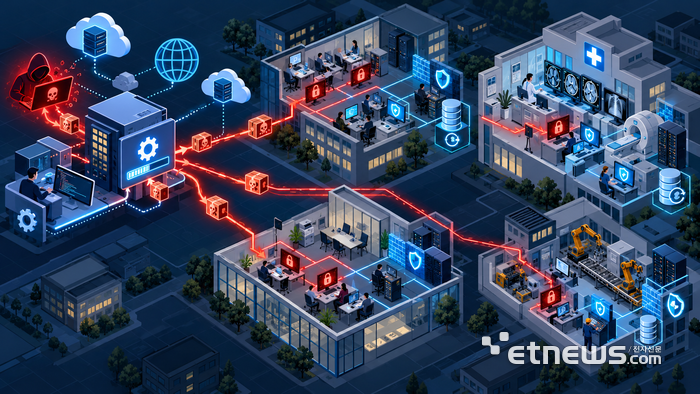
여러 병원이 같은 의료 소프트웨어(PACS, 의료영상저장전송시스템)를 사용하다 랜섬웨어에 감염되는 사고가 잇따르면서, 공급망 보안만으로는 랜섬웨어를 막기 어렵다는 지적이 나왔습니다. 공급망 공격은 여러 기업이 공통으로 쓰는 소프트웨어나 업데이트 체계를 통해 한 번에 여러 곳을 공격할 수 있어 효율이 높고, 특히 외부 제품 의존도가 높은 중소기업과 중소형 병원이 취약합니다. 전문가들은 공급업체가 개발·배포·유지보수 전 과정의 보안을 강화하는 것과 함께, 실제 공격이 내부로 들어왔을 때 PC나 서버 같은 엔드포인트(최종 사용자 기기)에서 이를 탐지하고 막는 체계가 함께 갖춰져야 한다고 강조합니다. 같은 공격에 노출돼도 안티랜섬웨어 솔루션 유무에 따라 실제 피해 여부가 달라졌다는 사례도 소개됐습니다.

자세히 보기
기업
전자신문 보안·2026. 09. 13.

[ET시론] 침해 '예방'의 가치, 제대로 매겨져 있는가

KAIST 김용대 교수가 한국의 사이버 침해사고 예방 체계의 구조적 문제를 짚은 칼럼입니다. 올해도 AnySign4PC 취약점 악용, 소스코드에 노출된 접속키, 모의해킹에서 이미 지적된 취약점 방치 등 "이미 알고 있었지만 고치지 않은" 사고들이 반복되고 있습니다. 현행 제도는 사고 후 과징금·제재 중심이라, 기업이 취약점을 먼저 찾아 고칠 유인이 오히려 줄어드는 역설이 발생합니다. 반면 예방 활동에 실질적인 보상·면책을 부여하는 장치는 접속기록 보관 의무 외에는 거의 없습니다. 저자는 자산 현황·패치 이력·침입 탐지 속도 등 예방 지표를 공시에 포함하고, 스스로 취약점을 찾아 조치한 기업에 법적 면책을 부여해야 한다고 주장합니다.

자세히 보기