
 중요기업
The Hacker News·2026. 09. 24.
해킹된 우크라이나 웹사이트, 가짜 Cloudflare ClickFix 화면으로 Psychedelic Stealer 악성코드 유포
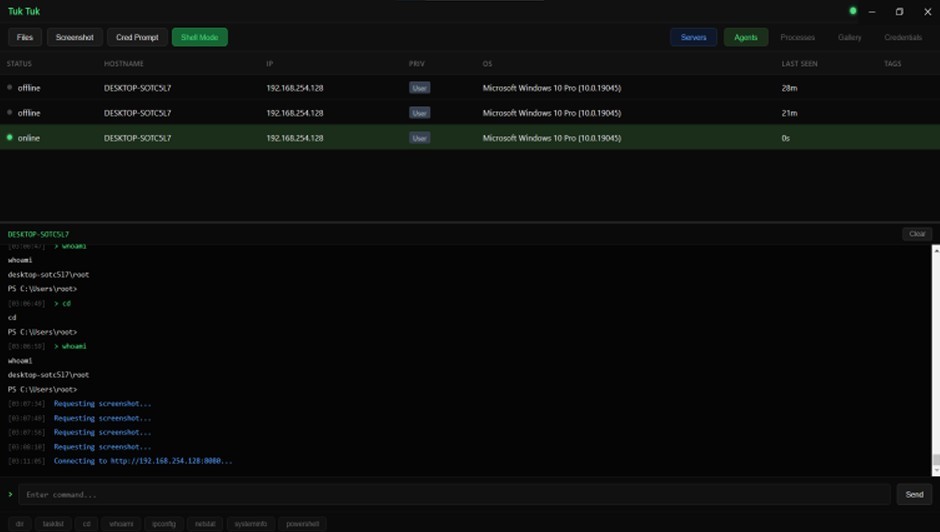
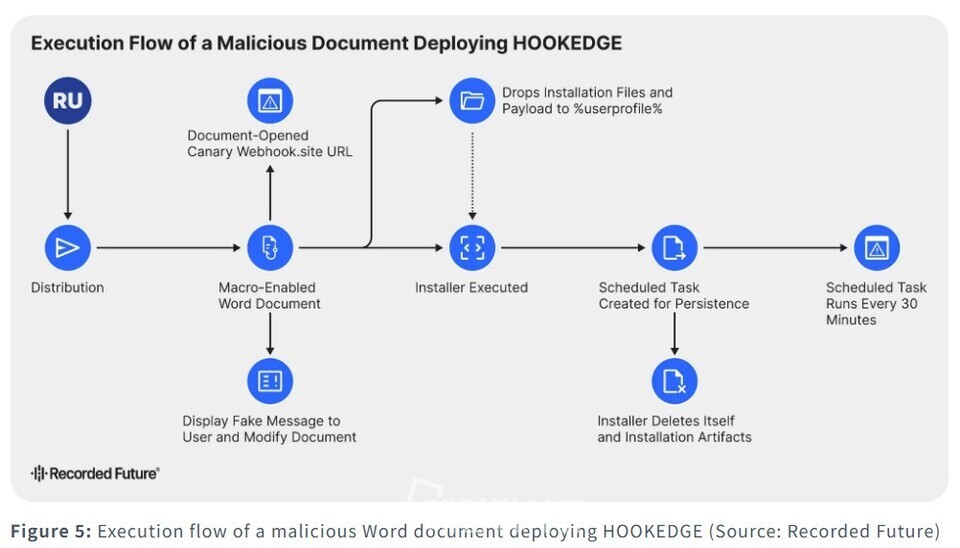
해커들이 우크라이나의 정상적인 기업 웹사이트를 침해해, 가짜 Cloudflare 인증 화면을 삽입하는 'ClickFix' 공격 캠페인이 활발히 진행 중입니다. 피해자가 해당 페이지를 방문하면 악성 명령어가 클립보드에 자동 복사되고, 이를 Windows 실행창에 붙여넣도록 유도해 'Psychedelic Stealer'라는 신종 정보 탈취 악성코드가 설치됩니다. 이 악성코드는 Chrome·Edge 등 브라우저 비밀번호, 계정 토큰, MetaMask 등 암호화폐 지갑 데이터를 훔치고, 지속 실행을 위해 예약 작업(Scheduled Task)까지 등록합니다. 별도로, 같은 ClickFix 방식으로 유포되는 'RemotePanel'과 'BoundSiphon'이라는 .NET 기반 악성코드도 발견됐는데, RemotePanel은 Windows 서비스로 위장해 원격 제어 권한을 유지하고 BoundSiphon은 메모리에서 직접 실행되며 자격증명과 암호화폐 지갑을 탈취합니다. 두 캠페인 모두 러시아어 흔적이 발견됐으며, 주요 표적은 우크라이나 사용자로 분석됩니다.
자세히 보기