TORUN SECURITY NEWS

보안 뉴스

취약점·랜섬웨어·침해사고를 매일 큐레이션해 한글 요약과 함께 전합니다.

2026년 10월 14일 수요일 기준

← 뉴스 홈으로

국내 매체 · 보안 인증 뉴스

주요 뉴스

이 범위에서 지금 주목할 이슈

중요데일리시큐

정보통신망법·시행령 시행, 10월부터 기업 보안책임 확 바뀐다…CISO 임원화·직권조사·3% 과징금

10월 1일부터 개정된 정보통신망법과 시행령이 시행되면서 기업의 보안 책임 체계가 크게 바뀝니다. 이제 정보보호 최고책임자(CISO)는 일반 직원이 아닌 임원급으로 지정해야 하고, 경영진이 참여하는 정보보호위원회도 의무적으로 만들어야 합니다. 매출이 크거나 최근 사고 이력이 있는 기업은 더 까다로운 보안 인증(ISMS 강화인증)을 받아야 하며, 정부는 사고 정황만 있어도 먼저 조사에 나설 수 있게 됐습니다. 정부 명령을 계속 따르지 않으면 매일 매출액의 0.02%씩 이행강제금이 쌓이고, 고의나 중대한 실수로 같은 사고가 반복되면 관련 매출액의 최대 3%까지 과징금을 물 수 있습니다. 결국 보안을 단순한 인증 취득 문제가 아니라 경영진이 직접 챙겨야 할 책임으로 못 박은 것이 핵심입니다.

2026. 10. 02.

전체 목록

기업
ZDNet Korea·2026. 09. 30.

"CISO 직위 임원 격상"...개정 정보통신망법·시행령 10월 1일 시행

개정된 정보통신망법과 시행령이 10월 1일부터 시행됩니다. 이제 중기업을 넘는 대기업 등은 정보보호 최고책임자(CISO)를 일반 직원이 아니라 반드시 임원으로 지정해야 합니다. 또한 침해사고가 발생하면 국민 생활에 큰 영향을 줄 수 있는 통신사나 대형 사업자를 대상으로 '강화인증'이라는 더 엄격한 보안 인증이 새로 생기고, 정부의 시정명령을 어기거나 반복적으로 보안사고를 낸 기업에는 매출액 기준으로 이행강제금과 과징금을 물립니다. 이번 조치는 작년 잇따른 대형 침해사고를 계기로 기업의 보안 책임을 강화하기 위해 마련됐습니다.

자세히 보기
공공
보안뉴스·2026. 09. 27.

2026 국정감사, AI와 사이버보안, 국방·안보, 재난 안전까지 주목해야 할 질문들

2026년 국정감사를 앞두고, 기업과 정부 기관에서 반복되는 사이버보안·개인정보 침해 문제가 핵심 점검 과제로 떠올랐습니다. 쿠팡·롯데카드·SKT·KT 등 대규모 유출 사고가 이어졌지만, 피해자는 과징금이 아닌 별도 민사소송으로만 보상을 받아야 하는 구조적 공백이 지적됩니다. 한 번 유출되면 변경이 불가능한 '연계정보(CI, 온라인 주민번호 역할을 하는 암호화 식별자)'의 제도 개선이 시급하고, 제로트러스트(Zero Trust, 내부 사용자도 신뢰하지 않고 매번 검증하는 보안 방식) 예산은 3년 연속 삭감되는 반면 중소기업 지원은 사실상 외면받고 있습니다. IoT(사물인터넷) 기기에 대한 최소 보안기준이 없어 IP 카메라 12만여 대가 해킹되는 등 피해가 반복되고 있으며, 2025년 대전 국가정보자원관리원 화재로 공공 데이터 858TB가 영구 소실되면서 정부 정보시스템의 재해복구 체계 허점이 드러났습니다.

자세히 보기
중요금융
ZDNet Korea·2026. 09. 18.

[단독] 디센트 월렛 자산유출 110건으로 늘어…전문가 "개인키 난수생성 문제"

국내 가상자산 앱 지갑 서비스 '디센트(D'CENT)'를 운영하는 아이오트러스트에서 이용자 자산이 무단으로 빠져나가는 사고가 확산되고 있습니다. 신고 건수는 110건으로 늘었으며, 피해 자산은 리플(XRP)을 비롯해 비트코인·테더·트론(TRX)까지 확대됐습니다. 전문가들은 지난해 11월 5일 이전 구버전 앱이 개인키를 만들 때 사용하는 난수(예측하기 어려운 무작위 숫자)가 충분히 복잡하지 않았을 가능성을 유력한 원인으로 꼽고 있으며, 하드웨어 월렛을 사칭한 스미싱(악성 문자) 피싱도 추가 원인으로 조사되고 있습니다. 회사는 경찰청 사이버수사대 및 국내외 거래소에 피해 자산 동결을 요청했고, 구버전 앱 이용자에게 자산을 하드웨어 월렛으로 즉시 옮길 것을 권고하고 있습니다.

자세히 보기
공공
ZDNet Korea·2026. 09. 20.

국정원, 보안 제품 국가·공공기관 납품 문호 확대

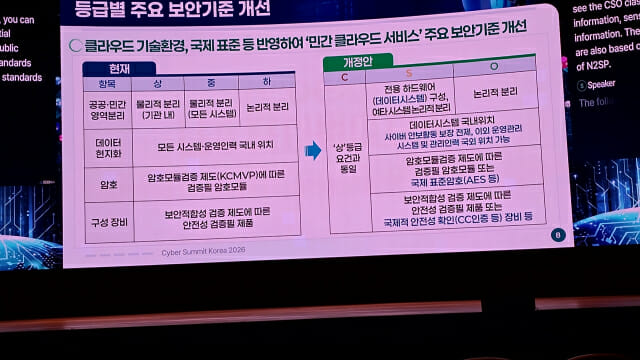
국가정보원(NIS)이 내년 하반기부터 국가·공공기관에 납품할 수 있는 보안 제품의 범위를 넓힐 계획입니다. 기존에는 국정원이 직접 검증한 암호 모듈(KCMVP 인증)만 허용했지만, 앞으로는 AES 같은 국제표준 암호 인증을 받은 제품이나 CC인증(국제 보안 인증) 장비도 공공기관에 납품할 수 있게 됩니다. 또한 공공 클라우드 보안 등급 체계가 기존 '상·중·하'에서 'C·S·O' 3단계로 개편되며, 중간 등급(S등급) 데이터에 한해 물리적 망분리 대신 논리적 분리도 허용하고 운영 인력의 국외 위치도 조건부로 가능해집니다. 이 개정안은 'AI 시대'를 반영한 네 번째 클라우드 보안 정책 개정으로, 현재 의견 수렴 중이며 내년 하반기 시행 예정입니다.

자세히 보기
공공
데일리시큐·2026. 09. 18.

KISA, WEF·싱가포르 CSA와 AI 시대 사이버보안 협력 강화

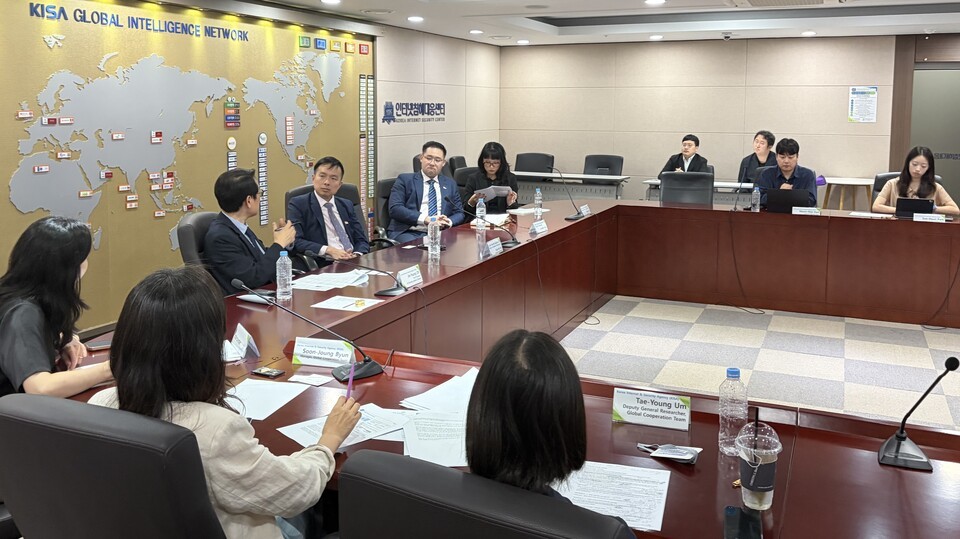
한국인터넷진흥원(KISA)이 세계경제포럼(WEF) 사이버보안센터 및 싱가포르 사이버보안청(CSA)과 만나 AI 시대의 사이버보안 협력 방안을 논의했습니다. 주요 주제는 AI를 악용한 사이버 위협 대응, 보안 인재 양성, 침해사고 공동 연구 등입니다. 싱가포르 CSA와는 기존 IoT(사물인터넷) 보안 협력을 AI 분야까지 넓히는 방안도 검토했습니다. 현재로선 구체적인 협약 체결보다는 협력 확대 방향을 논의한 단계로, 기업 보안 담당자에게 즉각적인 대응을 요구하는 사안은 아닙니다.

자세히 보기
기업
전자신문 보안·2026. 09. 01.

IP카메라·공유기, 해커 놀이터?

IP카메라(인터넷에 연결된 감시 카메라)와 공유기(인터넷 연결 장치)에서 계정을 빼앗기거나 기기를 원격으로 제어당할 수 있는 보안 취약점이 계속 발견되고 있습니다. 허니웰, 에이수스 등 해외 유명 브랜드 제품에서도 실제 해킹에 악용된 사례가 보고됐으며, 이 제품들이 국내에도 많이 보급된 상황입니다. 사물인터넷(IoT) 기기는 구입 후 보안 업데이트가 소홀해지기 쉬워 공격자의 주요 표적이 됩니다. 전문가들은 제품이 시중에 출시되기 전에 최소한의 보안 수준을 의무적으로 검증하는 인증 제도와 관리체계 강화가 필요하다고 강조합니다.

자세히 보기